

Минцифры предложило взять осуждённых педофилов на цифровой учёт

Минцифры предложило взять осуждённых педофилов на цифровой учёт

Минцифры предложило взять осуждённых педофилов на цифровой учёт

В России могут создать единый реестр людей, совершивших преступления против половой неприкосновенности несовершеннолетних. Инициатива вошла в проект доктрины Минцифры по борьбе с ИТ-преступлениями. Отбыть срок и раствориться в другом регионе станет сложнее.

Реестр предлагают использовать для контроля за бывшими заключёнными, в том числе при помощи технических средств, выяснили «Известия».

Он должен помочь отслеживать соблюдение запретов на работу с детьми, посещение школ, лагерей и других детских учреждений, а также прохождение назначенного судом лечения.

Пока это не готовое решение, а направление для обсуждения. Минцифры не раскрыло, какие сведения попадут в базу, кто получит к ней доступ и будет ли она публичной. Для запуска системы потребуется отдельно менять законодательство. Сам проект доктрины ещё проходит общественное обсуждение.

Идея реестра гуляет по кабинетам не первый год. Одни депутаты предлагали открыть его для всех, другие настаивали на закрытом формате. Зампред комитета Госдумы по безопасности Анатолий Выборный считает, что доступ следует дать только правоохранителям, медикам, уголовно-исполнительным инспекциям и кадровым службам образовательных и социальных учреждений.

Сторонники инициативы указывают на дыру в межведомственном обмене данными. Сейчас у полиции, медиков и других ведомств свои базы, которые не всегда успевают поговорить друг с другом. В результате осуждённый за преступление против ребёнка может переехать и снова оказаться рядом с детьми, иногда даже в роли тренера или педагога.

У противников тоже есть весомые аргументы. В реестр могут попасть ошибочно осуждённые, а утечка данных способна обернуться травлей не только для них, но и для невиновных родственников. Кроме того, одна большая база не исправит формальный надзор и привычку некоторых учреждений заминать скандалы.

Поэтому главный вопрос не в том, нужен ли ещё один реестр. Гораздо важнее, кто, как и для чего будет нажимать в нём кнопки.

OnePlus 13R отдаёт токен аккаунта любому приложению с нужной строчкой

Исследователи из Doyensec обнаружили в предустановленном ПО OnePlus 13R уязвимость, позволяющую стороннему приложению похитить токен облачной сессии. Пользователю достаточно один раз установить вредонос, дальше тот работает без дополнительных запросов и подтверждений.

Проблема находится в приложении com.oneplus.account, которое управляет аутентификацией в сервисах производителя.

Его открытый компонент OPAccountProvider защищён специальным разрешением com.oneplus.account.READ_ACCOUNT_INFO. Однако разработчики не назначили ему уровень protectionLevel="signature", который ограничил бы доступ приложениями, подписанными OnePlus.

В результате любое стороннее приложение может просто указать нужное разрешение в своём манифесте и обратиться к провайдеру. Тот по определённой команде возвращает токен действующей сессии OnePlus Cloud. Никаких всплывающих окон, пугающих предупреждений и торжественного согласия владельца не требуется.
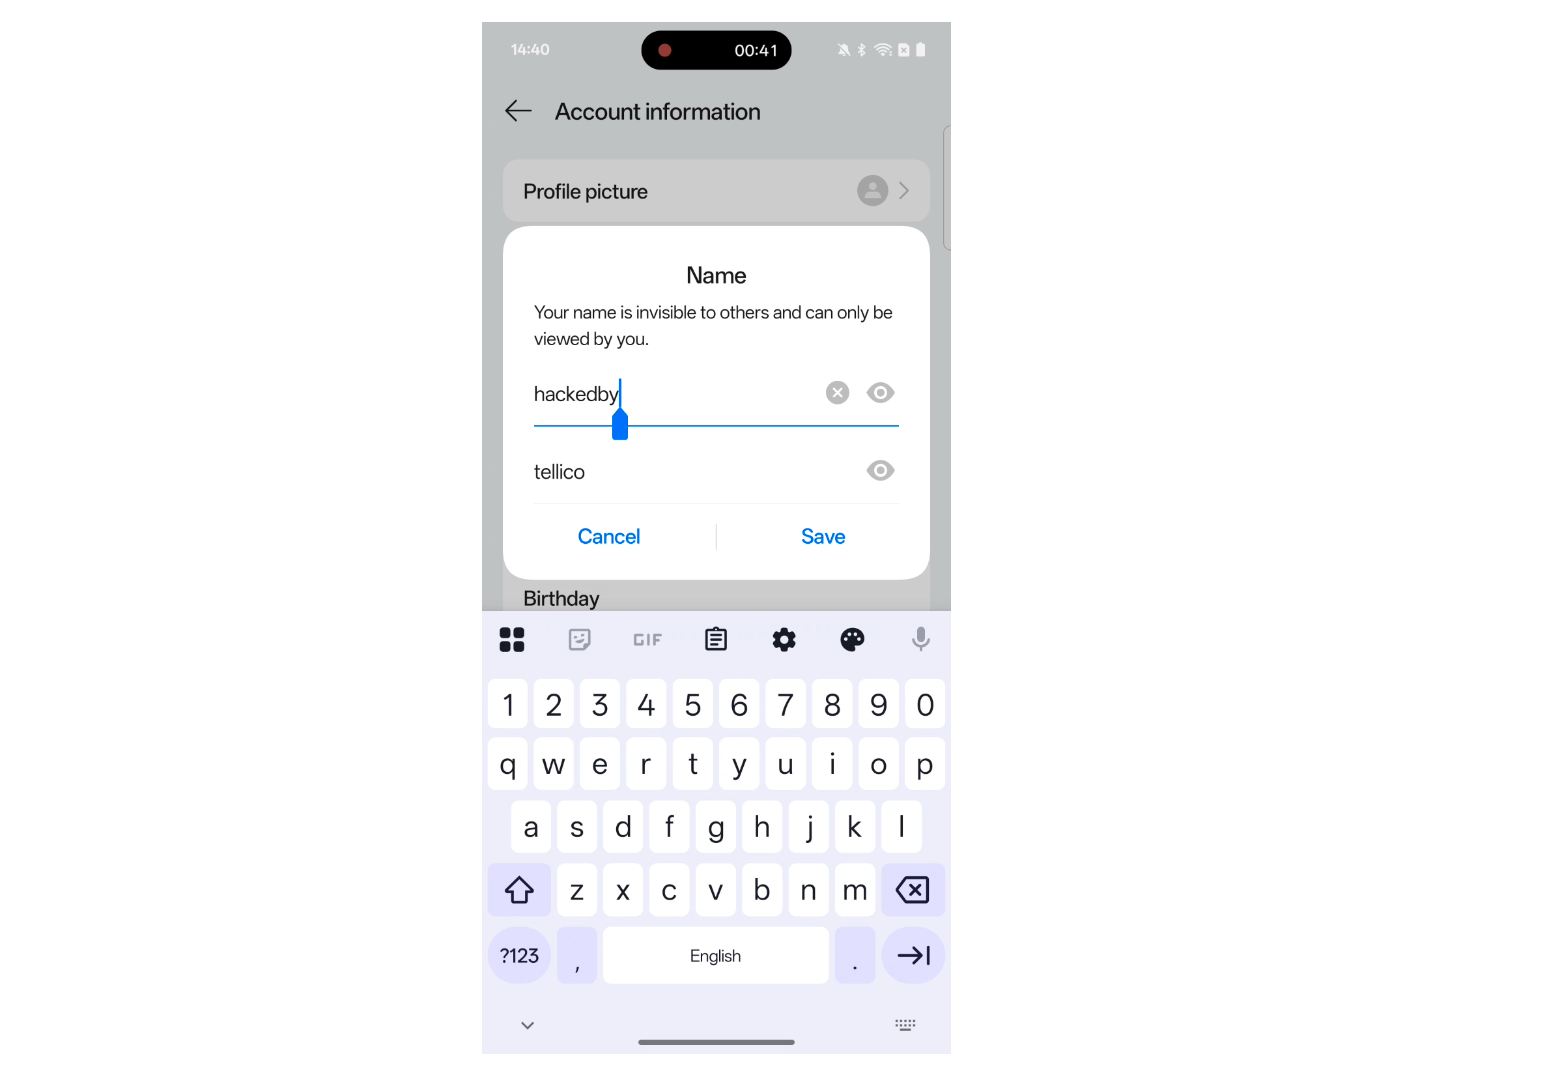

В первоначальной демонстрации исследователи использовали украденный токен для обращения к OnePlus Cloud API и изменения персональных данных жертвы. Для подготовки PoC они также разобрали механизм подписи и шифрования запросов, но не стали публиковать его реализацию.

Doyensec сообщила об уязвимости производителю 30 декабря 2025 года. OnePlus признала проблему, оценила её опасность как высокую и в марте 2026 года выплатила исследователям $720.

С исправлением вышло менее бодро. В сентябре специалисты повторно проверили OnePlus 13R с прошивкой CPH2691_16.0.10.500(EX01) и подтвердили, что недоверенное приложение по-прежнему может получить токен, а региональный API его принимает.

При этом полностью воспроизвести изменение данных для аккаунтов США и региона EMEA уже не удалось из-за изменений на стороне сервиса. То есть утечка токена осталась, но полный захват аккаунта на свежей версии пока не подтверждён.

Пользователям рекомендуют не устанавливать приложения из сомнительных источников и следить за обновлениями. OnePlus же осталось добавить к разрешению одно слово — signature.

RSS: Новости на портале Anti-Malware.ru