


Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

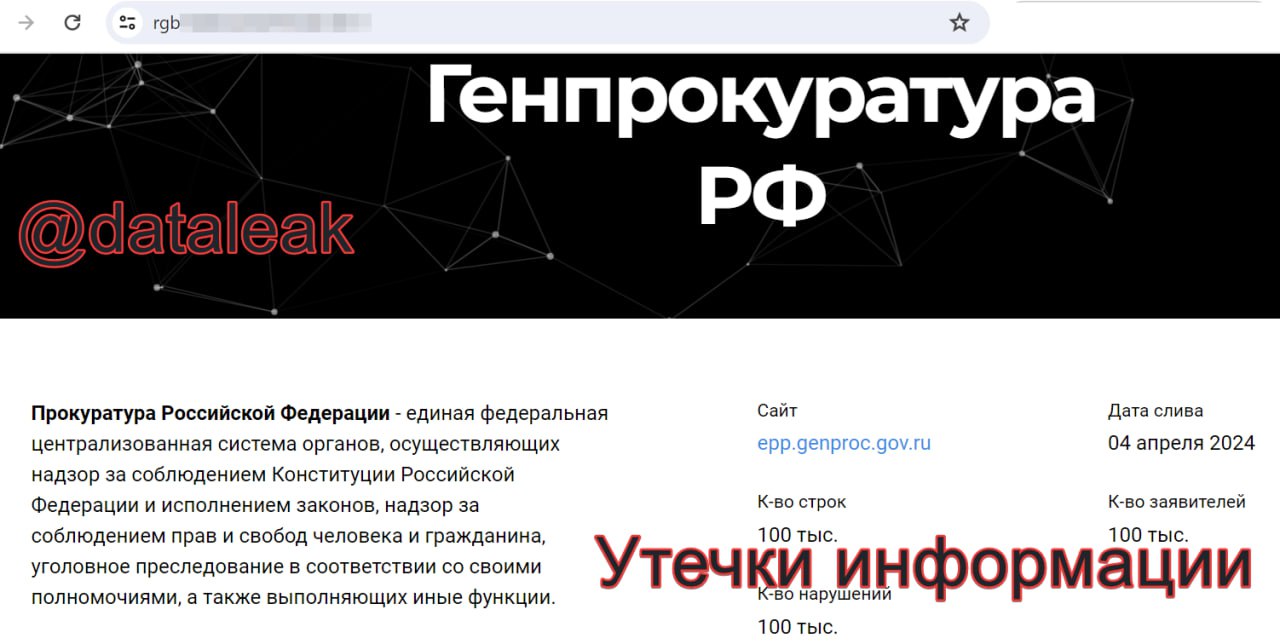
Киберпреступная группировка RGB опубликовала на своём сайте информацию о предположительном взломе некоей базы данных, якобы принадлежащей Генеральной прокуратуре РФ.

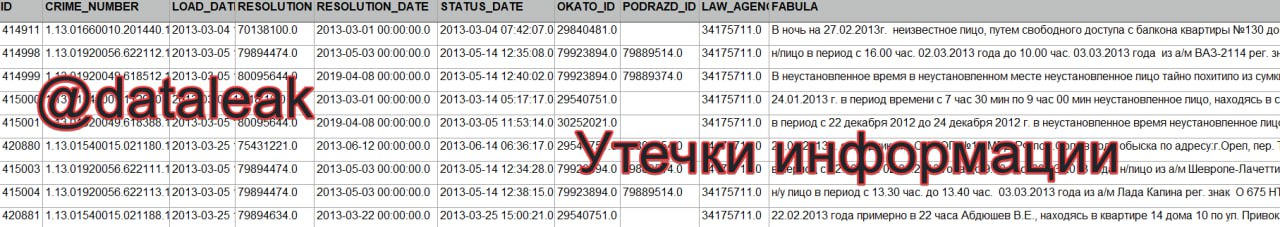
На возможный киберинцидент обратил внимание телеграм-канал «Утечки информации». Отмечается, что злоумышленники в подтверждение своих слов разместили документ в формате Excel.

В выложенном файле содержатся ровно 100 тысяч строк со сведениями об уголовных делах за 2013 год. Исследователи из DLBI считают, что группа RGB связана с другим хакерским объединением — NLB.


Именно группировка NLB ранее сливала данные «СберЛогистики», «GeekBrains», «Литрес» и других сервисов.

Специалисты также отметили, что некоторое время назад NLB разместила объявление о продаже БД под названием «Генеральная прокуратура РФ». Тогда в базе нашлись сведения за период с января 2013 года по декабрь 2022-го.

Напомним, вчера вечером RGB разместила информацию о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского». Позже выяснилось, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru