


Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

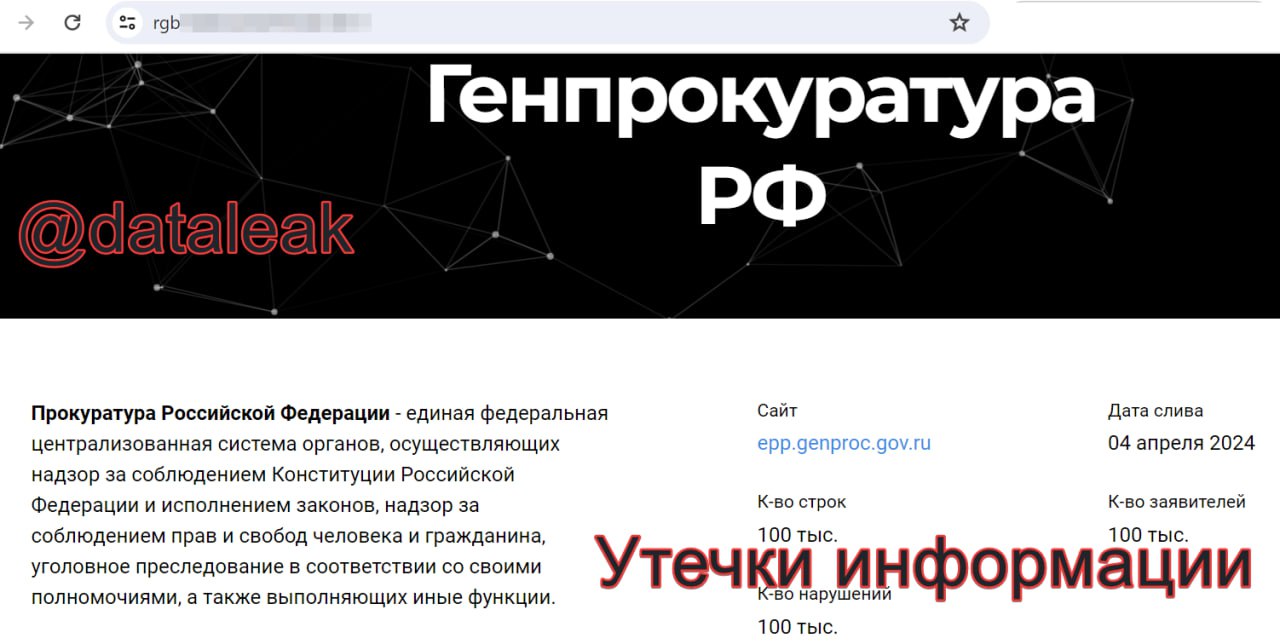
Киберпреступная группировка RGB опубликовала на своём сайте информацию о предположительном взломе некоей базы данных, якобы принадлежащей Генеральной прокуратуре РФ.

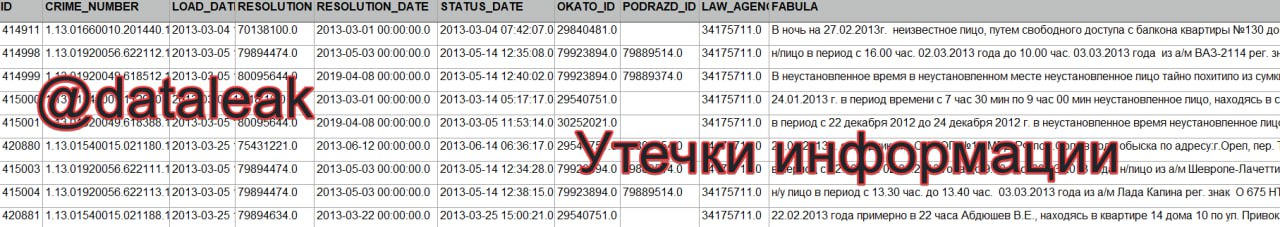
На возможный киберинцидент обратил внимание телеграм-канал «Утечки информации». Отмечается, что злоумышленники в подтверждение своих слов разместили документ в формате Excel.

В выложенном файле содержатся ровно 100 тысяч строк со сведениями об уголовных делах за 2013 год. Исследователи из DLBI считают, что группа RGB связана с другим хакерским объединением — NLB.


Именно группировка NLB ранее сливала данные «СберЛогистики», «GeekBrains», «Литрес» и других сервисов.

Специалисты также отметили, что некоторое время назад NLB разместила объявление о продаже БД под названием «Генеральная прокуратура РФ». Тогда в базе нашлись сведения за период с января 2013 года по декабрь 2022-го.

Напомним, вчера вечером RGB разместила информацию о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского». Позже выяснилось, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru