


Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

Кибергруппа RGB сообщила о якобы сливе данных Генеральной прокуратуры РФ

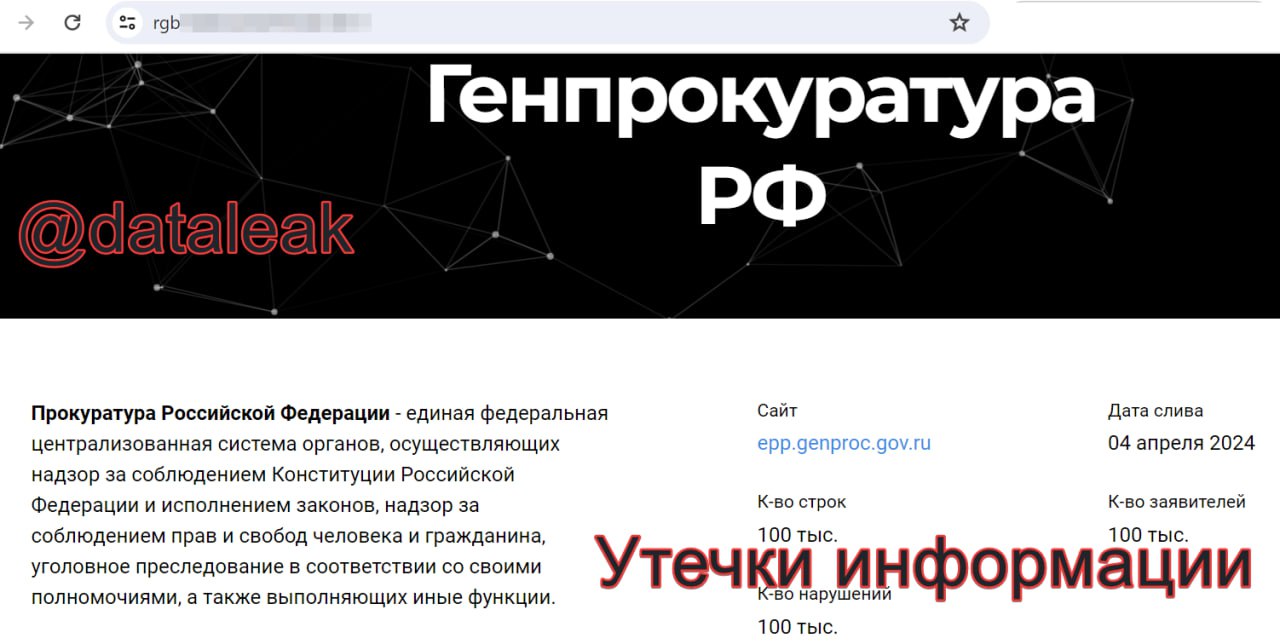
Киберпреступная группировка RGB опубликовала на своём сайте информацию о предположительном взломе некоей базы данных, якобы принадлежащей Генеральной прокуратуре РФ.

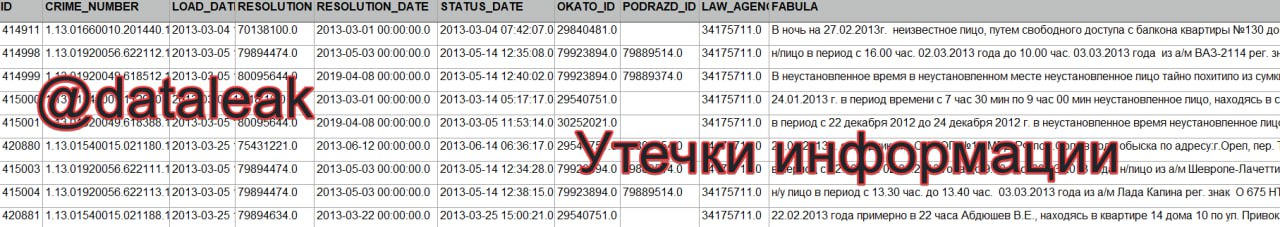
На возможный киберинцидент обратил внимание телеграм-канал «Утечки информации». Отмечается, что злоумышленники в подтверждение своих слов разместили документ в формате Excel.

В выложенном файле содержатся ровно 100 тысяч строк со сведениями об уголовных делах за 2013 год. Исследователи из DLBI считают, что группа RGB связана с другим хакерским объединением — NLB.


Именно группировка NLB ранее сливала данные «СберЛогистики», «GeekBrains», «Литрес» и других сервисов.

Специалисты также отметили, что некоторое время назад NLB разместила объявление о продаже БД под названием «Генеральная прокуратура РФ». Тогда в базе нашлись сведения за период с января 2013 года по декабрь 2022-го.

Напомним, вчера вечером RGB разместила информацию о сливе списка зарегистрированных пользователей форума «Лаборатории Касперского». Позже выяснилось, что речь идёт о площадке клуба Kaspersky — forum.kasperskyclub[.]ru.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru