


Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Баг Microsoft Edge позволял незаметно установить вредоносные расширения

Уязвимость в Microsoft Edge, для которой уже есть патч, позволяет в случае эксплуатации установить вредоносные и потенциально опасные расширения на системах пользователей.

Об опасности бреши рассказал эксперт Guardio Labs Олег Зайцев. В отчёте отмечается следующее:

«Выявленная уязвимость могла позволить условным атакующим воспользоваться частным API, предназначенным для маркетинга, чтобы незаметно установить дополнительные аддоны с высокими правами. Целевой пользователь при этом не заметил бы вредоносной активности».

Проблема получила идентификатор CVE-2024-21388 и 6,5 балла по шкале CVSS. К счастью, Microsoft уже устранила этот баг с выходом стабильной версии Edge под номером 121.0.2277.83 (релиз был 25 января 2024 года).

Разработчики поблагодарили Олега Зайцева и Джуна Кокатсу за сообщения об уязвимости. В корпорации также отметили:

«Злоумышленник в случае успешной эксплуатации бреши мог получить права, необходимые для установки расширения».

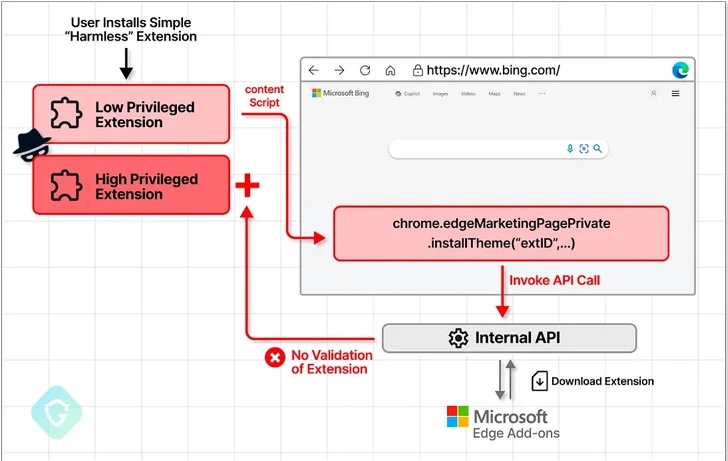
Корень проблемы крылся в привилегированном доступе Edge к ряду частных API (например, edgeMarketingPagePrivate), что открыло возможность для установки аддонов. Единственное условие, которое необходимо было соблюсти атакующему, — расширение должно размещаться в официальном магазине Microsoft.


В итоге примерный вектор атаки выглядел бы так: злоумышленник публикует в магазине с виду безобидное расширение, после чего использует его для внедрения куска вредоносного JavaScript-кода в страницу bing[.]com.

В этом случае у киберпреступника появлялась бы возможность установить любой другой сторонний аддон, используя вышеупомянутый API.

Подпишитесь на новости

Онлайн-заявления в МВД о преступлениях получат силу бумажных

Отправить заявление о преступлении через интернет пока не позволяет обойтись без бумаги. Сейчас сотрудник МВД должен распечатать поступившее через сайт обращение и зарегистрировать его в книге учёта. Ведомство подготовило проект приказа, который позволит регистрировать заявления полностью в электронном виде.

О проекте и его деталях рассказал «Коммерсантъ», получивший пояснения МВД.

Подать заявление онлайн можно и сейчас через интернет-приёмную ведомства или «Госуслуги». Затем полицейский связывается с заявителем для уточнения деталей, а если обращение требует возбуждения уголовного дела, приглашает его лично.

Проект предполагает, что электронные записи получат ту же юридическую силу и значимость, что и бумажные. Однако новый порядок собираются применять при наличии технической возможности у конкретного территориального органа МВД.

Юристы видят в инициативе практический смысл. Возможность обратиться без лишних формальностей может побудить пострадавших от мошенников чаще сообщать о преступлениях. А электронная регистрация, по оценке экспертов, затруднит потерю заявления, изменение даты задним числом или отказ от его учёта.

Есть и вопрос для специалистов по ИБ: как защитят сведения в системе при кибератаках? Собеседник издания отмечает, что пока это неясно.

RSS: Новости на портале Anti-Malware.ru