


У сервиса микрозаймов украли базу данных пользователей и их смартфонов

У сервиса микрозаймов украли базу данных пользователей и их смартфонов

У сервиса микрозаймов украли базу данных пользователей и их смартфонов

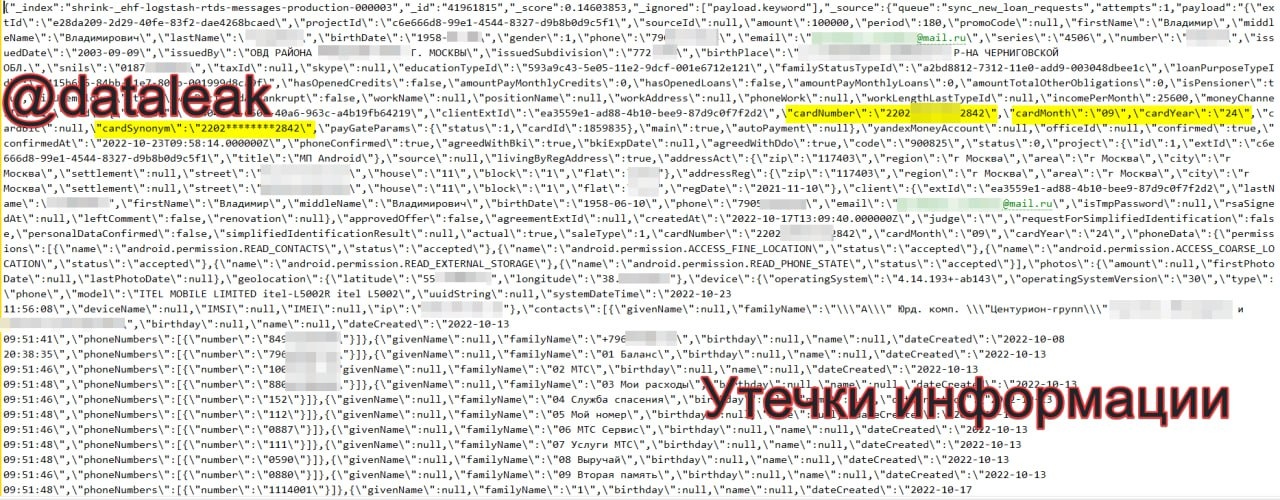
На анализ в DLBI передали файл JSON — дамп с данными неназванной микрофинансовой организации. Судя по всему, база была скопирована из системы Elasticsearch; в ней содержатся собранные с помощью Logstash логи приложений для iOS и Android.

В записи включена следующая информация:

  • ФИО заемщика;
  • ФИО поручителя;
  • телефон (17,9 млн уникальных номеров);
  • имейл (1,1 млн уникальных адресов);
  • адрес регистрации и места жительства;
  • паспортные данные (серия, номер, код подразделения, кем и когда выдан);
  • место рождения;
  • СНИЛС;
  • ИНН;
  • место и адрес работы, должность, рабочий телефон;
  • ежемесячный доход;
  • частичный либо полный номер банковской карты, срок действия;
  • Skype ID;
  • IP-адрес;
  • модель смартфона.

Кроме этого, дамп содержит адресные книги заемщиков и списки приложений, установленных на телефонах.


К сожалению, несмотря на многочисленные предупреждения профессионалов ИБ и публикации в СМИ, серверы Elasticsearch до сих пор и притом нередко плохо защищены, представляя собой легкую мишень для взломщиков. В результате в открытый доступ могут попасть ПДн миллионов пользователей — готовые базы, которые злоумышленники охотно используют для рассылки спама и реализации мошеннических схем.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru