


Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранители добрались до серверов LockBit, положили сайты группировки

Правоохранительные органы из 11 стран объединились, чтобы положить конец киберпреступной активности программы-вымогателя LockBit. Соответствующая операция получила кодовое имя «Cronos».

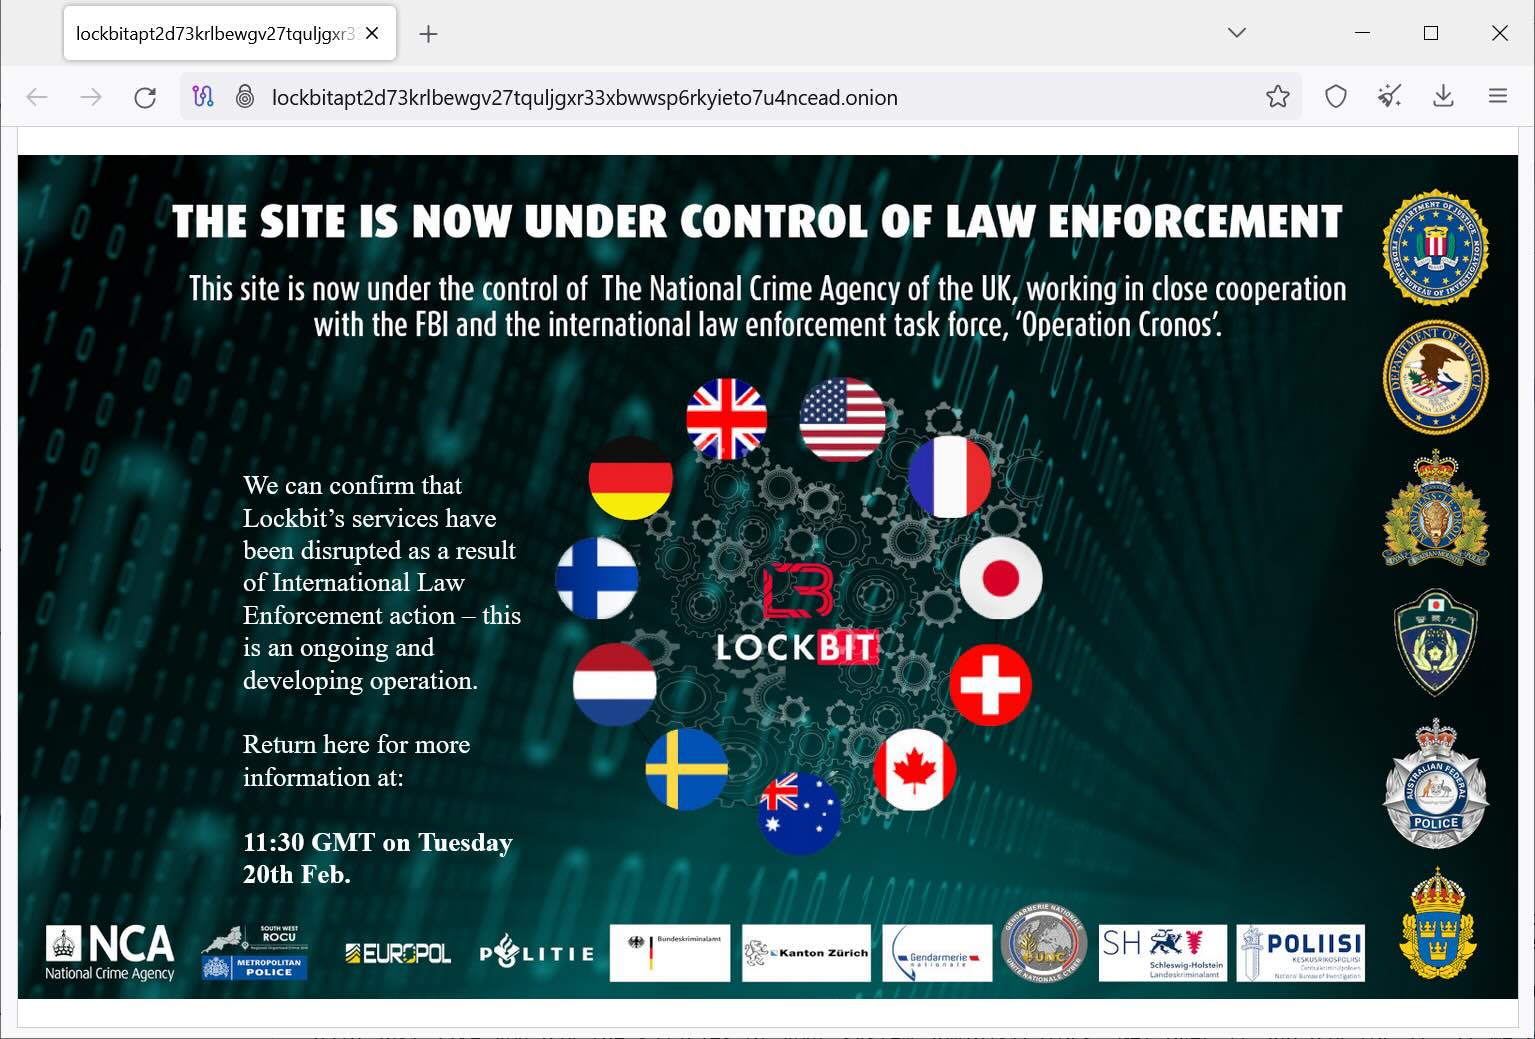
Согласно баннеру, который теперь выводится на веб-сайте группировки LockBit, теперь ресурс находится под контролем Национального агентства по борьбе с преступностью Соединённого Королевства.

«Мы подтверждаем, что сервисы Lockbit выведены из строя благодаря успешно проведённой операции правоохранителей», — говорится на баннере-заглушке.

Однако стоит отметить, что это не совсем так: ряд ресурсов кибервымогателей до сих пор активны в дарквебе. Эти сайты используются для хранения данных и отправки личных сообщений операторам шифровальщика.


Известно, что за операциями LockBit стоит киберпреступник под ником LockBitSupp, с которым можно связаться через мессенджер Tox. Как отметил сам злоумышленник, ФБР взломало серверы банды с помощью PHP-эксплойта.

Полиция, судя по опубликованной информации, изъяла исходный код, чаты киберпреступников и информацию о жертвах.

Напомним, в сентябре 2022 года в Сеть слили билдер последней на тот момент версии шифровальщика. А в октябре прошлого года корпорация Boeing расследовала заявление Lockbit-группы о краже данных.

Подпишитесь на новости

В справке WhatsApp нашли скрытые указания для бота не упоминать GDPR

В коде справочных страниц WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) обнаружились скрытые указания для ИИ-поддержки: не рекомендовать обращение к регуляторам, а при упоминании суда или адвоката — не ссылаться на законодательство о защите данных. Пользователь видел обычную справку, а бот получал дополнительную методичку о том, чего лучше не говорить.

Находку опубликовала компания Redact. Исследователи проверили 545 страниц и обнаружили 102 скрытых блока на 80 из них.

Большинство содержало обычные служебные пояснения, но некоторые явно заслуживали отдельного внимания.

Например, пользователю, потерявшему доступ к номеру и не способному удалить аккаунт, бот не должен был советовать обращаться в надзорные органы. При этом европейская политика конфиденциальности WhatsApp прямо предусматривает возможность такой жалобы.


Другая инструкция запрещала обсуждать GDPR, LGPD и CCPA после упоминания юридического разбирательства, даже если пользователь сам спрашивал об этих нормах.

WhatsApp подтвердил WIRED, что указания предназначались собственному чат-боту поддержки. Их появление в публичном коде компания объяснила ошибкой, а ограничения — стремлением не давать юридические советы. К 18 октября скрытые блоки удалили.

RSS: Новости на портале Anti-Malware.ru