


Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

Риск фишинга через QR-код у руководства в 42 раза выше, чем у подчиненных

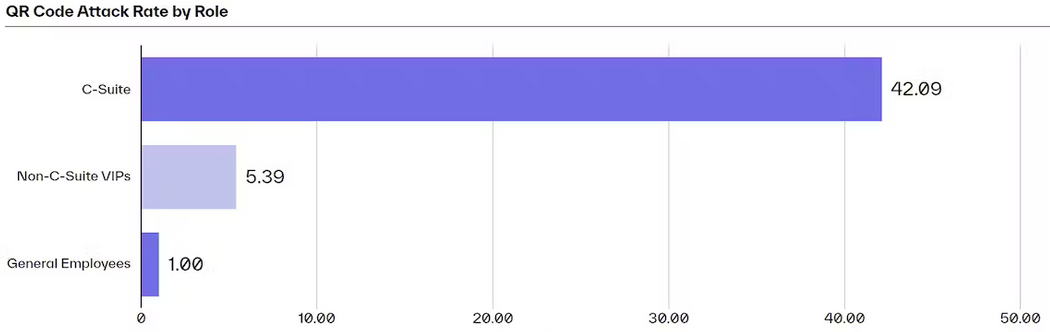
Специалисты Abnormal Security проанализировали данные об имейл-атаках фишеров, использующих QR-коды, во второй половине 2023 года и пришли к выводу, что руководители организаций получают такие письма в 42 раза чаще, чем рядовые сотрудники.

Более 89% квишинг-атак, зафиксированных по клиентской базе провайдера облачной защиты имейл, были нацелены на кражу учетных данных — ключей к аккаунтам, которые впоследствии можно использовать для имперсонации либо проникновения в сеть целевой компании.


Исследователи также выявили излюбленную мишень квишеров: строительные и проектные организации получали поддельные письма с QR-кодами в 19 раз чаще, чем представители других вертикалей. Риск подобной атаки в такой же мере высок для небольших предприятий (500 и менее почтовых ящиков).

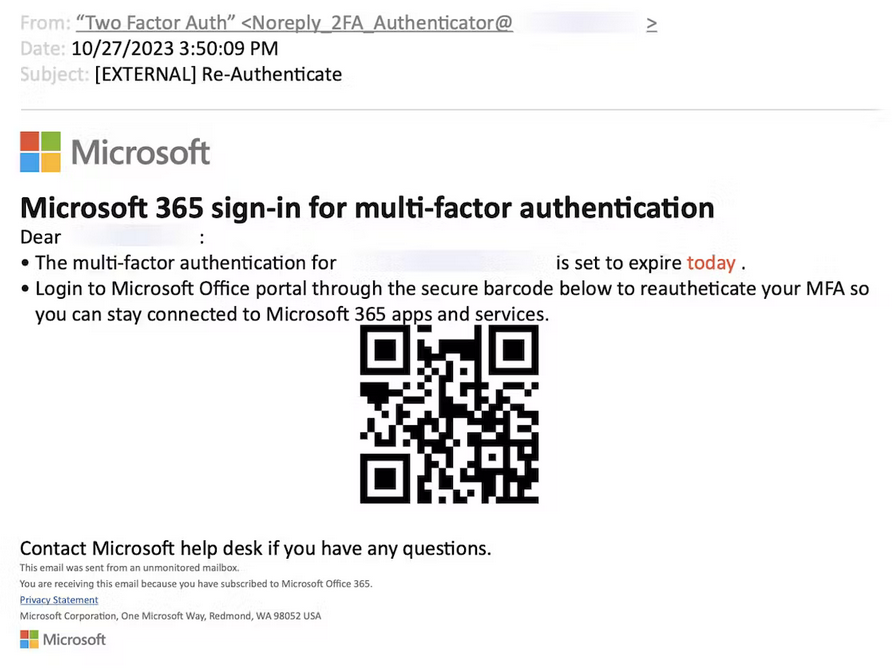
Поддельные письма зачастую использовали тему многофакторной аутентификации (27% случаев) либо доступа к расшаренным документам (21%). Подобные приманки имели единственную цель: заставить получателя просканировать QR-код и перейти по спрятанной ссылке на фишинговую страницу, замаскированную под ресурс известной компании (Google, Microsoft и т. п.).


Новый отчет Abnormal об имейл-угрозах также содержит информацию о BEC-атаках, число которых, по данным американской компании, за полгода возросло в два раза. Полнотекстовая версия доступна, однако для просмотра требуется регистрация.

Рост популярности квишинга в криминальной среде отмечали и другие ИБ-компании. Традиционные средства защиты имейл не способны выявлять и блокировать такие атаки, а пользователи пока не видят в QR-кодах потенциальной угрозы.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru