


Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

Лишь 14% вендоров выпускают патчи в приемлемые сроки

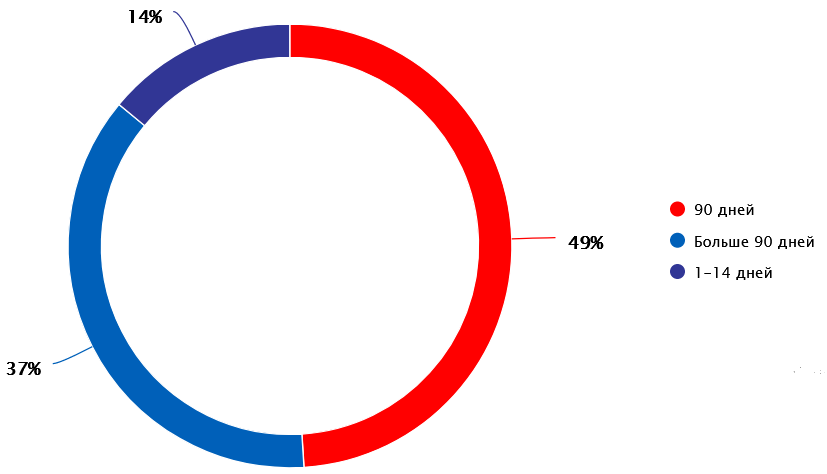
Компания Positive Technologies сетует, что производители софта медленно реагируют на сообщения о найденных уязвимостях. Отклик багхантеры в 57% случаев получают в течение недели, а патчи в приемлемые сроки (две недели) выпускают лишь 14% вендоров.

Задержки в таких случаях играют на руку злоумышленникам, которые никогда не упускают шанс использовать новую лазейку, пока ее не закрыли.

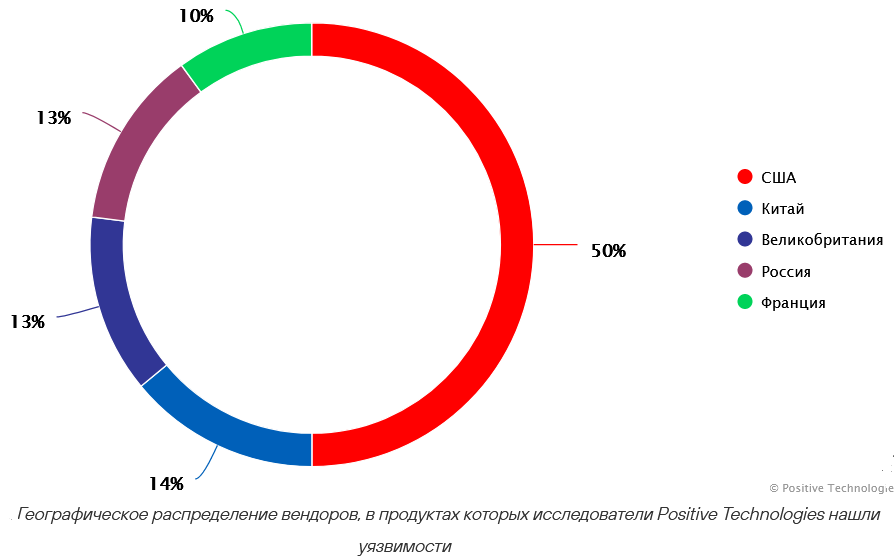
За последние два года исследователи из PT суммарно выявили более 250 уязвимостей в продуктах 84 вендоров. В 70% случаях степень опасности дыры была признана высокой или критической.


Стараясь следовать принципам ответственного разглашения, эксперты столкнулись с такими проблемами, как плохо налаженное взаимодействие с багхантерами и непостоянство отклика на уведомления об уязвимостях.

Оптимальное время ответа на такие сообщения, по мнению PT, составляет 1-7 дней; в такие сроки уложились 57% адресатов. Создание патча в условиях роста количества киберугроз и атак должно занимать не более двух недель, а подавляющему большинству вендоров не хватает и месяца.


«Мы сталкиваемся с производителями ПО совершенно разного уровня зрелости, — комментирует старший аналитик исследовательской группы PT Федор Чунижеков. — Только у каждого четвертого из них на сайте есть контакты для связи на такой случай и хоть какая-то политика ответственного разглашения. Мы призываем вендоров к выстраиванию прозрачного и взаимовыгодного сотрудничества со специалистами кибербезопасности, потому что только сообща можно своевременно выявлять и исправлять уязвимости ПО, противостоять натиску киберпреступности в интересах всех сторон».

Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru