


Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Фейковая копия LastPass для iPhone пробралась в Apple App Store

Разработчики LastPass предупреждают пользователей о фейковой копии менеджера паролей, которая распространяется в официальном магазине Apple App Store. Судя по всему, она используется для сбора учётных данных.

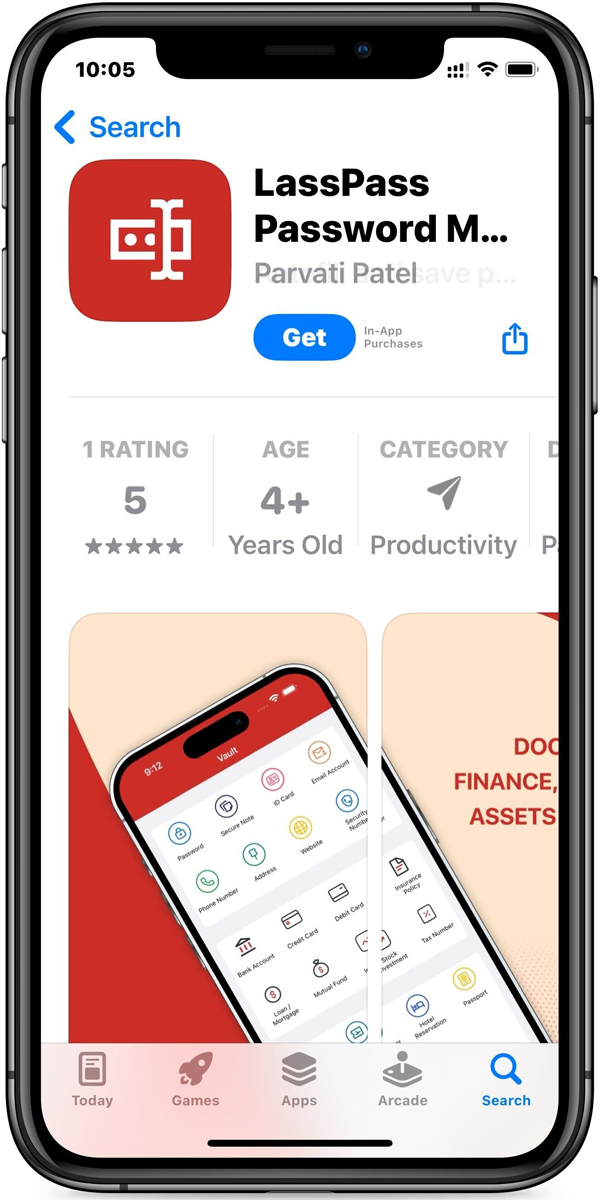
Поддельное приложение использует похожее на официальное имя: «LassPass» вместо «LastPass». Автор также взял похожую иконку и сделал красный интерфейс, напоминающий корпоративные цвета менеджера паролей.

Вредоносная копия размещена разработчиком с именем «Parvati Patel». Подозрение пользователей должно вызвать малое количество оценок и отзывов:


В сущности, это пример классической фишинговой схемы, цель которой — вытащить секреты, логины и пароли для аутентификации. Разработчики LastPass разместили в официальном блоге следующее уведомление:

«Мы включили URL на поддельную версию, а также ссылку на легитимное приложение, чтобы пользователи не запутались при загрузке менеджера паролей. Это временные меры, пока фейковую копию не удалят».

«Команда LastPass работает над тем, чтобы фишинговую программу убрали из магазина как можно скорее».

Интересно, что Apple, видимо, одобрила вредоносную копию менеджера паролей, поскольку так просто в App Store не проникнешь. Ранее киберпреступникам редко удавалось протащить в официальный магазин купертиновцев что-нибудь зловредное.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru