


Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

Операторы шифровальщика M0r0k атакуют организации под фамилиями сотрудников

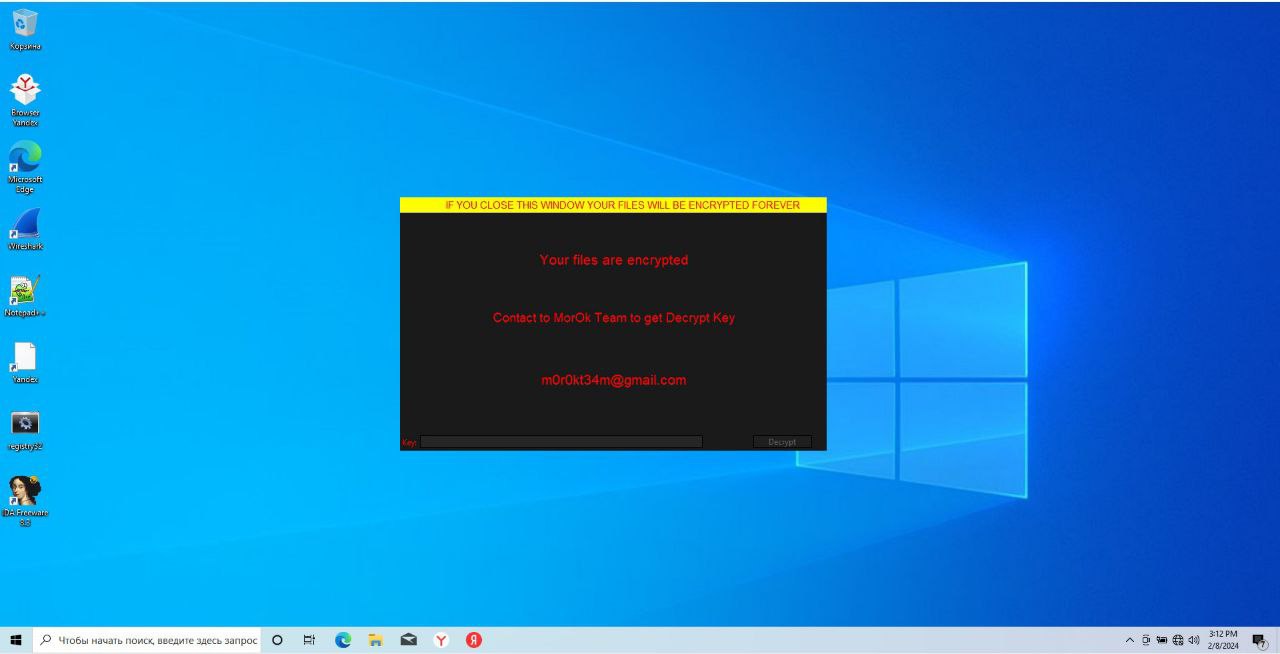
Команда отдела реагирования и цифровой криминалистики Angara SOC обнаружила новую группировку — M0r0k T34m (Morok Team) (Sunset Wolf) — кластер, активный как минимум с ноября 2023 года.  Хакеры атакуют различные организации с целью распространениях программы-вымогателя и затем требуют выкуп за расшифровку.

Группировка применяет собственную программу-вымогатель — M0r0k, написанную при помощи Python и использующую алгоритм Fernet для рекурсивного шифрования файлов. Никакого дополнительного расширения при этом не добавляется, но в начало зашифрованного файла идет добавление строки MR !

Из примечательного, в качестве закрепления в скомпрометированной сети и коммуникации с так называемым сервером управления используется утилита ngrok для проброса порта 3389 (RDP). Это позволяет открыть доступ к внутренним ресурсам машины.


«Ngrok в принципе стал очень популярен, например, ее использование характерно для Shadow Wolf (также известны как Shadow или C0met). Дополнительно атакующие также создают учетные записи, которые в последующем добавляют в привилегированные группы, а выбирают названия учетных данных максимально похожих на легитимные, в том числе "однофамильцев" действующих сотрудников», — комментирует Никита Леокумович, руководитель отдела реагирования и цифровой криминалистики Angara SOC.

Несмотря на то, что полная реконструкция инцидента еще идет, эксперты отмечают, что получение первоначального доступа в сеть реализуется через эксплуатирование уязвимостей публично доступных приложений.

Риск заражения может быть снижен за счет мониторинга информационной инфраструктуры, а именно выявление обнаружение и реагирование на массовое удаление, создание или изменение файлов, добавление привилегированных учетных записей, использование утилит для удаленного подключения и все внешние подключения.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru