


HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

Американская ИТ-корпорация Hewlett Packard Enterprise (HPE) изучает сообщения о новом взломе и утечке данных: неизвестные киберпреступники разместили на хакерском форуме корпоративные учётные данные, якобы принадлежащие HPE.

В беседе с BleepingComputer компания заявила, что пока не удалось найти признаков новой утечки, более того — никто пока не запросил выкуп. Тем не менее ИТ-гигант проводит тщательное расследование.

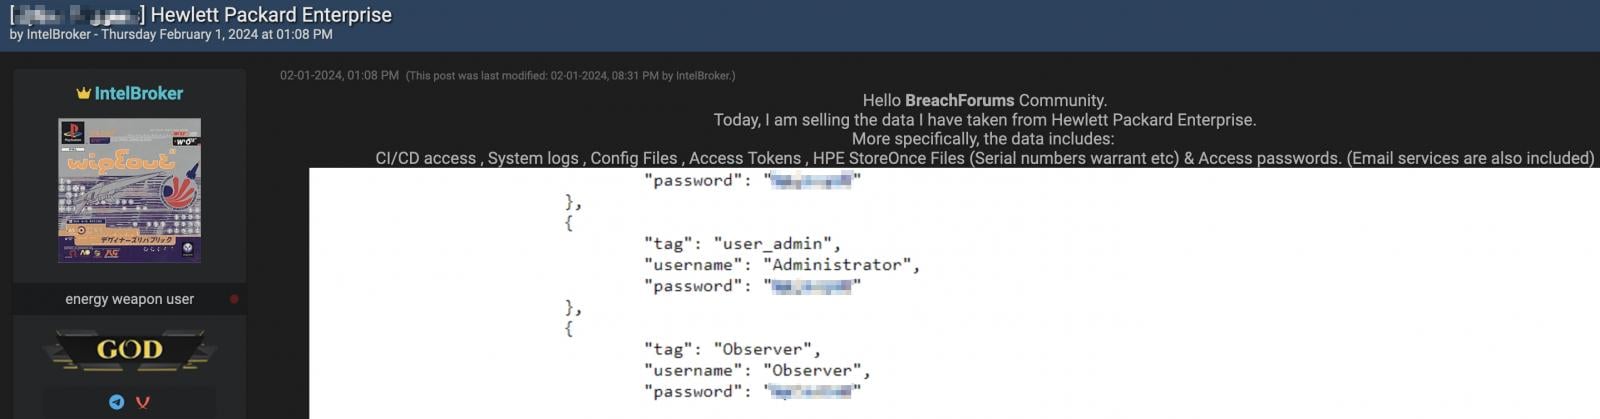
Адам Бауэр, старший директор по глобальным коммуникациям HPE, не стал раскрывать подробностей внутреннего расследования. Однако на одном из хакерских форумов появился пост следующего содержания:

«Сегодня я продаю данные, украденные у Hewlett Packard Enterprise. А именно: доступ к CI/CD, системные логи, файлы конфигурации, токены доступа, файлы HPE StoreOnce и пароли (включая имейл-сервисы)».

Автор поста — некий киберпреступник или группа киберпреступников под ником IntelBroker. Там же опубликованы скриншоты учётные данных, якобы принадлежащих HPE. Никакой информации относительно способа проникновения в сети корпорации нет.


Напомним, в конце прошлого месяца Hewlett Packard Enterprise обвинила «российских хакеров» во взломе имейл-аккаунтов команды безопасников и краже внутренних данных.

Подпишитесь на новости

Сбой Microsoft 365 оставил пользователей по всему миру без почты и Teams

Вечером 12 ноября пользователи Microsoft 365 столкнулись с массовым сбоем. Сначала не работал доступ к почтовым ящикам Exchange Online, затем проблемы распространились на другие сервисы, которые от него зависят. Microsoft отсчитывает начало инцидента с 19:17 по московскому времени.

Microsoft сообщила о проблеме в аккаунте Microsoft 365 Status в соцсети X. В первом сообщении компания написала, что изучает жалобы пользователей из Северной и Южной Америки, которые не могут открыть почту разными способами.

Позже Microsoft уточнила, что сбой может затронуть подключение к Microsoft 365 в любом регионе. Около 21:26 по московскому времени корпорация сообщила о второй проблеме у всех сервисов, связанных с Exchange Online. В списке затронутых оказались Teams, SharePoint Online, Microsoft 365 Copilot, Defender XDR, Planner и To Do.

Причиной Microsoft назвала повышенную нагрузку на инфраструктуру. По словам компании, ее вызвал не рост трафика: часть серверов неожиданно стала недоступна, и нагрузка легла на оставшиеся.

На Downdetector число жалоб на Outlook в пике превысило 130 тысяч, сообщает NBC Chicago. Сбой продолжился и 13 ноября.

RSS: Новости на портале Anti-Malware.ru