


HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

HPE изучает сообщения о новом взломе и утечке корпоративных данных

Американская ИТ-корпорация Hewlett Packard Enterprise (HPE) изучает сообщения о новом взломе и утечке данных: неизвестные киберпреступники разместили на хакерском форуме корпоративные учётные данные, якобы принадлежащие HPE.

В беседе с BleepingComputer компания заявила, что пока не удалось найти признаков новой утечки, более того — никто пока не запросил выкуп. Тем не менее ИТ-гигант проводит тщательное расследование.

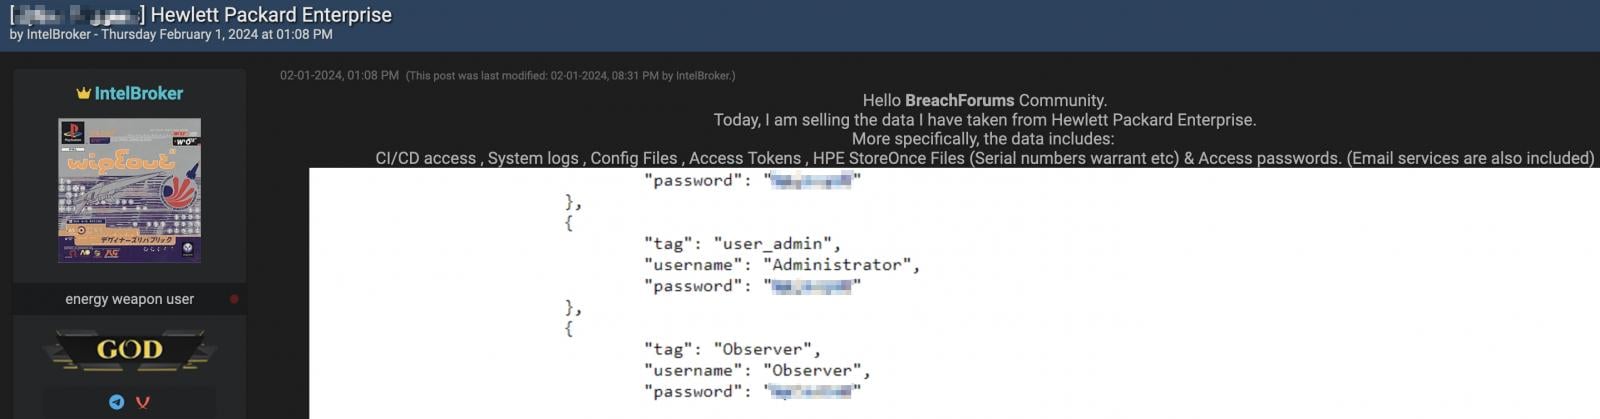
Адам Бауэр, старший директор по глобальным коммуникациям HPE, не стал раскрывать подробностей внутреннего расследования. Однако на одном из хакерских форумов появился пост следующего содержания:

«Сегодня я продаю данные, украденные у Hewlett Packard Enterprise. А именно: доступ к CI/CD, системные логи, файлы конфигурации, токены доступа, файлы HPE StoreOnce и пароли (включая имейл-сервисы)».

Автор поста — некий киберпреступник или группа киберпреступников под ником IntelBroker. Там же опубликованы скриншоты учётные данных, якобы принадлежащих HPE. Никакой информации относительно способа проникновения в сети корпорации нет.


Напомним, в конце прошлого месяца Hewlett Packard Enterprise обвинила «российских хакеров» во взломе имейл-аккаунтов команды безопасников и краже внутренних данных.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru