


QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

QR-коды помогают фишерам скрывать свои страницы от обнаружения

Эксперты Check Point выявили новый вариант квишинга (фишинг с помощью QR-кодов). Встроенная в QR-код ссылка ведет на ресурс, снимающий цифровой отпечаток посетителя; по результатам проверки отрабатывает тот или иной редирект.

По данным аналитиков, в августе – сентябре 2023 года число квишинг-атак по каналам электронной почты возросло на 587%. ИБ-вендорам пришлось в срочном порядке разрабатывать спецзащиту для имейл; в ответ злоумышленники скорректировали схему атаки.

Ранее она была довольно проста: при сканировании присланного в письме QR-кода происходило перенаправление на фишинговую страницу. Теперь таких редиректов несколько, и конечный пункт назначения зависит от устройства пользователя (Android или, к примеру, macOS-компьютер), совершившего переход по стартовой ссылке.

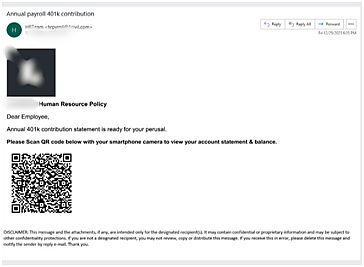
Атака, как и прежде, начинается с поддельного сообщения, конечная цель злоумышленников тоже не изменилась: кража учетных данных, иногда с установкой зловреда. Вредоносный QR-код чаще всего вставлен в тело письма, хотя может также присутствовать в PDF-вложении.


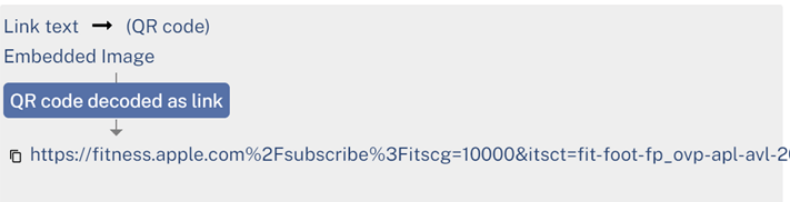
Встроенная в QR-код ссылка привязана к ресурсу, выполняющему слепую переадресацию в другой домен для автоматической проверки взаимодействующего устройства по заданным параметрам (ОС, браузер, размер экрана и т. п.).


По результатам проверки пейлоад может перенаправить посетителя на фишинговую страницу (например, фейковый вход на сервис Microsoft) либо подключить ресурсоемкую программу как меру против попыток деобфускации и обратного инжиниринга.

За две январских недели эксперты насчитали около 20 тыс. таких квишинг-атак. Обычная защита имейл обнаружить их не в состоянии, так как она проверяет только первую ссылку. В данном случае используются несколько слоев обфускации, и выявить угрозу смогут лишь комплексные решения, работающие на разных уровнях.

«Фишинговые атаки при помощи QR-кодов набирают обороты по всему миру, — комментирует главный специалист отдела комплексных СЗИ компании «Газинформсервис» Дмитрий Овчинников. — Использование ИИ позволяет аферистам конструировать такие вредоносные воздействия довольно быстро и с низкими трудозатратами. Если мы говорим про атаку на корпоративных пользователей, то ответом на такого рода угрозы стал класс средств защиты информации UEBA».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru