


В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В публичный доступ выложили несколько демонстрационных эксплойтов для критической уязвимости в Jenkins, позволяющей прочитать файлы и удалённо выполнить код. Специалисты подтвердили, что злоумышленники уже используют эксплойты в атаках.

На две бреши, с помощью которых можно получить доступ к данным на серверах, указали эксперты SonarSource. При определённых условиях атакующие могут выполнить CLI-команды.

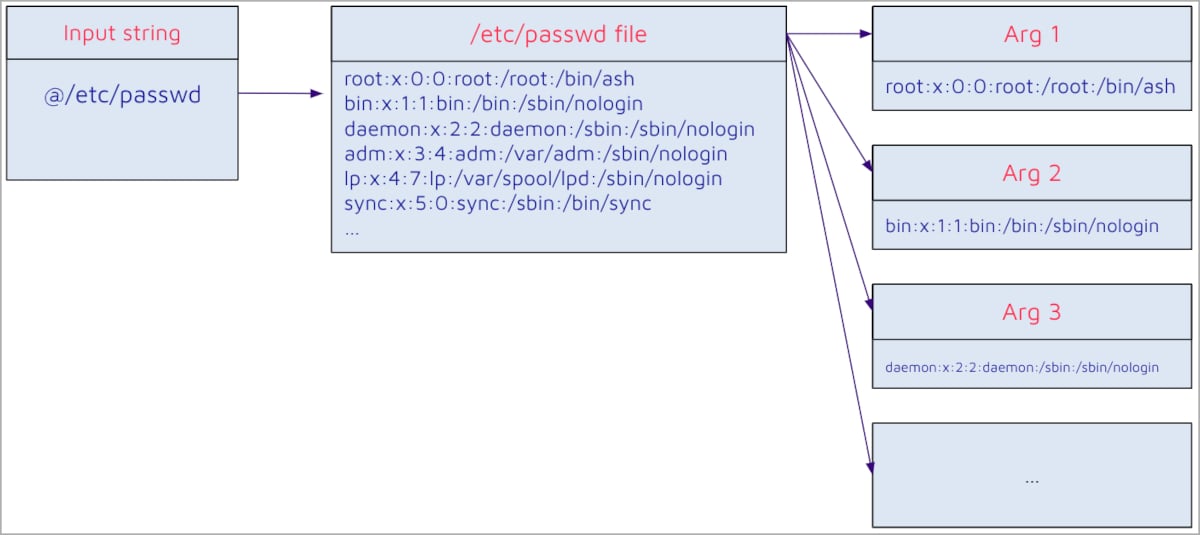
Одна из уязвимостей, получившая идентификатор CVE-2024-23897, допускает прочтение данных в произвольных файлах с правами «overall/read». Без этих прав киберпреступники могут прочитать лишь первые несколько строк.

Корень бреши кроется в дефолтной конфигурации парсера команд args4j в Jenkins, благодаря которой содержимое файлов автоматически раскрывается в аргументы команды, если последние начинаются с символа «@».

Как объяснили в SonarSource, успешная эксплуатация может привести к повышению прав и удалённому выполнению кода.


Вторая уязвимость — CVE-2024-23898 — представляет собой проблему перехвата WebSocket, из-за которой атакующие также могут выполнить CLI-команды. Для этого придётся заставить пользователя перейти по вредоносной ссылке.

Команда SonarSource сообщила о дырах разработчикам Jenkins 13 ноября 2023 года, а позже и помогла проверить патчи. Заплатки вышли 24 января с версиями 2.442 и LTS 2.426.3.

Поскольку в Сети уже лежат PoC, всем настоятельно рекомендуется установить обновления.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru