


В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В открытый доступ выложили эксплойты для критической RCE-бреши в Jenkins

В публичный доступ выложили несколько демонстрационных эксплойтов для критической уязвимости в Jenkins, позволяющей прочитать файлы и удалённо выполнить код. Специалисты подтвердили, что злоумышленники уже используют эксплойты в атаках.

На две бреши, с помощью которых можно получить доступ к данным на серверах, указали эксперты SonarSource. При определённых условиях атакующие могут выполнить CLI-команды.

Одна из уязвимостей, получившая идентификатор CVE-2024-23897, допускает прочтение данных в произвольных файлах с правами «overall/read». Без этих прав киберпреступники могут прочитать лишь первые несколько строк.

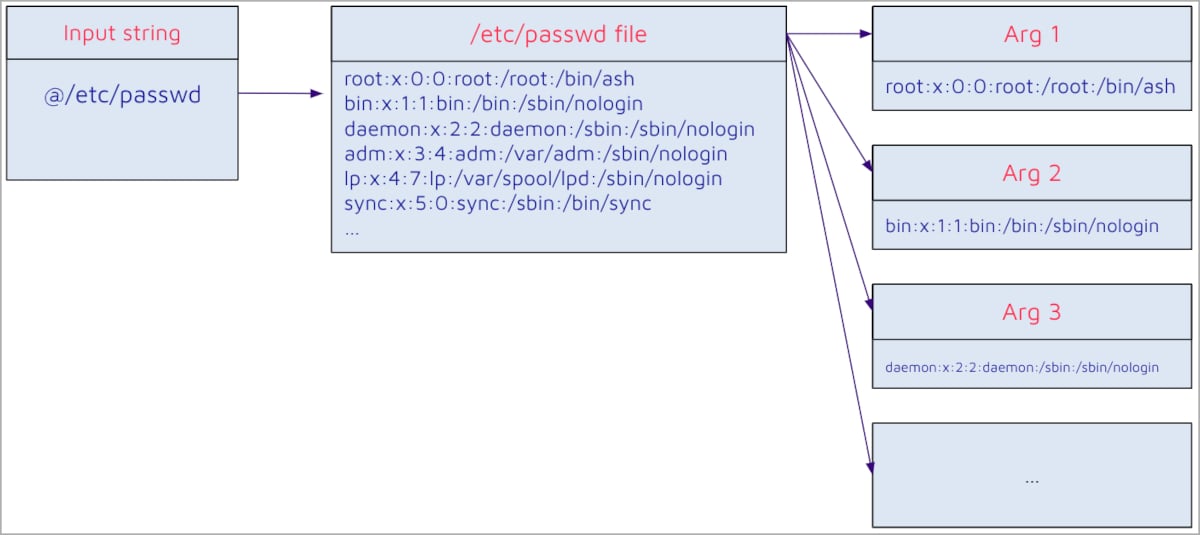
Корень бреши кроется в дефолтной конфигурации парсера команд args4j в Jenkins, благодаря которой содержимое файлов автоматически раскрывается в аргументы команды, если последние начинаются с символа «@».

Как объяснили в SonarSource, успешная эксплуатация может привести к повышению прав и удалённому выполнению кода.


Вторая уязвимость — CVE-2024-23898 — представляет собой проблему перехвата WebSocket, из-за которой атакующие также могут выполнить CLI-команды. Для этого придётся заставить пользователя перейти по вредоносной ссылке.

Команда SonarSource сообщила о дырах разработчикам Jenkins 13 ноября 2023 года, а позже и помогла проверить патчи. Заплатки вышли 24 января с версиями 2.442 и LTS 2.426.3.

Поскольку в Сети уже лежат PoC, всем настоятельно рекомендуется установить обновления.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru