


Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

Новые пакеты в PyPI устанавливают троян WhiteSnake на Windows-компьютеры

В репозитории Python Package Index (PyPI) нашлась очередная порция вредоносных пакетов, доставляющих на Windows-компьютеры вредоносную программу WhiteSnake. Задача «белой змеи» — вытащить конфиденциальные данные жертвы.

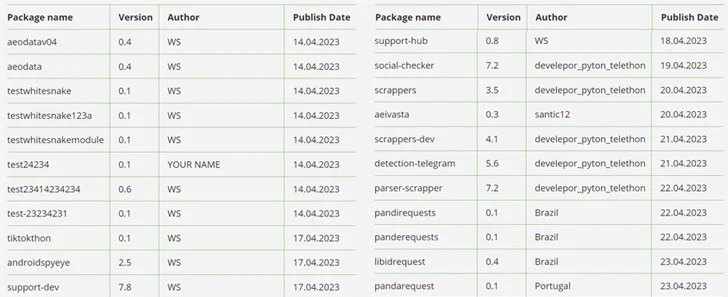
Пакеты, которых стоит остерегаться, имеют следующие имена: nigpal, figflix, telerer, seGMM, fbdebug, sGMM, myGens, NewGends и TestLibs111. Их загрузил злоумышленник с ником WS.

«В упомянутых пакетах можно найти зашифрованный Base64 исходный код Python-скриптов. Он располагается в файлах setup.py. В зависимости от версии операционной системы конечный пейлоад устанавливается после инсталляции Python-пакетов», — пишет в отчёте команда Fortinet FortiGuard Labs.

Если на целевом компьютере установлена Windows, жертва получает в систему вредонос WhiteSnake. Пользователям Linux достаётся скрипт на Python, собирающий конфиденциальную информацию.

В феврале прошлого года мы писали про WhiteSnake, который может атаковать как Windows, так и Linux. Тем не менее функциональность трояна в *nix-системах ограничена.

Летом прошлого года киберпреступники рассылали WhiteSnake российским компаниям от лица Роскомнадзора.

«Белая змея» может вытаскивать данные из браузеров, криптовалютных кошельков и популярных приложений: WinSCP, CoreFTP, Windscribe, Filezilla, AzireVPN, Snowflake, Steam, Discord, Signal и Telegram.


Исследователи из Checkmarx считают, что за распространением WhiteSnake стоит группировка PYTA31. Интересно, что найденные в PyPI пакеты демонстрируют функциональность клипера — вредоноса, перехватывающего данные в буфере обмена.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru