


Российских ретейлеров, банкиров, айтишников атакует троян RADX

Российских ретейлеров, банкиров, айтишников атакует троян RADX

Российских ретейлеров, банкиров, айтишников атакует троян RADX

В конце 2023 года в целевых атаках операторов DarkCrystal RAT засветился также неизвестный ранее троян удаленного доступа; в F.A.C.C.T. нарекли новобранца RADX RAT. Для его раздачи злоумышленники, как и прежде, используют имейл-рассылки.

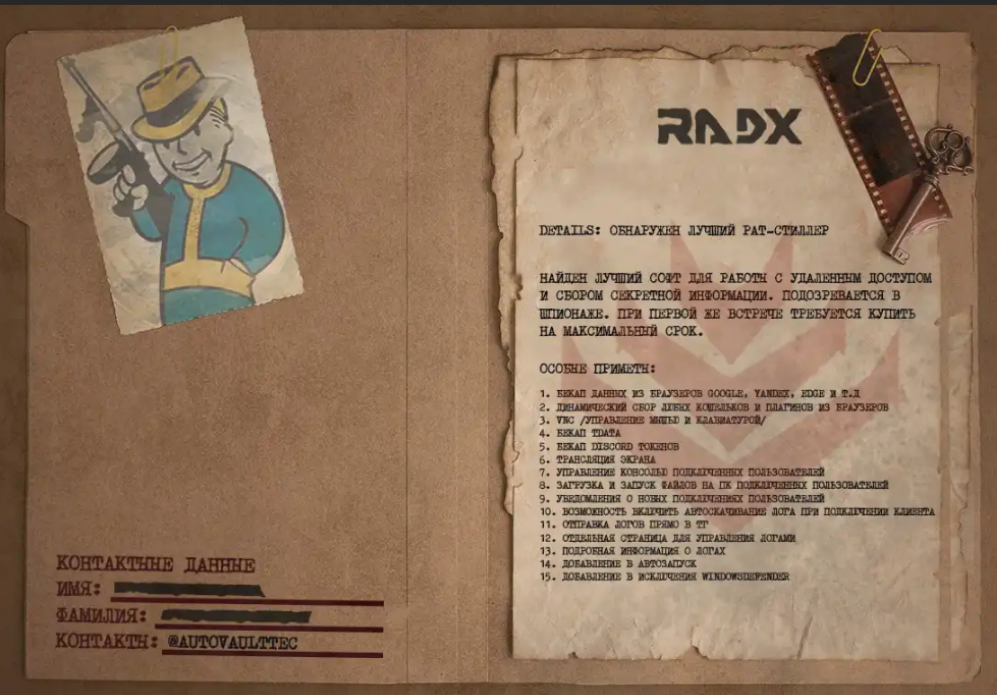
Как оказалось, RADX с октября рекламируется на подпольных форумах. Продавцы позиционируют его как «самый лучший софт для работы с удаленным доступом и сбором секретной информации», а также как «самый дешевый RAT». Перед Новым годом его предлагали в комплекте с инфостилером, суля праздничные скидки.

В ноябре и декабре эксперты F.A.C.C.T зафиксировали на территории России очередные адресные рассылки кибергруппы, стоящей за DarkCrystal RAT. Злоумышленники атаковали маркетплейсы, торговые сети, банки, ИТ-компании, пытаясь получить доступ к финансовым документам, клиентским базам данных, корпоративной почте и чатам в мессенджерах.

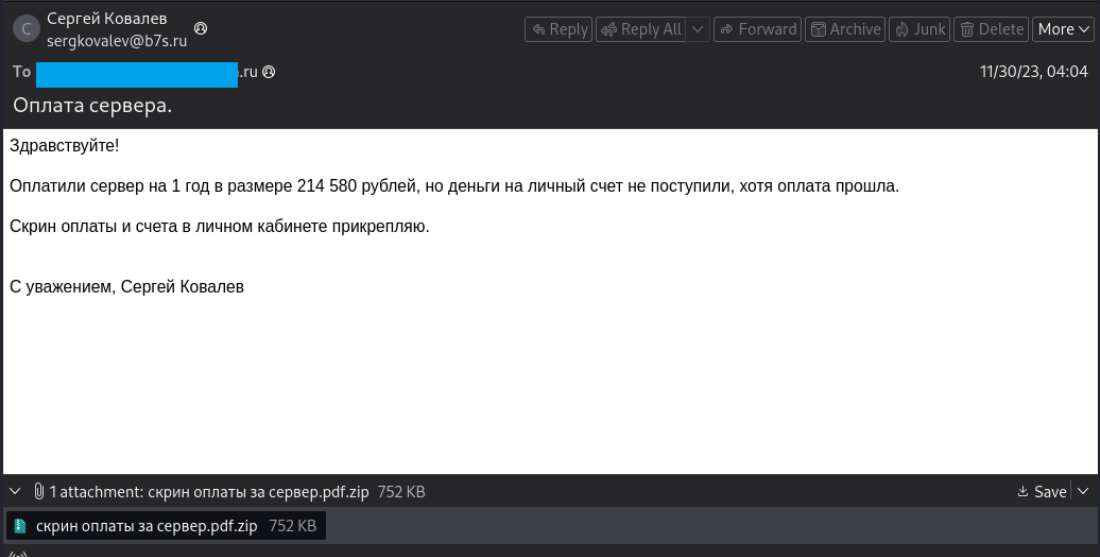
В качестве приманки поддельные сообщения чаще всего использовали тему оплаты услуг: деньги якобы переведены, но не дошли до получателя. Письма были снабжены вредоносным вложением — чаще всего архивным файлом с двойным расширением.


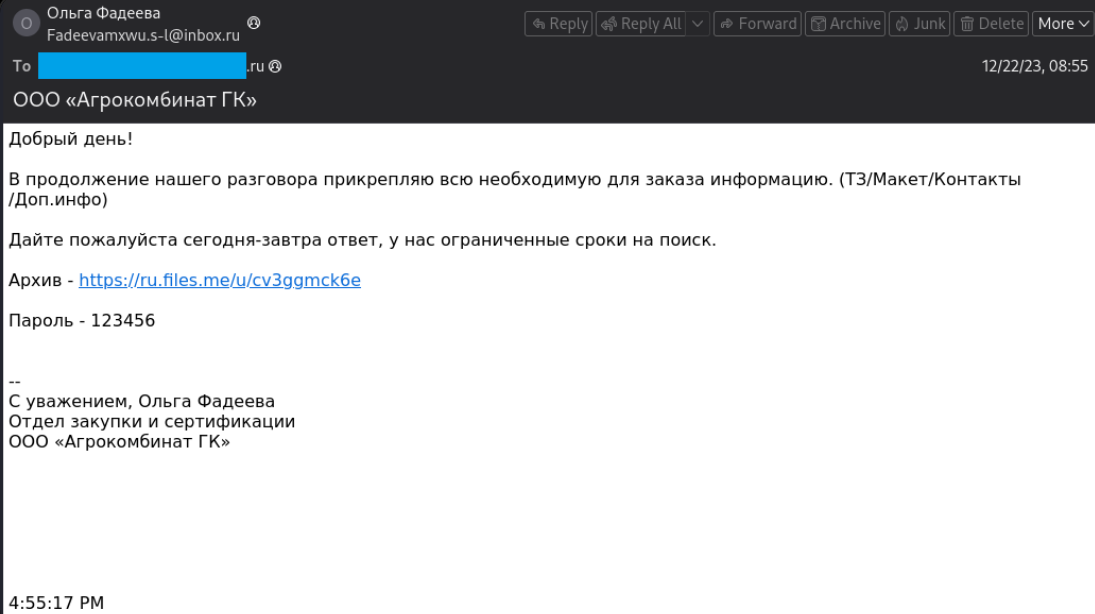
В одну из фальшивок вместо этого была вставлена ссылка на ZIP-архив:


Полезной нагрузкой во многих случаях оказался DarkCrystal RAT (C2-сервер с московской пропиской, поднят в сетях провайдера Zerohost). Один из вариантов аттача устанавливал RADX RAT.

Анализ показал, что код зловреда обфусцирован с использованием Base64 и 3DES в режиме ECB. Троян устанавливается в систему как AppLaunch.exe, создает запланированное задание на автозапуск и добавляет себя в список исключений Microsoft Defender.

Вредонос умеет собирать информацию о зараженной системе (видеокарта, CPU) и хосте, выполнять команды с помощью cmd.exe, копировать файлы из папки %USERPROFILE%\Desktop (.txt, .doc, .docx, .xlsx, .xls), делать скриншоты, открывать ссылки в браузере, загружать файлы с C2 и запускать их на исполнение.

Кроме того, он поддерживает VNC (эмуляция клавиатуры и мыши) и собирает информацию из ряда приложений:

  • браузеров (Microsoft Edge, Chrome, Яндекс.Браузер, Opera, Brave, Vivaldi, Slimjet);
  • расширений Edge и Chrome;
  • криптокошельков (Exodus, Electrum, Coinomi);
  • Telegram и Discord (токены).

Создатели RADX RAT также позаботились о том, чтобы уменьшить его размеры и упростить развертывание. Троян использует Costura.Fody 5.7.0 — расширенный фреймворк, позволяющий встраивать код в сборки .net в виде зависимостей.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru