


Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

Ботнет Bigpanzi заразил бэкдором 170 тысяч приставок на Android TV

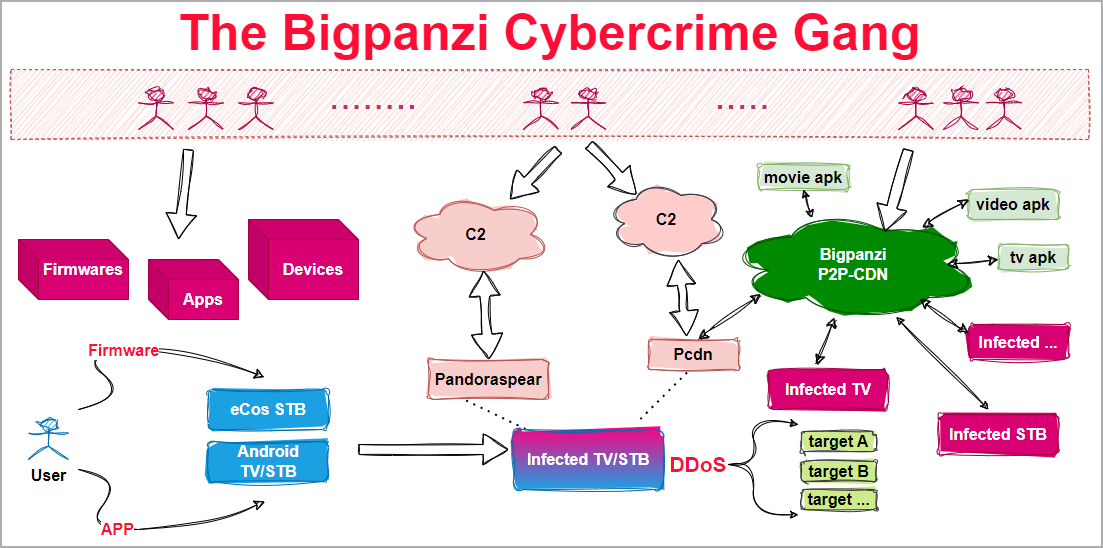
Киберпреступная группировка, управляющая ботнетом Bigpanzi, неплохо зарабатывает, заражая мультимедийные приставки на Android TV и eCos по всему миру. Группа действует как минимум с 2015 года.

Как отметили исследователи из Qianxin Xlabs, злоумышленники ежедневно управляют более чем 170 000 активных ботов. А с августа экспертам удалось зафиксировать 1,3 миллиона уникальных IP-адресов, связанных с ботнетом.

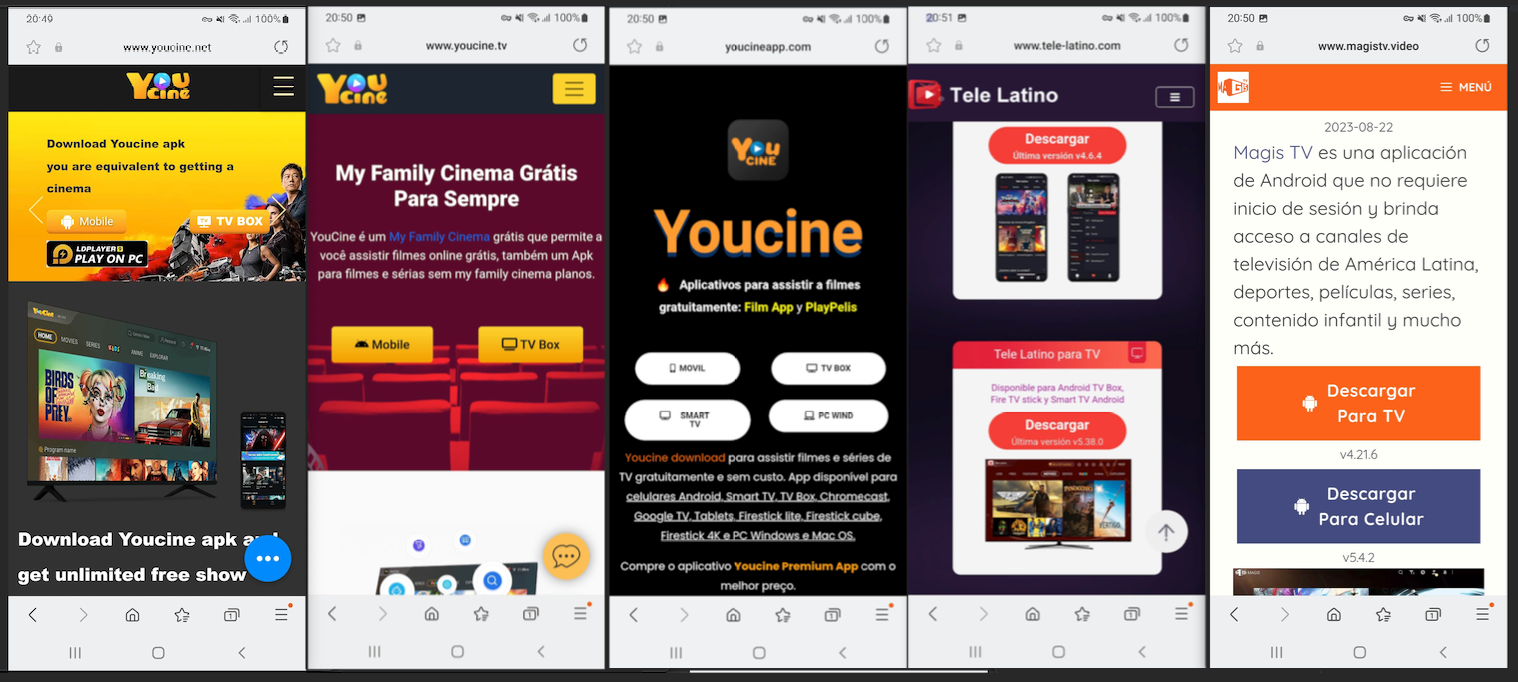
Bigpanzi использует обновления прошивки и пробэкдоренные приложения, которые пользователя обманом заставляют установит на устройство. Примеры такого софта с вредоносной нагрузкой есть в отчёте исследователей:


Киберпреступники получают прибыль, предоставляя скомпрометированные девайсы в качестве нод для нелегальных стриминговых платформ и прокси-сетей. Кроме того, взломанные девайсы успешно используются и в DDoS-атаках.


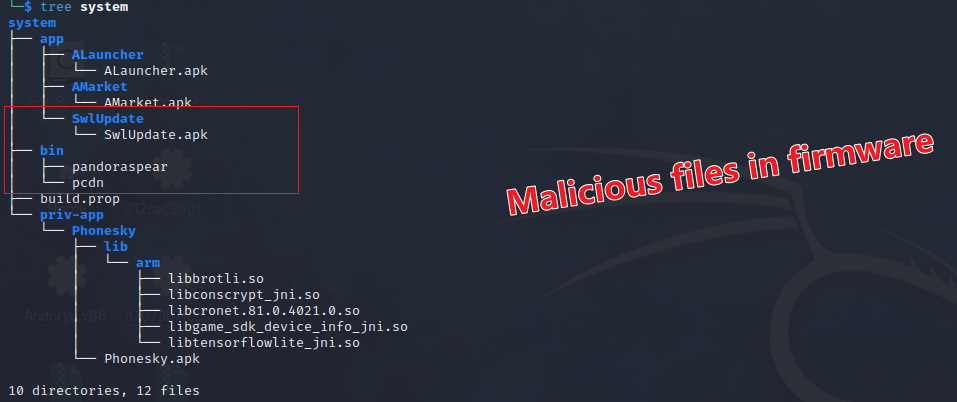
Bigpanzi задействует два основных инструмента — «pandoraspear» и «pcdn». Первый выступает в качестве бэкдора и перехватывает настройки DNS, он же устанавливает связь с командным центром, получает и выполняет команды.

Pandoraspear — достаточно сложный вредонос, располагающий интересными функциональными возможностями: модифицированная оболочка UPX, динамическая линковка, компиляция OLLVM и механизмы антиотладки.

А вот Pcdn используется для создания P2P-сети и включает возможности проведения DDoS-атак.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru