


За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

За год в Сеть утекло 240 млн телефонов и 123 млн имейл россиян

В 2023 году сервис DLBI (разведки уязвимостей и утечек данных) зафиксировал более 290 киберинцидентов в рунете. В результате было суммарно скомпрометировано 240 млн телефонных номеров и 123 млн имейл-адресов пользователей.

Украденные ПДн выставлялись на продажу в даркнете, расшаривались в закрытых форумах и телеграм-каналах, выкладывались в общий доступ. Заметим, похожую статистику опубликовала в прошлом месяце ГК «Солар».

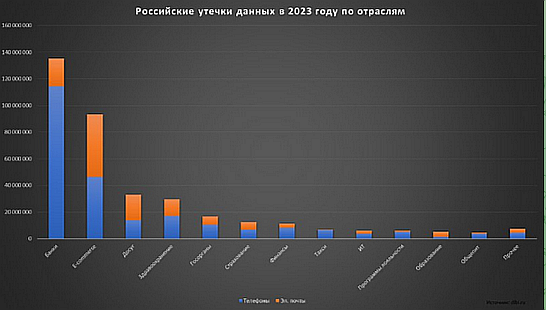
Чаще всего утечки, по данным DLBI, происходили в таких вертикалях, как электронная коммерция (около 40% инцидентов), здравоохранение и индустрия развлечений (9 и 8,5% соответственно). По объему украденных данных лидируют банки (47% номеров телефона) и e-commerce (38% адресов имейл).


Примечательно, что доля крупных утечек (свыше 1 млн уникальных записей) за год сократилась с 30 до 10%. Злоумышленники теперь предпочитают объединять слитые базы с целью использования в дальнейших атаках (например, по методу credential stuffing).

«В 2022 году атаки были более целевыми и направлялись на крупные российские компании, взлом которых мог стать громким пиар-поводом, — комментирует основатель DLBI Ашот Оганесян, — После того как эти компании более плотно занялись информационной безопасностью, такая стратегия стала неэффективной и уступила место массовому сканированию российского сегмента сети с последующем взломом любых ресурсов, имеющих уязвимости».

Как выяснилось, утечки личных данных беспокоят 81% россиян. Чтобы заставить участников рынка усерднее блюсти интересы клиентов, власти решили ввести оборотные штрафы за такие инциденты и криминализировать незаконный оборот ПДн.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru