


Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Операторы трояна Phemedrone эксплуатируют баг обхода Windows SmartScreen

Заточенный под кражу данных вредонос Phemedrone был замечен в новой кампании. Чтобы установить троян в систему жертвы, злоумышленники эксплуатируют уязвимость в Microsoft Defender SmartScreen (CVE-2023-36025).

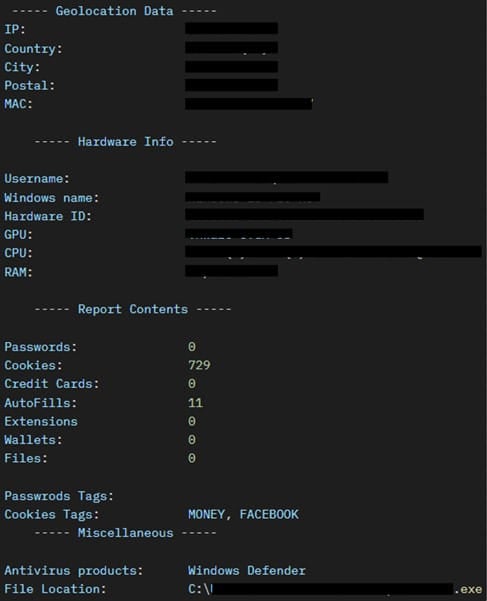
Phemedrone — опенсорсный инфостилер, собирающий данные жертвы из веб-браузеров, криптокошельков, а также мессенджеров Discord, Telegram и клиента Steam.

Собранная информация отправляется в руки операторов Phemedrone и впоследствии используется для продажи другим злоумышленникам или развития собственных атак.

Уязвимость CVE-2023-36025, фигурирующая в кампании Phemedrone, позволяет обойти защитную функцию SmartScreen. В ноябре в общей доступ выложили соответствующий эксплойт.

С выходом ноябрьского набора патчей Microsoft устранила CVE-2023-36025 вместе с другими пятью уязвимостями нулевого дня.

В отчёте Trend Micro специалисты отмечают, что упомянутую брешь используют не только операторы Phemedrone. CVE-2023-36025 была замечена и в атаках программ-вымогателей.

При запуске в системе Phemedrone расшифровывает необходимые компоненты, получает конфигурацию и начинает сбор данных из определённых приложений. Для передачи сведений используется Telegram.

Атакуется следующий софт:

  • Chromium-браузеры (сохранённые пароли, cookies и автозаполнение);
  • Gecko-браузеры;
  • Криптокошельки (Atom, Armory, Electrum и Exodus);
  • Discord (извлекаются токены аутентификации);
  • FileGrabber (собираются данные из директорий «Рабочий стол» и «Документы»);
  • FileZilla (учётные данные от FTP-аккаунтов);
  • Steam;
  • Telegram (извлекаются данные из папки «tdata»).

Подпишитесь на новости

Акции VK выросли на 7,62%: рынок оценивал ситуацию вокруг дата-центров

Пока облачные провайдеры решают инфраструктурные проблемы, биржа считает возможные последствия для бизнеса. Акции VK 12 октября на пике подорожали на 7,62%, до 134,2 рубля относительно закрытия пятницы.

Как сообщает «РБК Инвестиции», к 20:45 мск рост замедлился до 6,6%, а цена составила 132,95 рубля.

Аналитики предлагают несколько объяснений. В Freedom Global связывают динамику в том числе с заявлением Минцифры о совместной с Минобороны разработке мер защиты российских ЦОД.

В «Финаме» допускают, что инвесторы учитывали проблемы Яндекса и потенциальный переход части клиентов к конкурентам. VK Cloud уже участвует в ускоренном размещении инфраструктуры пострадавших заказчиков Yandex Cloud.

Но сводить биржевой скачок к одной новости было бы слишком удобно. Аналитик «Финама» Дмитрий Лозовой также указал на ротацию капитала: после роста нефтегазового сектора инвесторы переключаются на отстававшие бумаги, к которым он относит VK.

Подтвержденный факт — рост котировок. Его причины остаются оценками аналитиков, а возможный переход клиентов еще не равен заработанной выручке.

RSS: Новости на портале Anti-Malware.ru