


Новый троян-майнер под видом пиратского софта осел на 40 тыс. компьютеров

Новый троян-майнер под видом пиратского софта осел на 40 тыс. компьютеров

Новый троян-майнер под видом пиратского софта осел на 40 тыс. компьютеров

В «Доктор Веб» проанализировали нового трояна-майнера, которого активно раздают в Telegram и на некоторых сайтах вместе с пиратским софтом. Авторам одной из таких кампаний за полтора месяца удалось заразить более 40 тыс. компьютеров Windows.

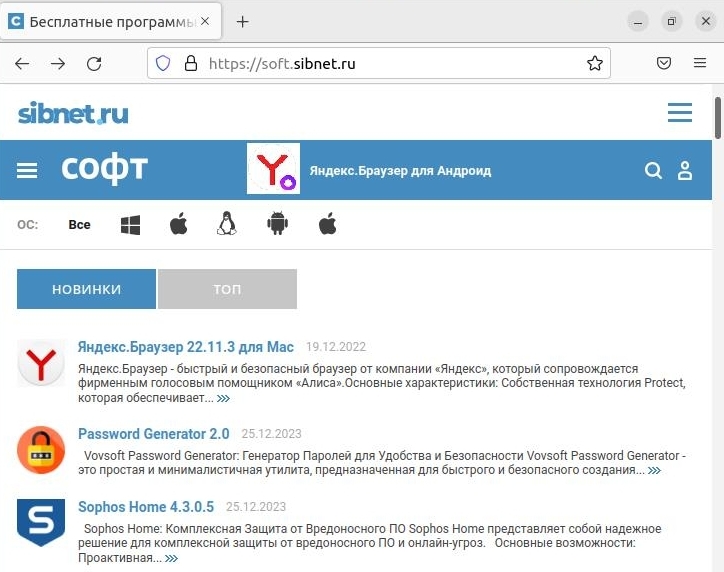
Основными источниками инфекции, по данным экспертов, являются собравший более 5000 подписчиков телеграм-канал t[.]me/files_f , а также сайты itmen[.]software и soft[.]sibnet[.]ru. Вредонос может раздаваться в связке с кейгенами либо репаками различных программ, таких как Яндекс.Браузер, антивирус Sophos, инструменты Adobe.

Защитные решения ИБ-компании детектируют новобранца как Trojan.BtcMine.3767 (загрузчик) и Trojan.BtcMine.2742 (криптомайнер). Первый представляет собой Windows-зловреда, написанного на С++.

После запуска вредоносный загрузчик копирует себя в папку %ProgramFiles%\google\chrome\ под именем updater.exe и создает запланированное задание на автозагрузку. Он также добавляет себя в список исключений Microsoft Defender и принимает меры для бесперебойной работы компьютера. После инициализации в процесс explorer.exe внедряется пейлоад — майнер Trojan.BtcMine.2742.

С помощью загрузчика авторы атаки также могут установить руткит (бесфайловый r77), запретить обновление Windows, заблокировать доступ к сайтам по выбору, приостановить добычу крипты, удалить или восстановить троянские файлы в системе.

Подпишитесь на новости

Экс-главу Минцифры Смоленской области обвиняют в мошенничестве

Бывшему министру цифрового развития Смоленской области Андрею Рудометкину предъявлены обвинения в мошенничестве в особо крупном размере и превышении должностных полномочий. Потерпевшей стороной по делу выступает региональное Минцифры.

Об этом сообщает ТАСС со ссылкой на материалы суда. Рудометкину вменяют два эпизода превышения полномочий, в том числе в составе группы и из корыстной заинтересованности, а также мошенничество по части 4 статьи 159 УК РФ. Конкретные обстоятельства предполагаемых преступлений и сумма ущерба в публикации не раскрываются.

Всего в деле четыре фигуранта. Среди них — Артём Калугин, ранее возглавлявший отдел защиты информации областного Минцифры. По данным агентства, ему вменяют злоупотребление должностными полномочиями. Ещё двое обвиняются в мошенничестве в особо крупном размере.

Рудометкин находится под стражей с конца 2025 года. Защита неоднократно просила смягчить меру пресечения, ссылаясь на троих несовершеннолетних детей и тяжёлое материальное положение семьи. Апелляционные жалобы оставлены без удовлетворения. Суд в Смоленске должен приступить к рассмотрению дела в ближайшее время.

Рудометкин возглавлял министерство с 2023 года. Его уволили с государственной гражданской службы 16 октября 2025 года в связи с истечением срока служебного контракта.

RSS: Новости на портале Anti-Malware.ru