



Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Киберпреступники скомпрометировали фанатский мод Downfall для инди-игры Slay the Spire в жанре стратегии. Цель злоумышленников — установить на устройства геймеров вредоносную программу Epsilon.

Майкл Мэйхем, один из разработчиков, объяснил, что заражённый пакет является модифицированной версией оригинальной игры, а не самим модом из Steam Workshop.

«Вредонос пробрался на одно из наших устройств, при этом не вызвав подозрений у защитных программ. Насколько мне известно, этот зловред не похищает учётные данные, поскольку не было никаких алертов от 2FA», — рассказал в беседе с BleepingComputer Мэйхем.

«Мы полагаем, что злоумышленники всё-таки перехватили токен аутентификации, получили контроль над Steam-аккаунтом и, соответственно, возможность загрузить модифицированную версию софта. Однако это пока всего лишь предположение».

Помимо аккаунта в системе Steam, атакующие добрались и до учётки Discord. В официальном уведомлении Мэйхем также упомянул, что взлом произошёл 25 декабря в период между 21:30 и 22:30 по Москве.

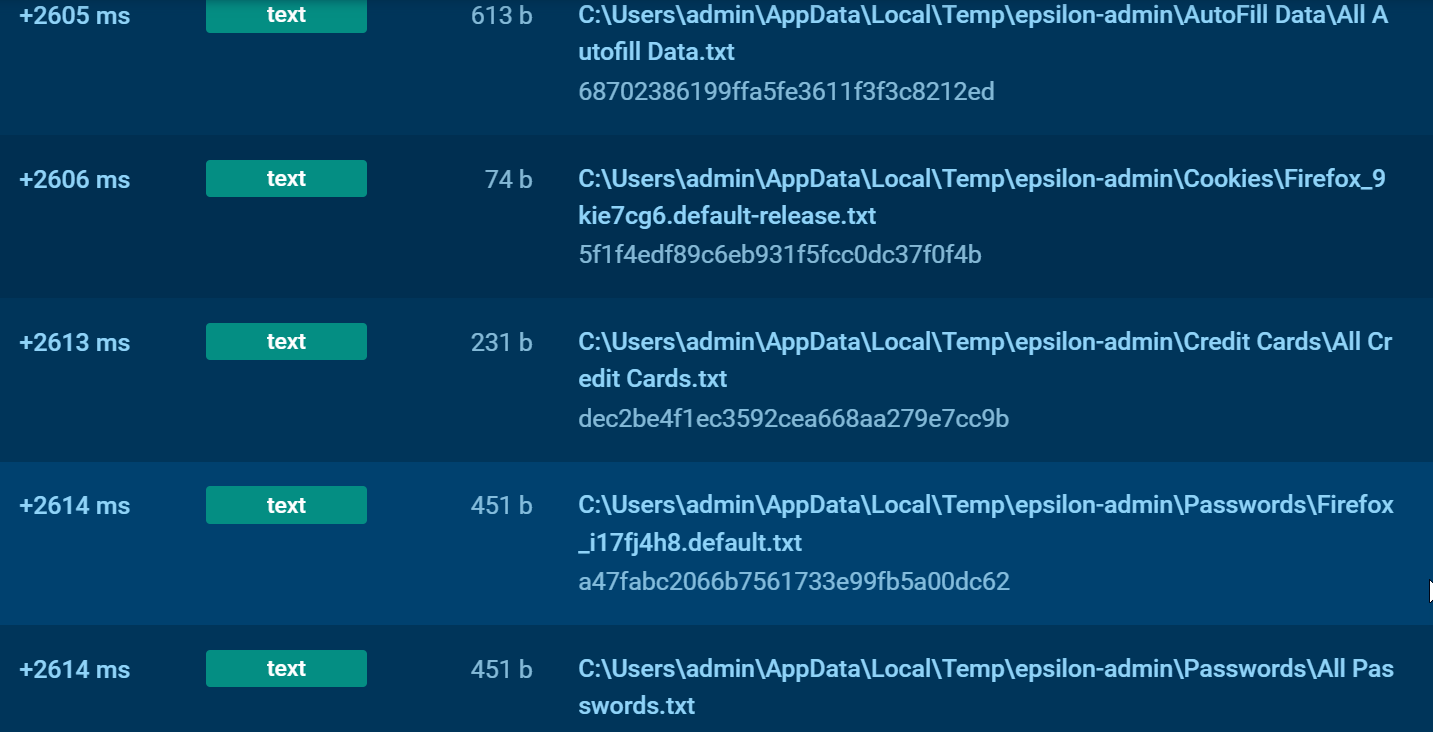
Как только вредонос попадал на устройство жертвы, он начинал собирать файлы cookies, сохранённые пароли и данные банковских карт. В первую очередь троян проверяет браузеры Google Chrome, Yandex, Microsoft Edge, Mozilla Firefox, Brave и Vivaldi.

Чтобы вытащить побольше учётных данных, Epsilon ищет документы, в именах которых присутствует слово «password»:


Epsilon по своему типу является классическим инфостилером. Их задача — собрать побольше конфиденциальных данных и отправить злоумышленникам на удалённый сервер.

Если верить данным на VirusTotal, операторы Epsilon ранее атаковали разработчиков других игр.

Подпишитесь на новости

Samsung Bixby отправлял данные в облако вопреки настройке Galaxy AI

Включили «Обрабатывать данные только на устройстве» и решили, что ИИ больше ничего не отправляет в облако? У Samsung есть неприятная оговорка. Автор Android Police проверил Galaxy S26 Ultra и обнаружил: Bixby продолжает обращаться к серверам даже с активным переключателем.

О результатах он рассказал в собственном эксперименте с записью сетевых соединений.

Photo Assist и Now Brief ограничение соблюдали: для облачных операций просили отключить локальную обработку. А вот три текстовых вопроса Bixby сопровождались отправкой примерно 17 КБ каждый на сервер Samsung. Десять голосовых команд — включая таймер и изменение яркости — дали около 540 КБ исходящего трафика.


Важная деталь: инструмент мониторинга не расшифровывал содержимое соединений. Сами логи показывают объём и адрес передачи, но не позволяют прочитать отправленные данные. При этом политика Samsung прямо предусматривает сбор голосовых записей при использовании ассистента.


У Bixby есть отдельная настройка Offline processing. В тесте она позволяла выполнять простые команды без интернета, но свободные формулировки часто переставали работать.

Получается, одной галочки для приватности всего ИИ на смартфоне недостаточно. Bixby живёт по собственным настройкам, искать их придётся отдельно.

RSS: Новости на портале Anti-Malware.ru