



Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Мод для инди-стратегии Slay the Spire в Steam распространял троян Epsilon

Киберпреступники скомпрометировали фанатский мод Downfall для инди-игры Slay the Spire в жанре стратегии. Цель злоумышленников — установить на устройства геймеров вредоносную программу Epsilon.

Майкл Мэйхем, один из разработчиков, объяснил, что заражённый пакет является модифицированной версией оригинальной игры, а не самим модом из Steam Workshop.

«Вредонос пробрался на одно из наших устройств, при этом не вызвав подозрений у защитных программ. Насколько мне известно, этот зловред не похищает учётные данные, поскольку не было никаких алертов от 2FA», — рассказал в беседе с BleepingComputer Мэйхем.

«Мы полагаем, что злоумышленники всё-таки перехватили токен аутентификации, получили контроль над Steam-аккаунтом и, соответственно, возможность загрузить модифицированную версию софта. Однако это пока всего лишь предположение».

Помимо аккаунта в системе Steam, атакующие добрались и до учётки Discord. В официальном уведомлении Мэйхем также упомянул, что взлом произошёл 25 декабря в период между 21:30 и 22:30 по Москве.

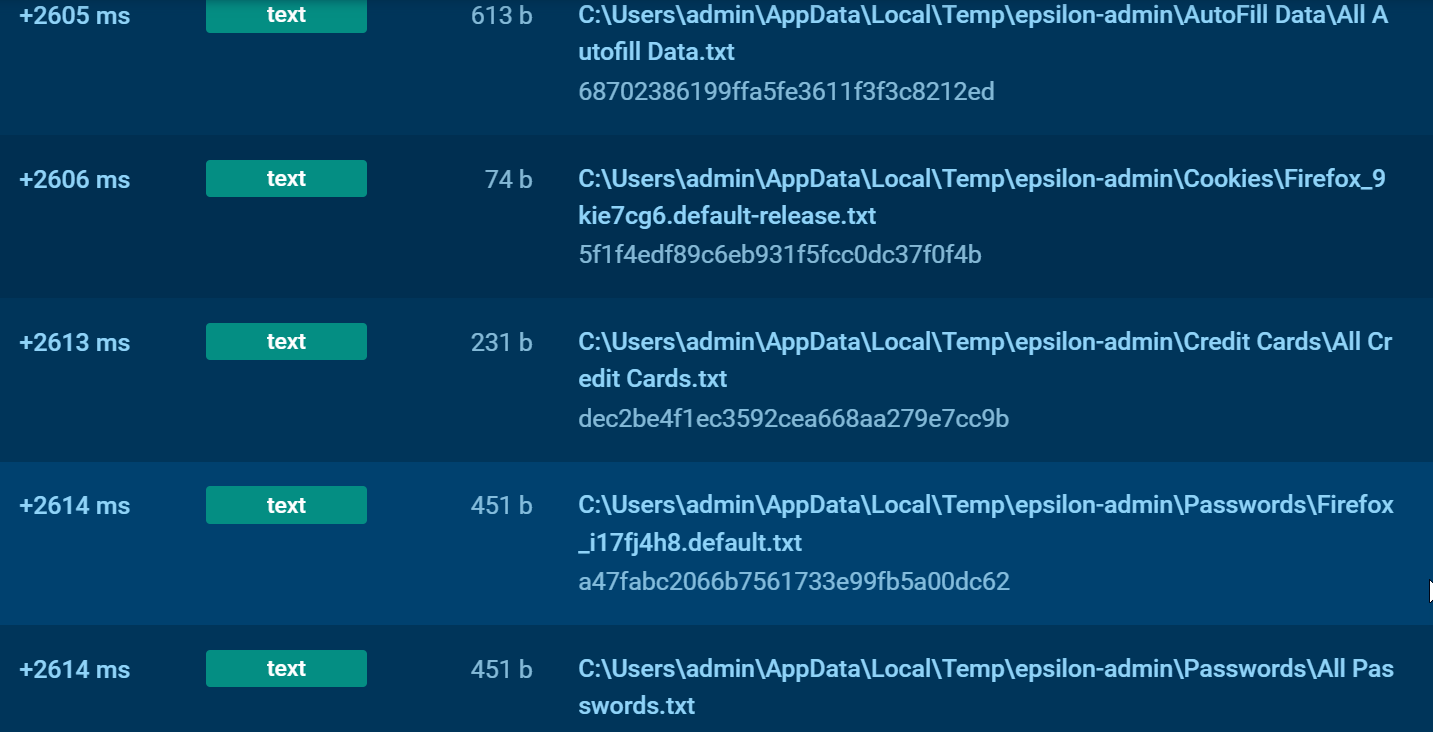
Как только вредонос попадал на устройство жертвы, он начинал собирать файлы cookies, сохранённые пароли и данные банковских карт. В первую очередь троян проверяет браузеры Google Chrome, Yandex, Microsoft Edge, Mozilla Firefox, Brave и Vivaldi.

Чтобы вытащить побольше учётных данных, Epsilon ищет документы, в именах которых присутствует слово «password»:


Epsilon по своему типу является классическим инфостилером. Их задача — собрать побольше конфиденциальных данных и отправить злоумышленникам на удалённый сервер.

Если верить данным на VirusTotal, операторы Epsilon ранее атаковали разработчиков других игр.

Подпишитесь на новости

Невидимое СМС смерти обрывает звонки на Android, даже в экстренные службы

Для сбоя Android иногда достаточно сообщения, которое пользователь даже не увидит. Исследователь Марк Блащик показал атаку через специально сформированное СМС: оно аварийно завершает телефонную службу и обрывает текущий звонок, включая вызов экстренных служб. Открывать сообщение или нажимать ссылку не требуется.

Подробности исследователь опубликовал на отдельном сайте проекта SMS of Death.

Проблема находится в обработчике служебных WAP пуш-сообщений. Некорректные данные вызывают необработанное исключение, после чего телефонная служба перезапускается. В обычной переписке такое СМС не появляется, искать подозрительную ссылку тут бесполезно.

По результатам тестов автора, серия примерно из 20 сообщений способна надолго сделать устройство непригодным для использования. Ситуацию усугубляет повторная доставка: оператор снова отправляет неподтверждённое сообщение, а смартфон снова падает. В отдельных случаях возникает цикл перезагрузок, для выхода из которого нужен компьютер.

Исследователь воспроизвёл сбой на Pixel и Samsung Galaxy. По его данным, патч вошёл в октябрьский набор 2026 года для версий 14-17. Старые устройства, оставшиеся без поддержки, могут его не получить.

RSS: Новости на портале Anti-Malware.ru