



Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Компания F.A.C.C.T. зафиксировала новую атаку APT-группы Sticky Werewolf. В минувший уикенд злоумышленники попытались с помощью адресной рассылки внедрить трояна удаленного доступа в системы фармацевтической компании.

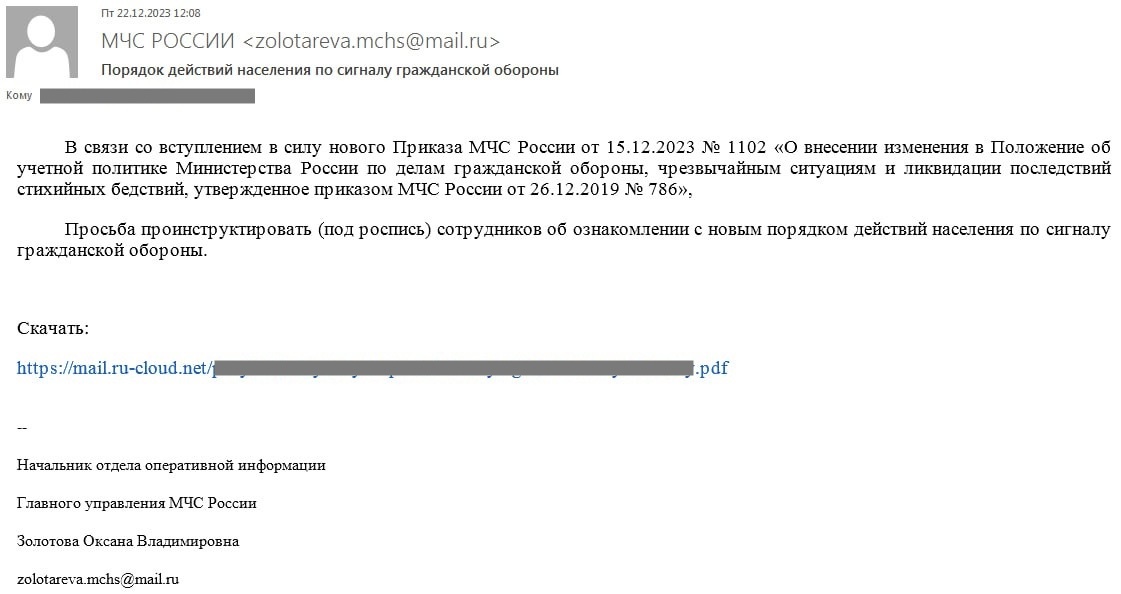
Поддельное имейл-сообщение написано от имени МЧС России и содержит просьбу ознакомить сотрудников с новым порядком действий по сигналу гражданской обороны. Анализ показал, что по вставленной в письмо ссылке загружается вредонос Darktrack RAT.


Подлог выдают использование бесплатной почты для рассылки, а также несоответствие фамилий, указанных в адресе отправителя и подписи в теле письма.

В начале месяца те же злоумышленники провели аналогичную атаку на российский НИИ, который в числе прочего занимается разработкой вакцин. Вредоносные письма рассылались от имени Минстроя и использовали тему обновления охранного оборудования на критически важных объектах. Целевой полезной нагрузкой оказались MetaStealer и Ozone RAT.

Объявившаяся в этом году APT-группа Sticky Werewolf специализируется на кибершпионаже. На ее счету уже как минимум 30 атак, проведенных на территории РФ и Белоруссии. В России также пасутся другие шпионские «оборотни» — Core Werewolf. Этих больше интересуют российская оборонка и объекты КИИ.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru