



Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Шпионам Sticky Werewolf не дают покоя секреты российской фармацевтики

Компания F.A.C.C.T. зафиксировала новую атаку APT-группы Sticky Werewolf. В минувший уикенд злоумышленники попытались с помощью адресной рассылки внедрить трояна удаленного доступа в системы фармацевтической компании.

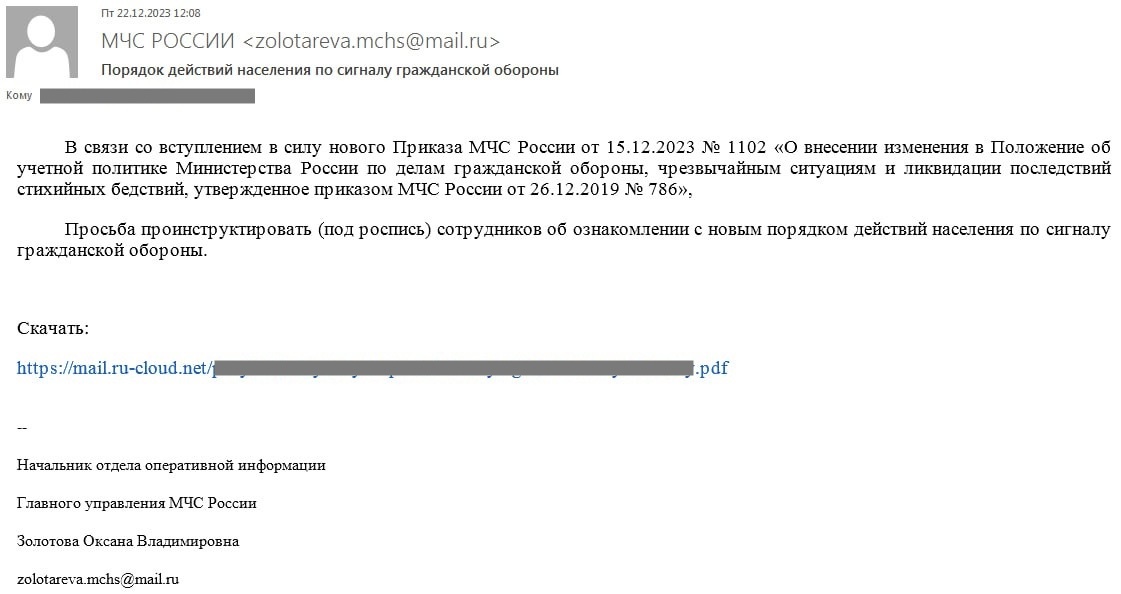
Поддельное имейл-сообщение написано от имени МЧС России и содержит просьбу ознакомить сотрудников с новым порядком действий по сигналу гражданской обороны. Анализ показал, что по вставленной в письмо ссылке загружается вредонос Darktrack RAT.


Подлог выдают использование бесплатной почты для рассылки, а также несоответствие фамилий, указанных в адресе отправителя и подписи в теле письма.

В начале месяца те же злоумышленники провели аналогичную атаку на российский НИИ, который в числе прочего занимается разработкой вакцин. Вредоносные письма рассылались от имени Минстроя и использовали тему обновления охранного оборудования на критически важных объектах. Целевой полезной нагрузкой оказались MetaStealer и Ozone RAT.

Объявившаяся в этом году APT-группа Sticky Werewolf специализируется на кибершпионаже. На ее счету уже как минимум 30 атак, проведенных на территории РФ и Белоруссии. В России также пасутся другие шпионские «оборотни» — Core Werewolf. Этих больше интересуют российская оборонка и объекты КИИ.

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru