



Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

Причина 11% киберинцидентов в компаниях — использование теневых ИТ

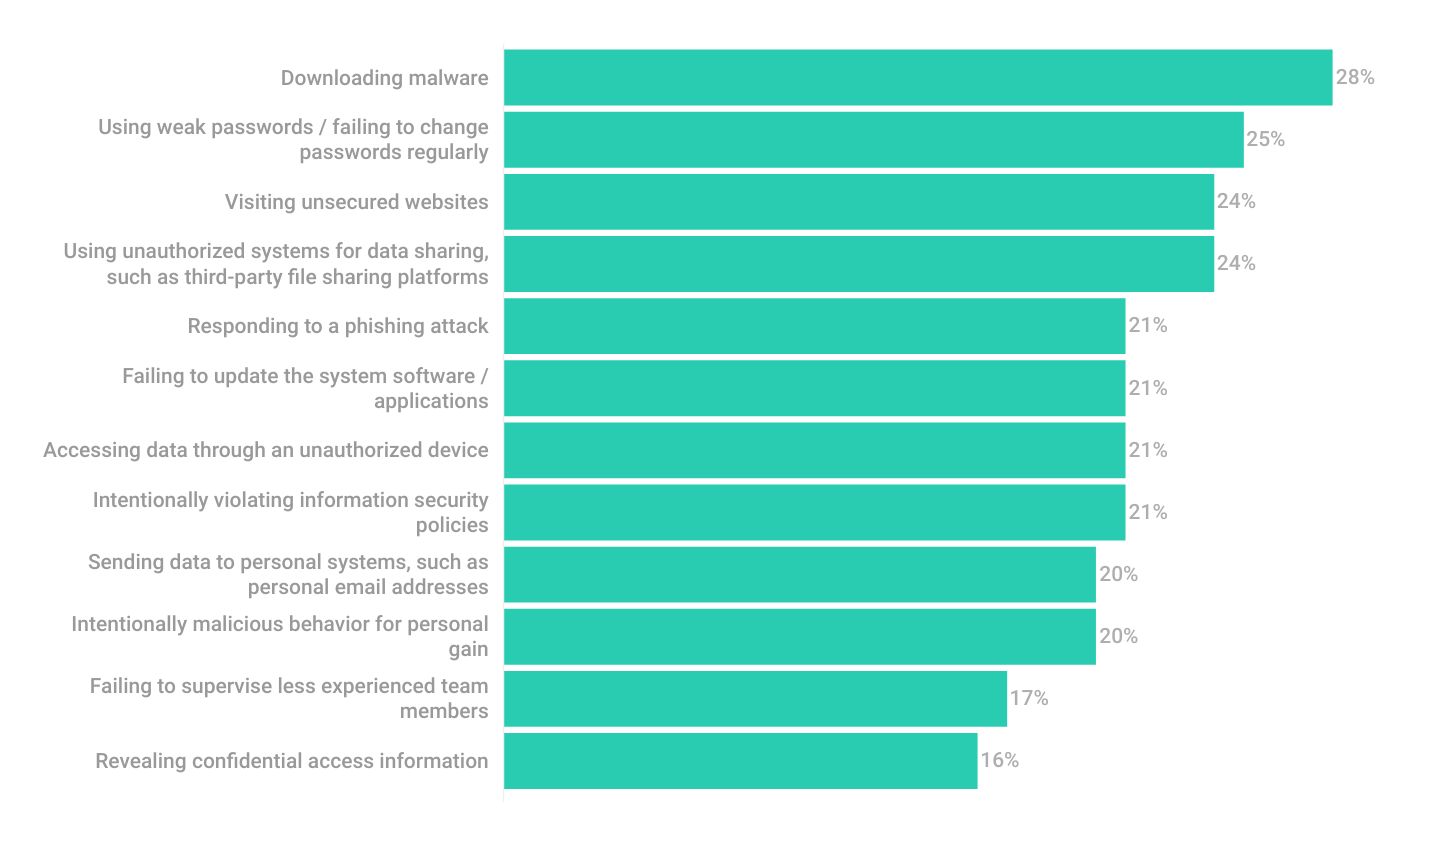
Согласно результатам опроса, проведенного по заказу «Лаборатории Касперского», в 2022 и 2023 гг. с киберинцидентами столкнулись 77% бизнес-структур. В 11% случаев атаку спровоцировало использование сотрудниками нежелательных цифровых инструментов.

В опросе приняли участие 1260 специалистов по ИТ и ИБ из 19 стран, в том числе России. Все они работают в компаниях разной величины, занимая посты менеджера и выше.

Как оказалось, обострившаяся из-за BYOD проблема использования на работе несанкционированных приложений, мобильников, флешек, устаревшего оборудования и наиболее актуальна для ИТ-индустрии (16% киберинцидентов). Высоки также риски на объектах КИИ, в транспортных и логистических компаниях (по 13%).

Ситуацию усугубляет тот факт, что во многих организациях не прописана ответственность сотрудников за нарушения политик безопасности и отсутствует соответствующий контроль.


В реальности рисков, связанных с использованием теневых ИТ, все недавно убедились га примере Okta. Сотрудник техподдержки хранил учетные данные для доступа к системе в своем Google-аккаунте; злоумышленникам удалось взломать его (или персональный девайс), войти в систему и украсть имена и имейл-адреса пользователей, среди которых числились Cloudflare и 1Password.

«Сотрудники, использующие приложения, устройства и облачные сервисы, не одобренные ИТ-отделом, рассуждают так: если у них надёжный разработчик, значит, они безопасны, — комментирует Алексей Вовк, руководитель управления ИБ Kaspersky. — Однако сторонние поставщики применяют так называемую модель разделённой ответственности. Она означает, что, нажимая „Я согласен”, пользователь подтверждает, что будет регулярно обновлять ПО и берёт на себя ответственность за инциденты, связанные с его использованием (включая утечку корпоративных данных)».

Снизить риски в отношении теневых ИТ помогут рекомендации экспертов:

  • укрепить связи с ИТ-отделом внутри компании;
  • регулярно проводить инвентаризацию ИТ-активов и проверять внутреннюю сеть;
  • ограничить доступ к внутренним системам для удаленных сотрудников, обеспечить контроль;
  • ограничить использование сторонних сервисов;
  • обучать сотрудников основам ИБ, повышать квалификацию ИТ-персонала;
  • использовать надёжные защитные решения, такие как Kaspersky Security для бизнеса и Kaspersky Endpoint Security Cloud.
Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru