



Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Эксперты F.A.C.C.T. зафиксировали новые атаки APT-группы Cloud Atlas на территории России. На сей раз мишенями были избраны агропромышленное предприятие и исследовательская госкомпания.

Русскоязычная группировка Cloud Atlas, действующая в интернете с 2014 года, специализируется на шпионаже и краже конфиденциальных данных. Ее в основном интересуют промпредприятия и госкомпании России, Белоруссии, Азербайджана, Турции и Словении.

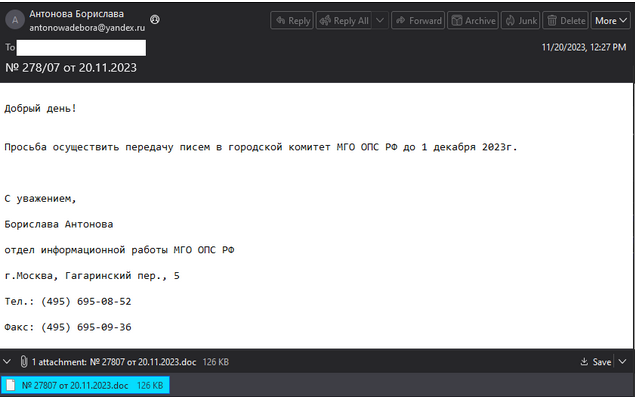
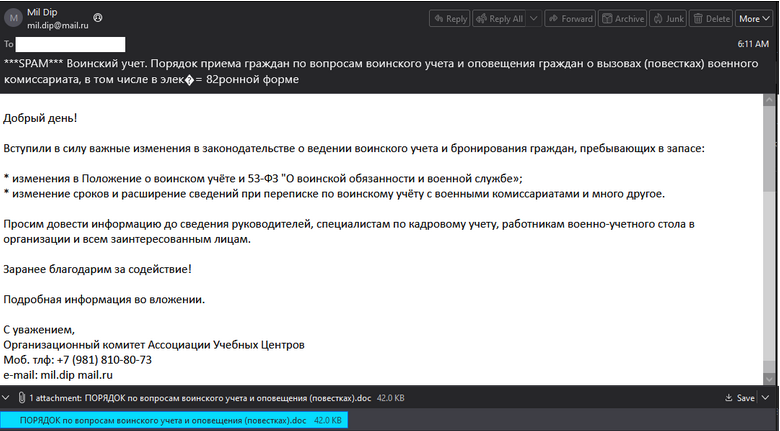
Целевые атаки злоумышленников обычно начинаются с рассылки поддельных писем с вредоносным вложением. Новые фейки, по свидетельству F.A.C.C.T., распространялись с аккаунтов @yandex.ru и @mail.ru; в качестве приманки использовались две актуальные темы: поддержка участников СВО и воинский учет.

В одном случае сообщение было написано от имени Московской городской организации Общероссийского профессионального союза работников государственных учреждений (РОО МГО ПРГУ РФ). Получателю напоминали о дедлайне на сбор поздравлений к Новому году для передачи в зону СВО.


Аналитики отметили, что вставленные в тело письма контакты действительно принадлежат МГО (приведены на ее сайте). От себя добавим: авторы послания неверно указали аббревиатуру.

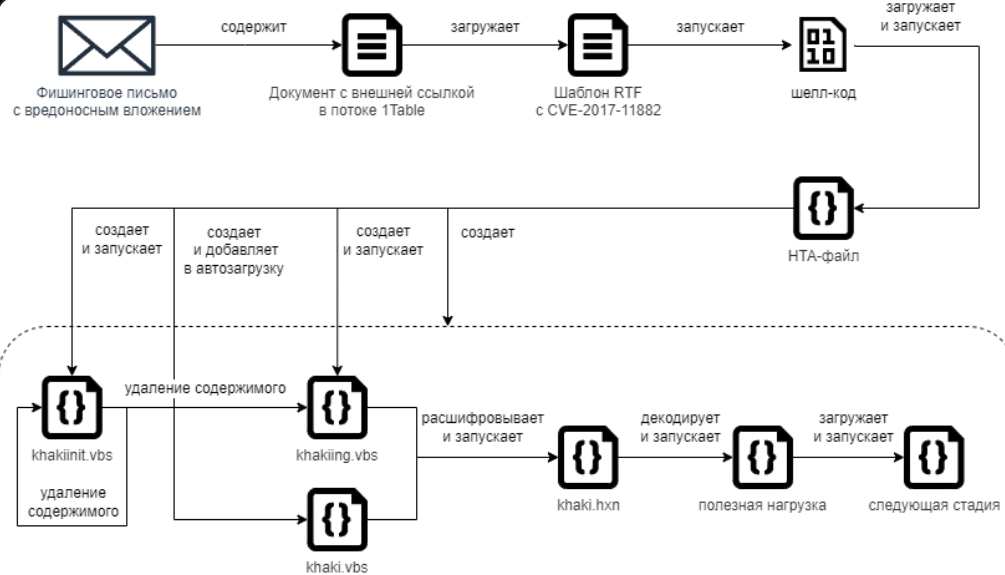
Прикрепленный файл содержал копию письма горкома МГО, разосланного в ноябре в профсоюзы с целью организации сбора писем и поздравительных открыток для участников СВО. В маскировочный документ была вставлена ссылка, по которой при его открытии на машину жертвы загружается шаблон — RTF-файл с эксплойтом CVE-2017-11882.

Другая рассылка использовала имя Ассоциации Учебных Центров и тему изменения порядка воинского учета и рассылки повесток военнообязанным. Вложение тоже содержало текст, скопированный из легитимного источника и дополненный вредоносной ссылкой.


Киллчейн в обоих случаях схож с тем, что привела в своем отчете Positive Technologies, но вдобавок использует альтернативные потоки данных.

Подпишитесь на новости

Хакер, слививший видео GTA VI, признал вину за несколько дней до релиза

Британец Арион Куртадж, участник киберпреступной группировки Lapsus$, признал вину по шести статьям в Королевском суде Вулиджа. В сентябре 2022 года он взломал Uber, финтех-компанию Revolut и Rockstar Games, после чего в сеть утекли кадры еще не вышедшей Grand Theft Auto VI.

Приговор огласят на следующей неделе. Сама игра выходит в четверг, 19 ноября. Об этом сообщает The Record.

Куртаджу сейчас 21 год. Он признал четыре нарушения закона о неправомерном использовании компьютеров, мошенничество и хранение мобильного телефона в тюрьме.

Атаки он провел, находясь под залогом с ограничением доступа к интернету. По материалам дела, для взлома он использовал мобильный телефон и приставку Amazon Fire Stick, подключенную к телевизору в номере отеля.

Прокурор Роберт Хатчинсон заявил, что Куртадж применял сложные хакерские техники и вел продолжительную кампанию кибератак. По словам обвинения, он входил в группировку, на которой лежит ответственность за многомиллионный ущерб. Делом занималась полиция лондонского Сити вместе с зарубежными партнерами.

В 2023 году психиатры признали Куртаджа неспособным предстать перед судом из-за тяжелой формы аутизма. Тогда присяжные решали только, совершил ли он вменяемые действия, а не виновен ли он. После двух лет лечения в закрытой больнице его признали способным участвовать в процессе, и дело вернулось в суд.

RSS: Новости на портале Anti-Malware.ru