



Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Шпионы Cloud Atlas предлагают россиянам поддержать участников СВО

Эксперты F.A.C.C.T. зафиксировали новые атаки APT-группы Cloud Atlas на территории России. На сей раз мишенями были избраны агропромышленное предприятие и исследовательская госкомпания.

Русскоязычная группировка Cloud Atlas, действующая в интернете с 2014 года, специализируется на шпионаже и краже конфиденциальных данных. Ее в основном интересуют промпредприятия и госкомпании России, Белоруссии, Азербайджана, Турции и Словении.

Целевые атаки злоумышленников обычно начинаются с рассылки поддельных писем с вредоносным вложением. Новые фейки, по свидетельству F.A.C.C.T., распространялись с аккаунтов @yandex.ru и @mail.ru; в качестве приманки использовались две актуальные темы: поддержка участников СВО и воинский учет.

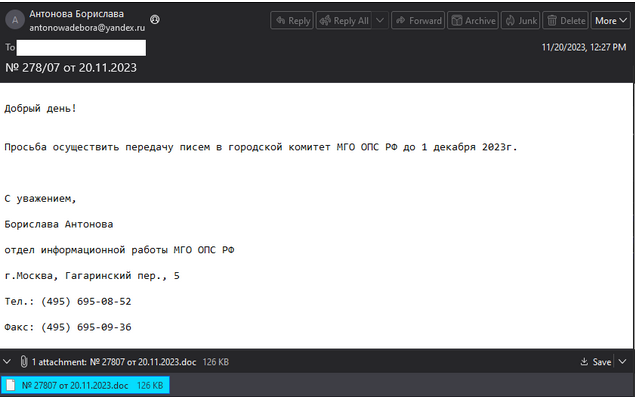
В одном случае сообщение было написано от имени Московской городской организации Общероссийского профессионального союза работников государственных учреждений (РОО МГО ПРГУ РФ). Получателю напоминали о дедлайне на сбор поздравлений к Новому году для передачи в зону СВО.


Аналитики отметили, что вставленные в тело письма контакты действительно принадлежат МГО (приведены на ее сайте). От себя добавим: авторы послания неверно указали аббревиатуру.

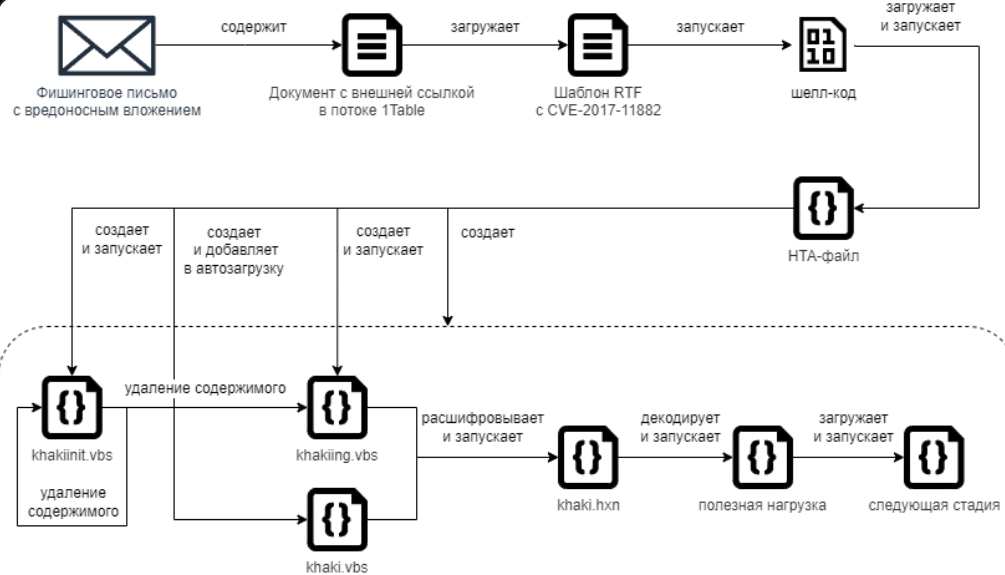
Прикрепленный файл содержал копию письма горкома МГО, разосланного в ноябре в профсоюзы с целью организации сбора писем и поздравительных открыток для участников СВО. В маскировочный документ была вставлена ссылка, по которой при его открытии на машину жертвы загружается шаблон — RTF-файл с эксплойтом CVE-2017-11882.

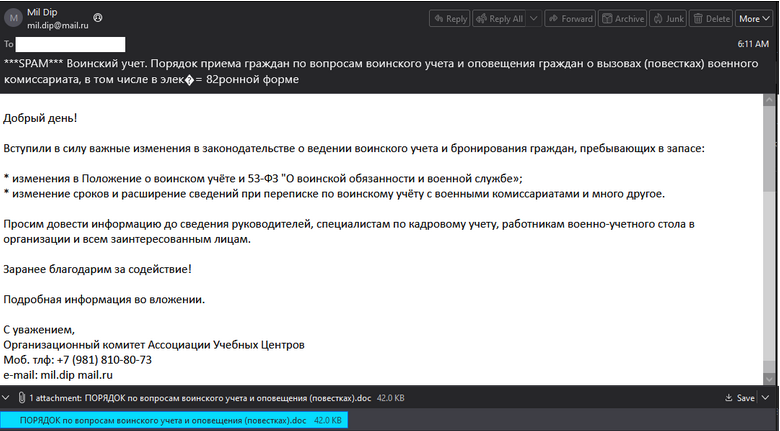
Другая рассылка использовала имя Ассоциации Учебных Центров и тему изменения порядка воинского учета и рассылки повесток военнообязанным. Вложение тоже содержало текст, скопированный из легитимного источника и дополненный вредоносной ссылкой.


Киллчейн в обоих случаях схож с тем, что привела в своем отчете Positive Technologies, но вдобавок использует альтернативные потоки данных.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru