



В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

В 2023 году, по данным исследователей в области кибербезопасности, появились десять новых семейств банковских троянов для Android-устройств. В общей сложности они атаковали клиентов 985 кредитных организаций в 61 стране.

Такие вредоносы заточены под кражу учётных данных, сессионных cookies, обход двухфакторной аутентификации (2FA) и проведение несанкционированных транзакций.

Кроме десяти новых зловредов, 19 семейств Android-троянов перекочевали из 2022 и получили от авторов новые функциональные возможности.

Специалисты компании Zimperium изучили все 29 троянов и выделили следующие особенности этого класса вредоносных приложений:

  • использование техники Automatic Transfer Systems (ATS), с помощью которой можно захватывать MFA-токены и проводить транзакции;
  • использование методов социальной инженерии: киберпреступник, например, представляется сотрудником техподдержки и обманом заставляет жертву скачать троян;
  • появление функциональности записи экрана в режиме реального времени;
  • продажа троянов по подписке (обычно 3-7 тыс. долларов в месяц).

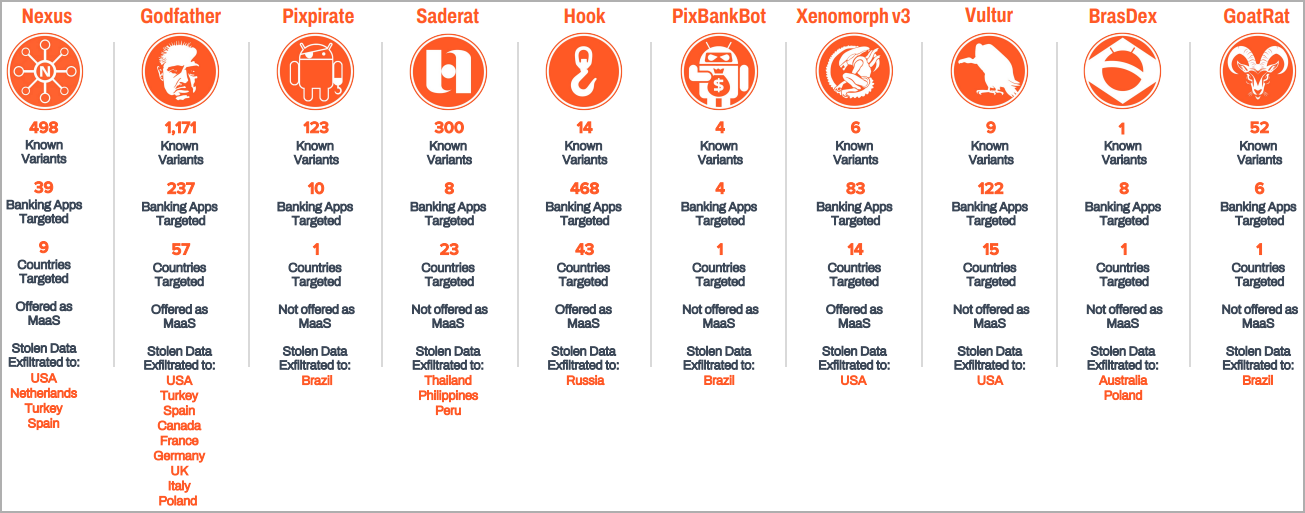
Zimperium также приводит список десяти новых банковских троянов для Android:

  1. Nexus — как раз может записывать действия на экране устройстве в режиме реального времени. Атакует 39 приложений кредитных организаций.
  2. Godfather — насчитывает 1171 вариантов и атакует 237 банковских программ.
  3. Pixpirate — троян с ATS-модулем. Атакует десять приложений.
  4. Saderat — атакует восемь стран в 23 странах.
  5. Hook — также может записывать экран смартфона, атакует 468 программ и продаётся за 7 тыс. долларов в месяц.
  6. PixBankBot — насчитывает три варианта и поставляется с ATS-модулем.
  7. Xenomorph — атакует 83 банковских приложений в 14 странах.
  8. Vultur — под прицелом 122 программы в 15 странах.
  9. BrasDex — атакует восемь приложений в Бразилии.
  10. GoatRat — 52 варианта с ATS-модулем. Атакует шесть программ.

Подпишитесь на новости

Баны Claude связали с IP и платежами, но формула блокировок не доказана

На китайском форуме NodeSeek обсуждают причины блокировок аккаунтов Claude. Автор руководства утверждает, что пережил баны более двух десятков платных учётных записей и собрал наблюдения о работе защиты Anthropic. Главные факторы: репутация IP-адресов, окружение устройства и платёжные каналы.

Своими выводами пользователь поделился на форуме. По его предположению, проблемы могут возникать из-за адресов, ранее связанных со злоупотреблениями, следов заблокированных аккаунтов на устройстве и платёжных посредников с историей мошенничества или возвратов.

Но проверить, какой именно фактор вызвал конкретный бан, по этим наблюдениям нельзя.

При этом оригинал заметно отличается от разошедшегося пересказа. Автор не приводит единую систему баллов доверия и не доказывает штрафы за Linux, использование только браузера или работу с моделью Fable.

Высокую нагрузку он связывает преимущественно с ограничением частоты запросов, а не с автоматической блокировкой аккаунта.

Даже внутри обсуждения согласия нет: одни участники подтверждают отдельные наблюдения, другие называют выводы гаданием и приводят противоположный опыт.

Поэтому пока сообщество собирает гипотезы, но универсального рецепта от блокировки не обнаружило.

RSS: Новости на портале Anti-Malware.ru