



В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

В 2023 году появились 10 новых банковских Android-троянов

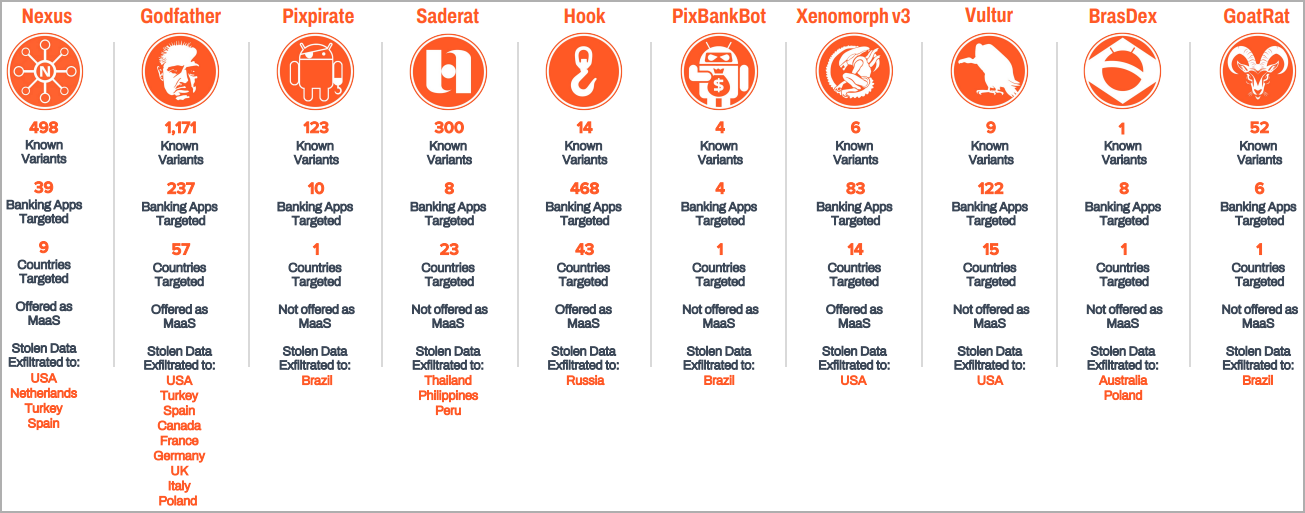
В 2023 году, по данным исследователей в области кибербезопасности, появились десять новых семейств банковских троянов для Android-устройств. В общей сложности они атаковали клиентов 985 кредитных организаций в 61 стране.

Такие вредоносы заточены под кражу учётных данных, сессионных cookies, обход двухфакторной аутентификации (2FA) и проведение несанкционированных транзакций.

Кроме десяти новых зловредов, 19 семейств Android-троянов перекочевали из 2022 и получили от авторов новые функциональные возможности.

Специалисты компании Zimperium изучили все 29 троянов и выделили следующие особенности этого класса вредоносных приложений:

  • использование техники Automatic Transfer Systems (ATS), с помощью которой можно захватывать MFA-токены и проводить транзакции;
  • использование методов социальной инженерии: киберпреступник, например, представляется сотрудником техподдержки и обманом заставляет жертву скачать троян;
  • появление функциональности записи экрана в режиме реального времени;
  • продажа троянов по подписке (обычно 3-7 тыс. долларов в месяц).

Zimperium также приводит список десяти новых банковских троянов для Android:

  1. Nexus — как раз может записывать действия на экране устройстве в режиме реального времени. Атакует 39 приложений кредитных организаций.
  2. Godfather — насчитывает 1171 вариантов и атакует 237 банковских программ.
  3. Pixpirate — троян с ATS-модулем. Атакует десять приложений.
  4. Saderat — атакует восемь стран в 23 странах.
  5. Hook — также может записывать экран смартфона, атакует 468 программ и продаётся за 7 тыс. долларов в месяц.
  6. PixBankBot — насчитывает три варианта и поставляется с ATS-модулем.
  7. Xenomorph — атакует 83 банковских приложений в 14 странах.
  8. Vultur — под прицелом 122 программы в 15 странах.
  9. BrasDex — атакует восемь приложений в Бразилии.
  10. GoatRat — 52 варианта с ATS-модулем. Атакует шесть программ.

Подпишитесь на новости

Яндекс обновил миллионы Станций из-за опасных сертификатов eMudhra

Яндекс выпустил обновление для миллионов умных колонок и большинства партнёрских телевизоров на YaOS. Патчи развернули 21-23 октября автоматически. Причиной стали скомпрометированные сертификаты eMudhra, позволявшие подменять серверы, которым доверяли устройства.

Подробности компания раскрыла в своём техническом блоге. История почти анекдотическая: закрытые ключи восьми промежуточных удостоверяющих центров оказались числами от 1 до 255.

Вместо непосильных вычислений — всего 255 проверок. Получив такие ключи, можно подписывать поддельные сертификаты и использовать их для перехвата и изменения HTTPS-трафика.

На Станциях энтузиасты смогли подменить серверную конфигурацию, включить отладочный интерфейс ADB и получить root-доступ к собственным колонкам.

Для атаки на чужое устройство одного сертификата недостаточно. Как поясняет Яндекс в техническом разборе, сначала потребовался бы контроль над трафиком Станции — например, через предварительно взломанный домашний роутер.

Обновление убирает доверие к опасным сертификатам, перезаписывает скомпрометированные системные файлы и закрывает доступ через ADB. После установки использовать описанный способ подмены конфигурации уже нельзя.

Но есть нюанс: полный сброс возвращает заводскую прошивку, где уязвимость сохраняется до повторного обновления. Поэтому компания не рекомендует сбрасывать Станцию без серьёзной причины.

RSS: Новости на портале Anti-Malware.ru