



Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

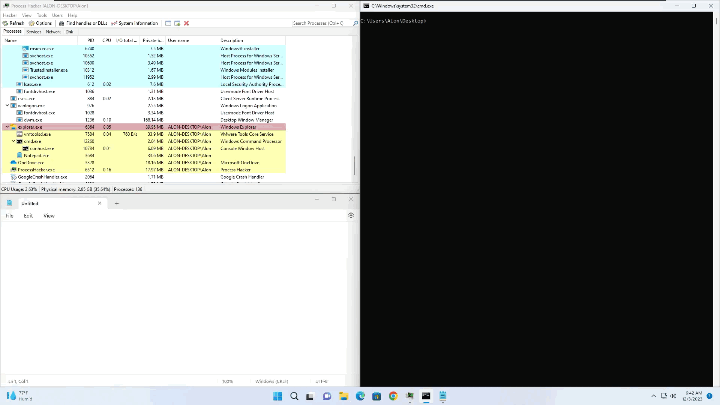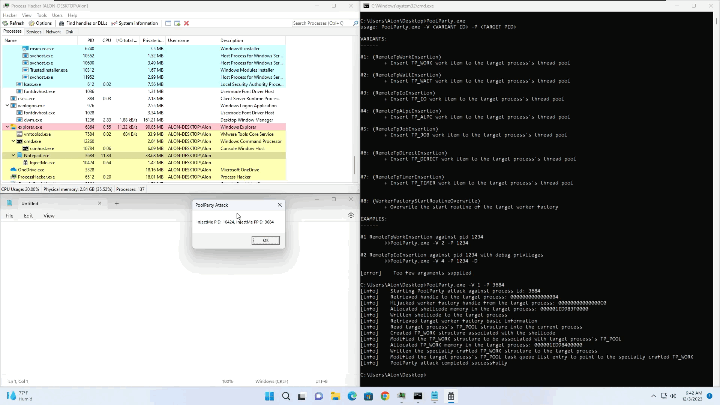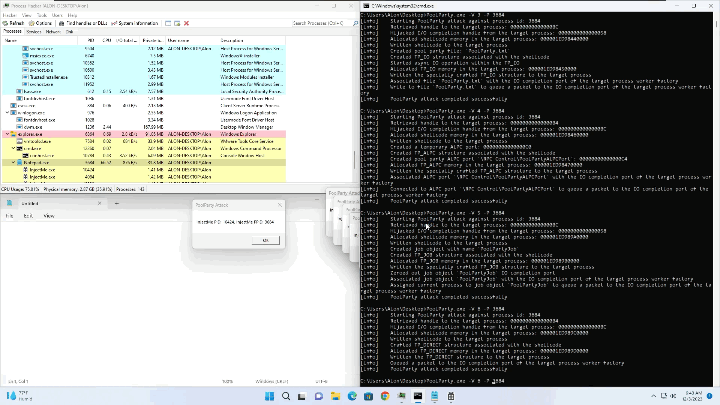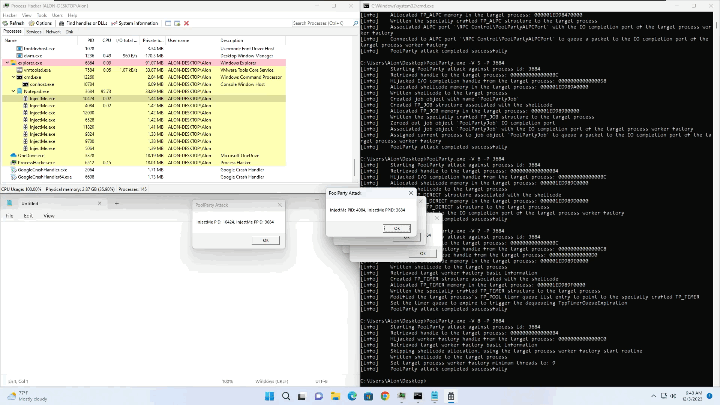
Эксперты SafeBreach разработали метод внедрения кода в память процессов, использующий пулы потоков Windows для сокрытия его исполнения. Тестирование показало, что атаку Pool Party не способны выявить даже лидеры рынка EDR-решений.

Инъекция кода в процессы позволяет злоумышленникам обойти антивирусы: такие заражения не оставляют в системе следов в виде файлов, которые можно было бы проанализировать. В последние годы многие вендоры ОС и EDR усилили защиту от подобных атак за счет блокировки известных техник либо жесткого ограничения последствий.

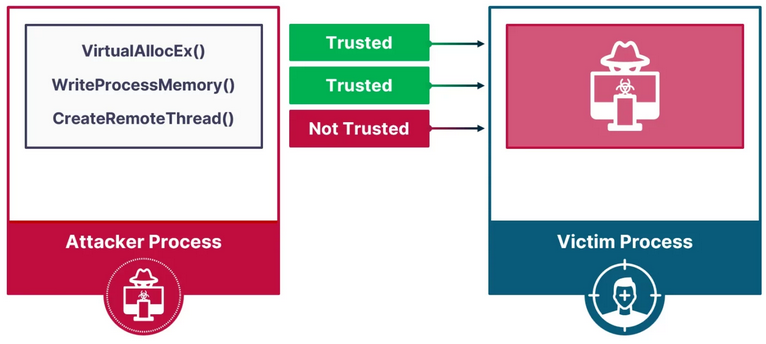
Чтобы понять, каким образом бестелесный зловред сможет обойти EDR, исследователям пришлось изучить современный подход к детектированию таких угроз ИБ-продуктами этого класса. Как оказалось, они производят оценку по примитиву выполнения — лишь одному элементарному действию из трех, необходимых для инъекции в процесс (еще выделение блока памяти и запись туда кода).


Это открытие подсказало экспертам, как скрыть бесфайлового зловреда от EDR: создать примитив выполнения, основанный лишь на allocate и write, а в качестве триггера шелл-кода использовать легитимное действие — например, запись в безобидный файл.

Прекрасным кандидатом для такого трюка оказался пул потоков режима пользователя в Windows, а точнее, четыре компонента: фабрика рабочих ролей, управляющая рабочими потоками, и три очереди.

По результатам исследования были созданы восемь разных техник инъекции кода; одна использует подпрограмму запуска фабрики ролей, другая — очередь задач, еще пять — очередь завершения ввода-вывода, а восьмая — очередь таймера. Поскольку пул потоков совместно используется процессами Windows, метод Pool Party работает на любом из них.

Для тестирования были выбраны пять EDR-решений:

  • Palo Alto Cortex,
  • SentinelOne EDR,
  • CrowdStrike Falcon,
  • Microsoft Defender for Endpoint,
  • Cybereason EDR.

Во всех случаях эффективность Pool Party (всех восьми вариантов) составила 100%, то есть ни один защитный продукт не смог обнаружить или предотвратить инъекцию. Вендоры уже поставлены в известность.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru