



Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Эксперты SafeBreach разработали метод внедрения кода в память процессов, использующий пулы потоков Windows для сокрытия его исполнения. Тестирование показало, что атаку Pool Party не способны выявить даже лидеры рынка EDR-решений.

Инъекция кода в процессы позволяет злоумышленникам обойти антивирусы: такие заражения не оставляют в системе следов в виде файлов, которые можно было бы проанализировать. В последние годы многие вендоры ОС и EDR усилили защиту от подобных атак за счет блокировки известных техник либо жесткого ограничения последствий.

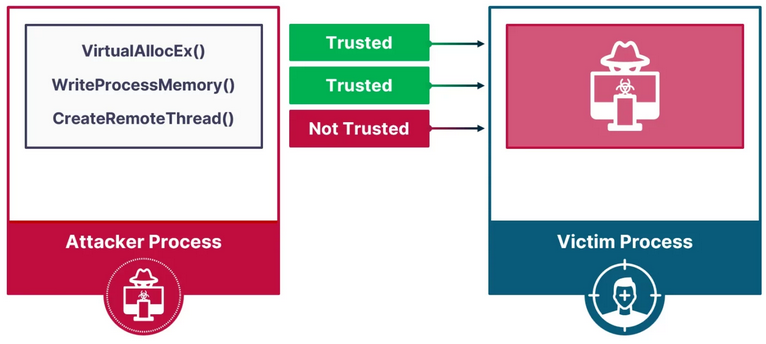
Чтобы понять, каким образом бестелесный зловред сможет обойти EDR, исследователям пришлось изучить современный подход к детектированию таких угроз ИБ-продуктами этого класса. Как оказалось, они производят оценку по примитиву выполнения — лишь одному элементарному действию из трех, необходимых для инъекции в процесс (еще выделение блока памяти и запись туда кода).


Это открытие подсказало экспертам, как скрыть бесфайлового зловреда от EDR: создать примитив выполнения, основанный лишь на allocate и write, а в качестве триггера шелл-кода использовать легитимное действие — например, запись в безобидный файл.

Прекрасным кандидатом для такого трюка оказался пул потоков режима пользователя в Windows, а точнее, четыре компонента: фабрика рабочих ролей, управляющая рабочими потоками, и три очереди.

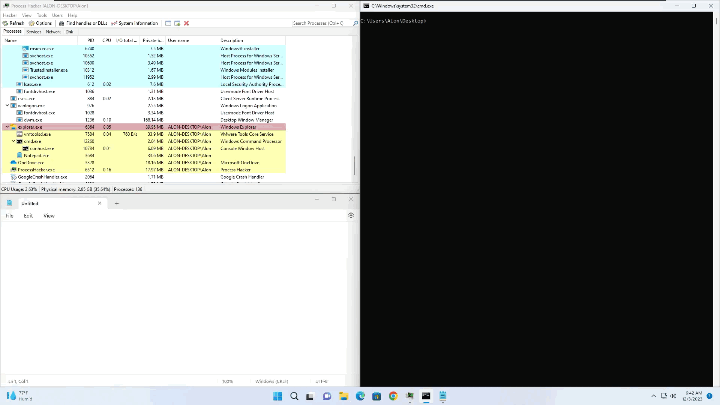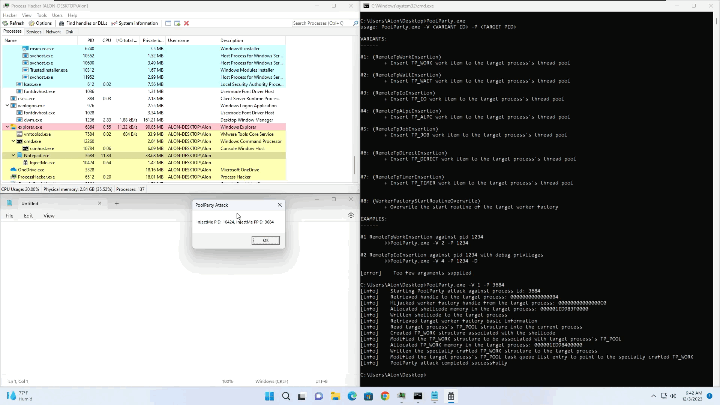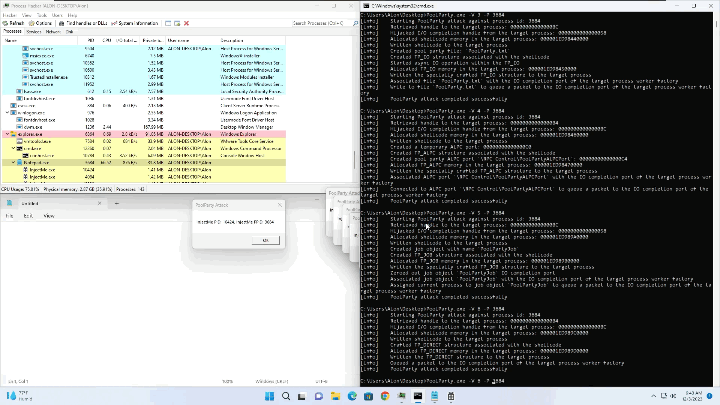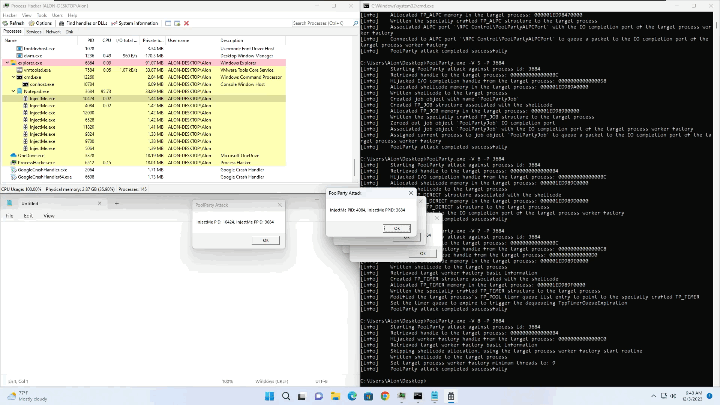
По результатам исследования были созданы восемь разных техник инъекции кода; одна использует подпрограмму запуска фабрики ролей, другая — очередь задач, еще пять — очередь завершения ввода-вывода, а восьмая — очередь таймера. Поскольку пул потоков совместно используется процессами Windows, метод Pool Party работает на любом из них.

Для тестирования были выбраны пять EDR-решений:

  • Palo Alto Cortex,
  • SentinelOne EDR,
  • CrowdStrike Falcon,
  • Microsoft Defender for Endpoint,
  • Cybereason EDR.

Во всех случаях эффективность Pool Party (всех восьми вариантов) составила 100%, то есть ни один защитный продукт не смог обнаружить или предотвратить инъекцию. Вендоры уже поставлены в известность.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru