



Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Инъекция кода в процессы по методу Pool Party обманет любую EDR-систему

Эксперты SafeBreach разработали метод внедрения кода в память процессов, использующий пулы потоков Windows для сокрытия его исполнения. Тестирование показало, что атаку Pool Party не способны выявить даже лидеры рынка EDR-решений.

Инъекция кода в процессы позволяет злоумышленникам обойти антивирусы: такие заражения не оставляют в системе следов в виде файлов, которые можно было бы проанализировать. В последние годы многие вендоры ОС и EDR усилили защиту от подобных атак за счет блокировки известных техник либо жесткого ограничения последствий.

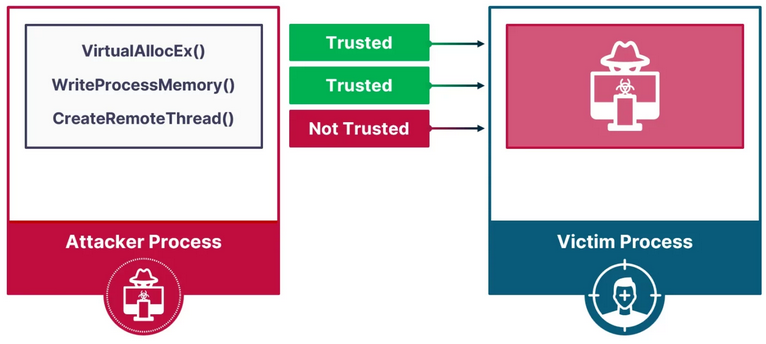
Чтобы понять, каким образом бестелесный зловред сможет обойти EDR, исследователям пришлось изучить современный подход к детектированию таких угроз ИБ-продуктами этого класса. Как оказалось, они производят оценку по примитиву выполнения — лишь одному элементарному действию из трех, необходимых для инъекции в процесс (еще выделение блока памяти и запись туда кода).


Это открытие подсказало экспертам, как скрыть бесфайлового зловреда от EDR: создать примитив выполнения, основанный лишь на allocate и write, а в качестве триггера шелл-кода использовать легитимное действие — например, запись в безобидный файл.

Прекрасным кандидатом для такого трюка оказался пул потоков режима пользователя в Windows, а точнее, четыре компонента: фабрика рабочих ролей, управляющая рабочими потоками, и три очереди.

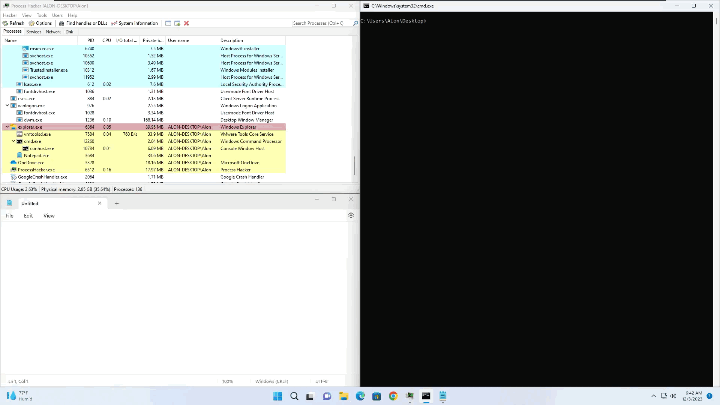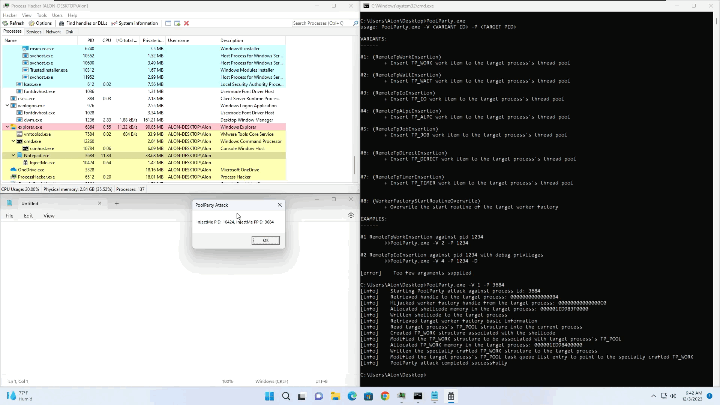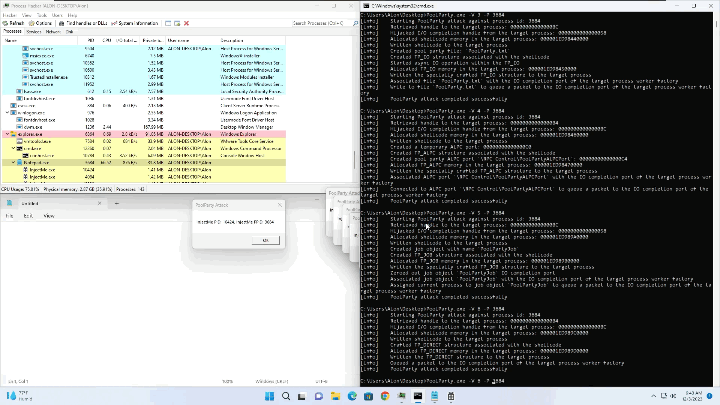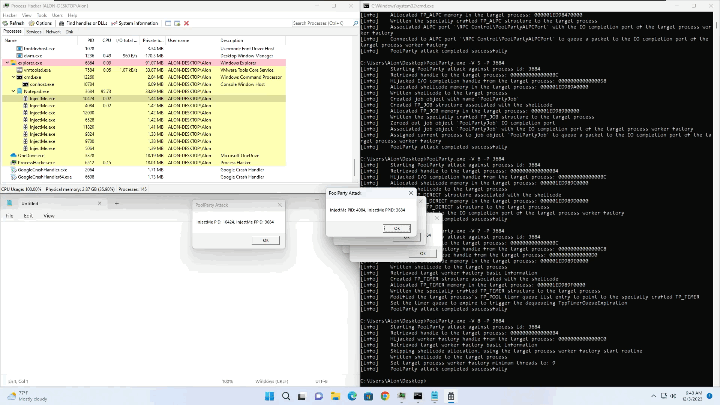
По результатам исследования были созданы восемь разных техник инъекции кода; одна использует подпрограмму запуска фабрики ролей, другая — очередь задач, еще пять — очередь завершения ввода-вывода, а восьмая — очередь таймера. Поскольку пул потоков совместно используется процессами Windows, метод Pool Party работает на любом из них.

Для тестирования были выбраны пять EDR-решений:

  • Palo Alto Cortex,
  • SentinelOne EDR,
  • CrowdStrike Falcon,
  • Microsoft Defender for Endpoint,
  • Cybereason EDR.

Во всех случаях эффективность Pool Party (всех восьми вариантов) составила 100%, то есть ни один защитный продукт не смог обнаружить или предотвратить инъекцию. Вендоры уже поставлены в известность.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru