



WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

WebView на Android позволяет слить учётные данные из менеджеров паролей

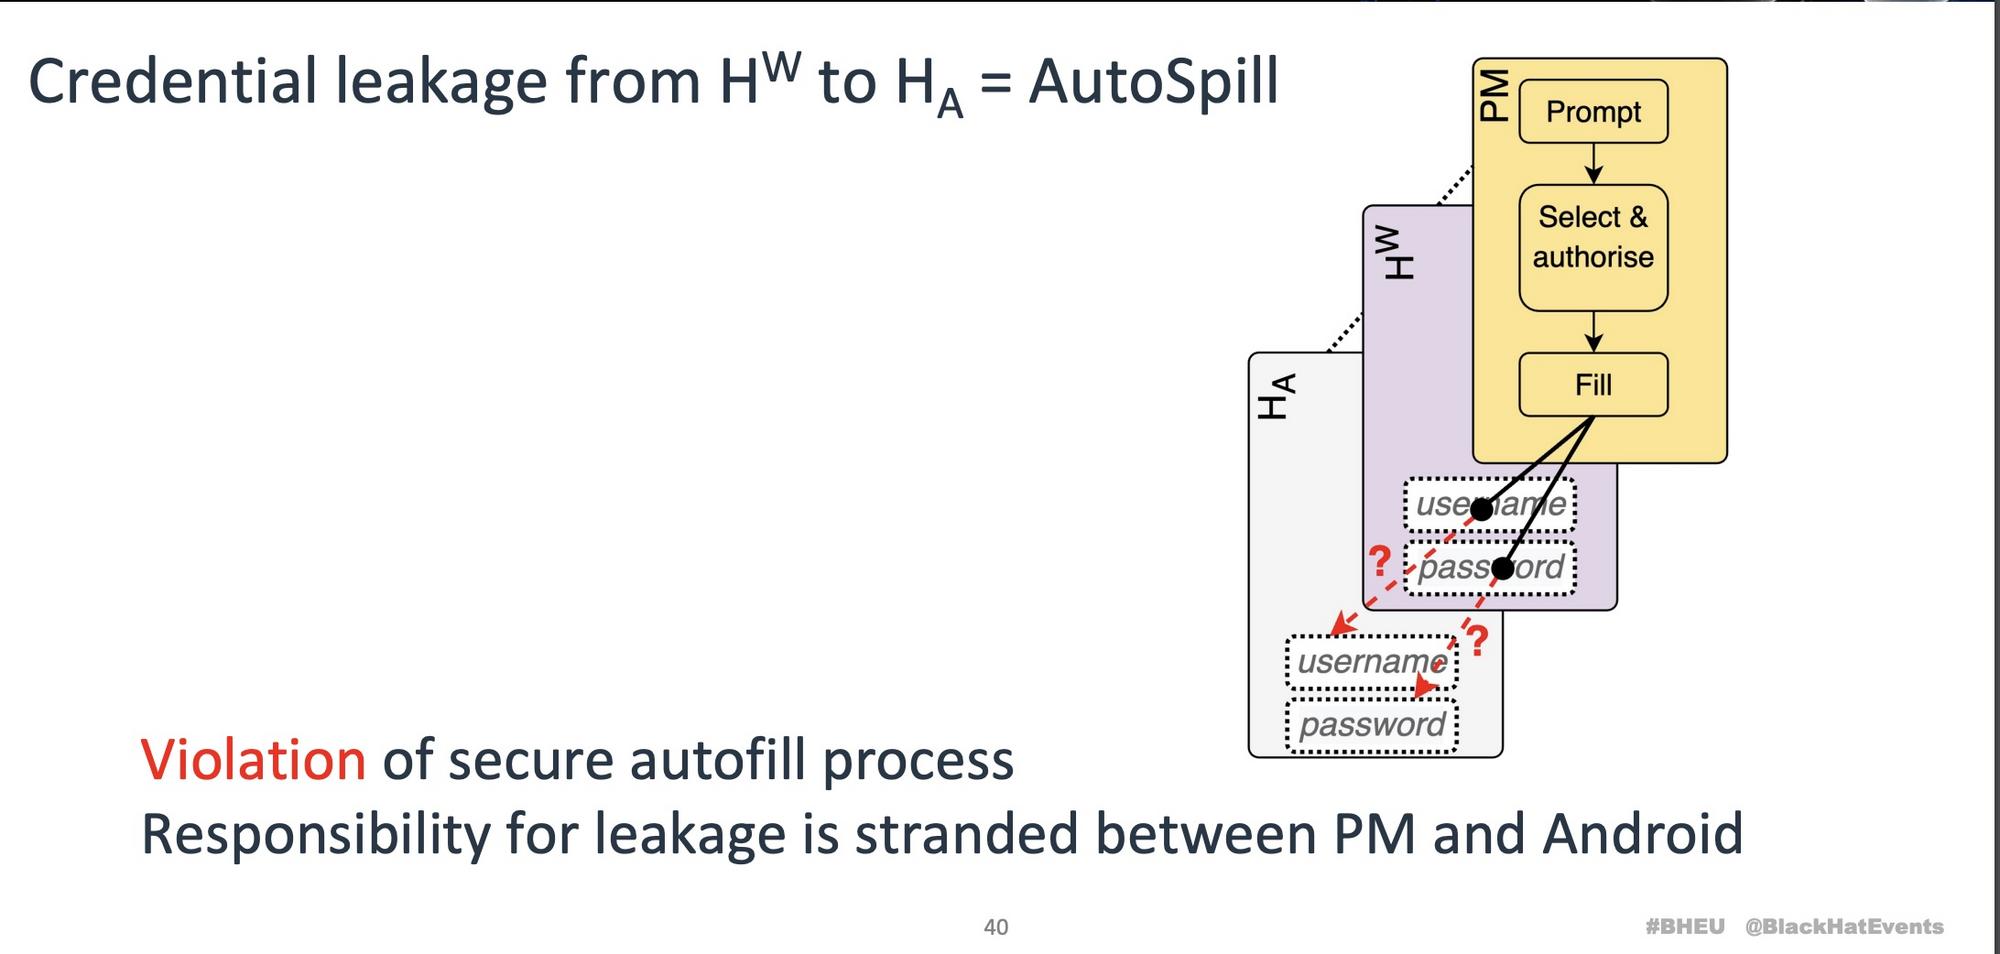
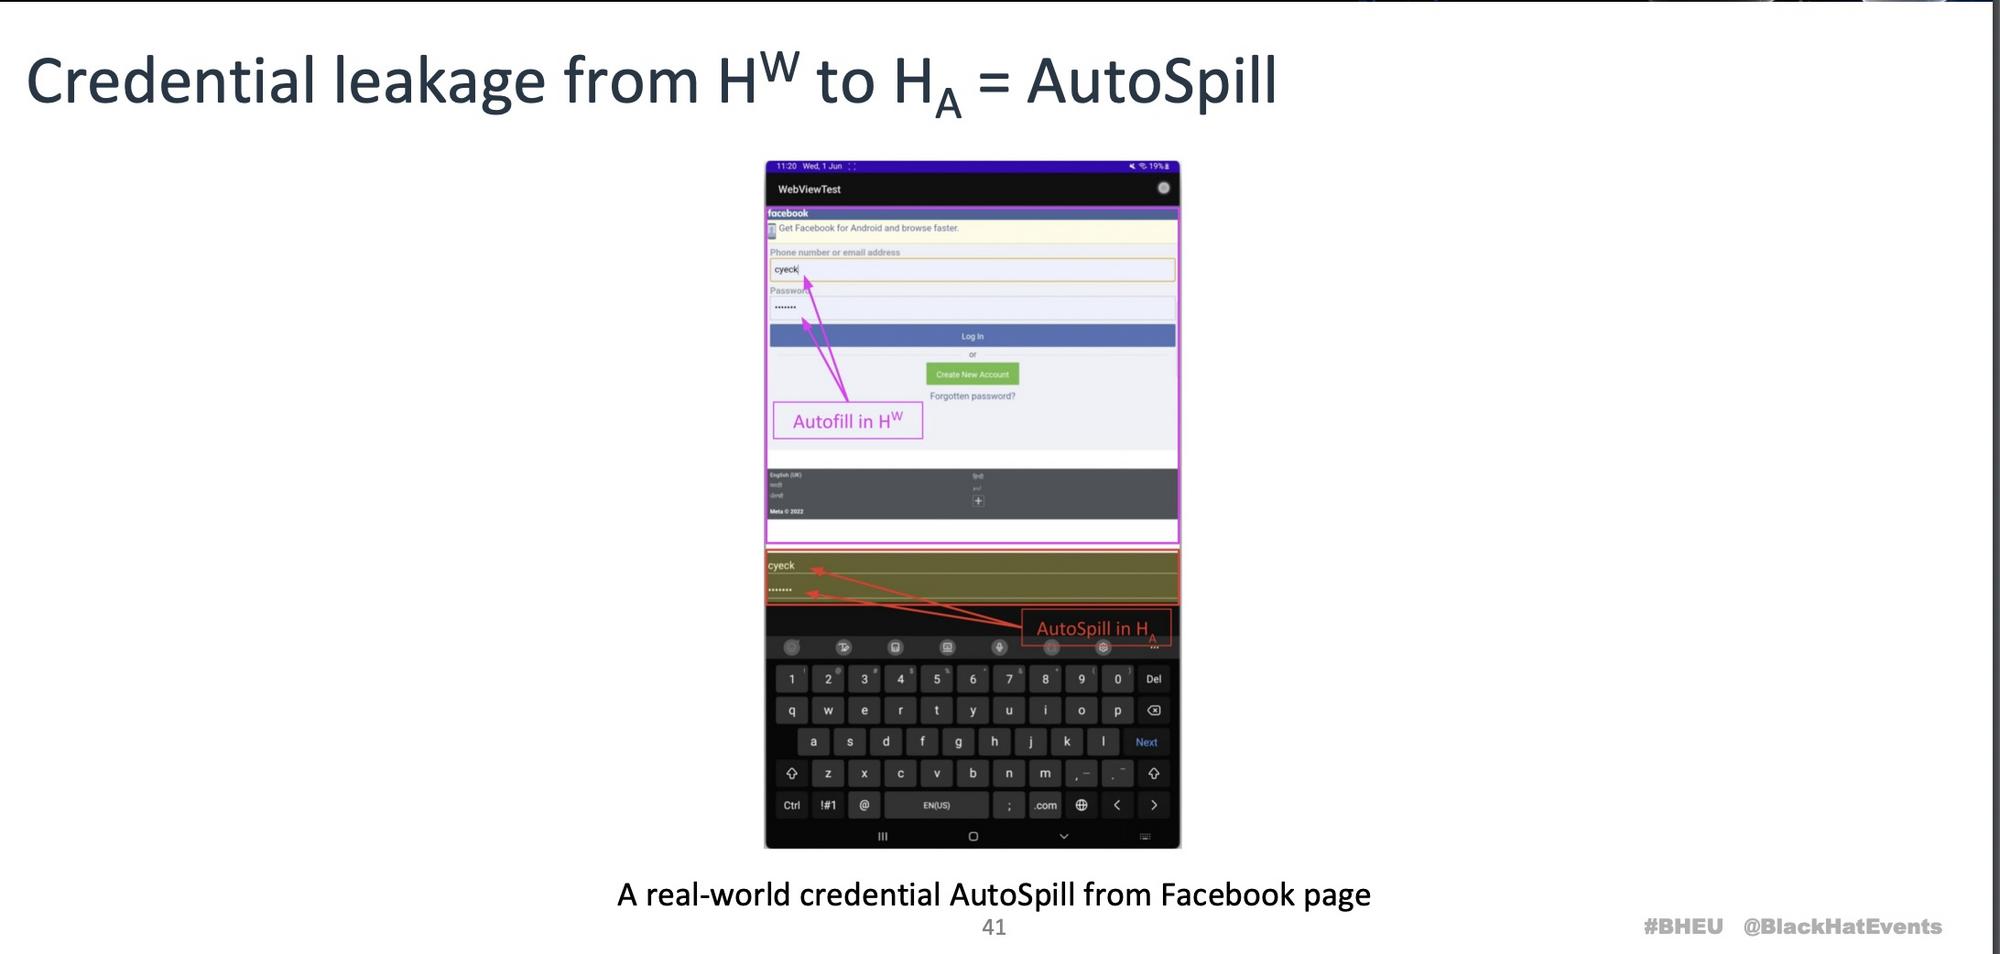
Специалисты продемонстрировали метод извлечения учётных данных из наиболее популярных менеджеров паролей на Android-устройствах. Суть этого метода кроется в использовании функциональности автозаполнения, которой располагает компонент мобильной ОС — WebView.

Способ кражи паролей исследователи продемонстрировали на конференции Black Hat Europe. В демонстрации фигурировало множество приложений для сохранения и управления учётными данными.

Эксперты, описавшие свои выводы в отчёте, назвали эту уязвимость «AutoSpill». Поскольку менеджеры паролей постепенно набирают популярность — например, в США 34% опрошенных пользователей используют такой софт в 2023 году (годом ранее — 21%) — «AutoSpill» представляет серьёзную угрозу для владельцев мобильных устройств.

«Если на девайсе установлено вредоносное приложение, оно без труда вытащит учётные данные жертвы. Никакого фишинга или других похожих приёмов не требуется», — объясняют исследователи.

«Самое плохое — такие программы могут размещаться на официальных площадках вроде Google Play Store, что позволит им добраться до многих пользователей».

При этом специалисты не уверены, использовал ли кто-либо AutoSpill в реальных кибератаках. Сразу после обнаружения уязвимости эксперты разослали разработчикам затронутых менеджеров паролей соответствующие уведомления, чтобы они смогли оперативно подготовить патчи.


«Они ответили, что это не их зона ответственности, а проблема исключительно платформы Android. Мы пытались спорить и потратили много времени на объяснение сути бреши, но к положительному результату это не привело», — вспоминает Анкит Гангвал, один из специалистов.

Однако не все девелоперы проявили такую упёртость. Например, разработчики 1Password, изучив сообщения об уязвимости, обещали устранить проблему. обозримом будущем.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru