



Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Кибергруппа, которую в Positive Technologies условно назвали Hellhounds, проводит целевые атаки только на территории РФ и уже собрала как минимум 20 жертв. Используемый ею RAT-троян Decoy Dog был недавно обновлен и стал еще более скрытным.

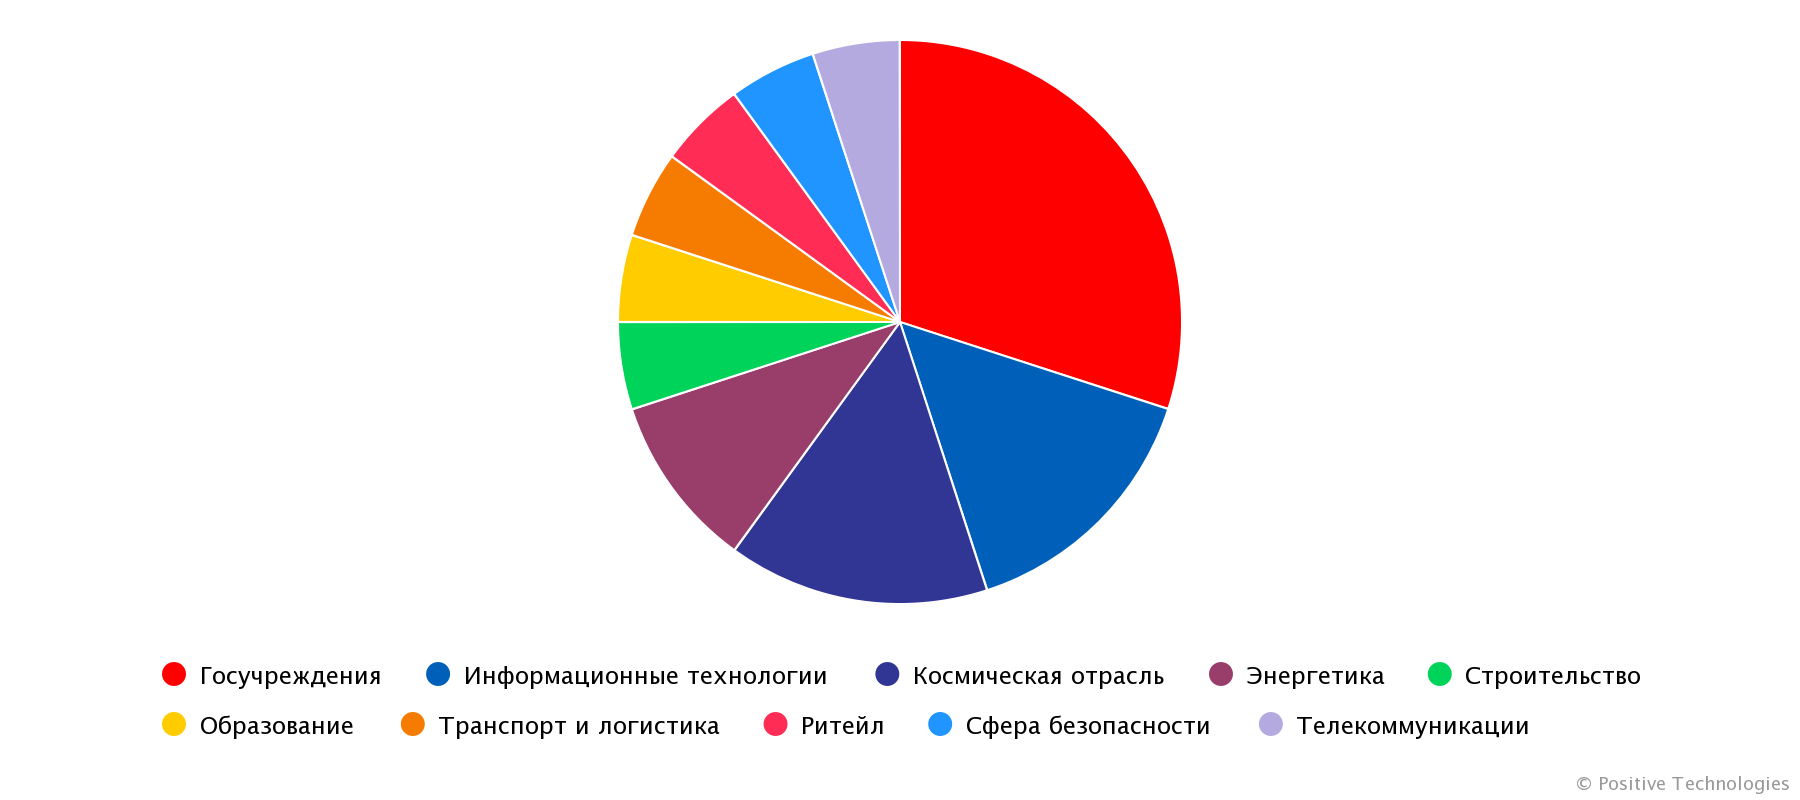
Проведенное в ИБ-компании исследование показало, что Hellhounds больше всего интересуют госсектор, ИТ, а также космическая и энергетическая отрасли. Злоумышленники тратят большие усилия на сокрытие своей активности в сетях жертв; примечательно, что один из задействованных в атаках C2-доменов именовался maxpatrol[.]net ( был замаскирован под ресурс PT, разработчика продуктов линейки MaxPatrol).

Конечная цель данной APT-группы пока неясна, хотя эксперты зафиксировали один факт уничтожения ИТ-инфраструктуры, приостановившего деятельность компании-жертвы. Успеху атак Hellhounds в большой мере способствует отсутствие дополнительных средств мониторинга и антивирусов на Linux-серверах мишеней.


При разборе одной из недавних атак Hellhounds аналитики обнаружили новый вариант трояна Decoy Dog — модификации Pupy, инструмента удаленного администрирования и постоэксплуатации, совместимого с Windows и Linux.

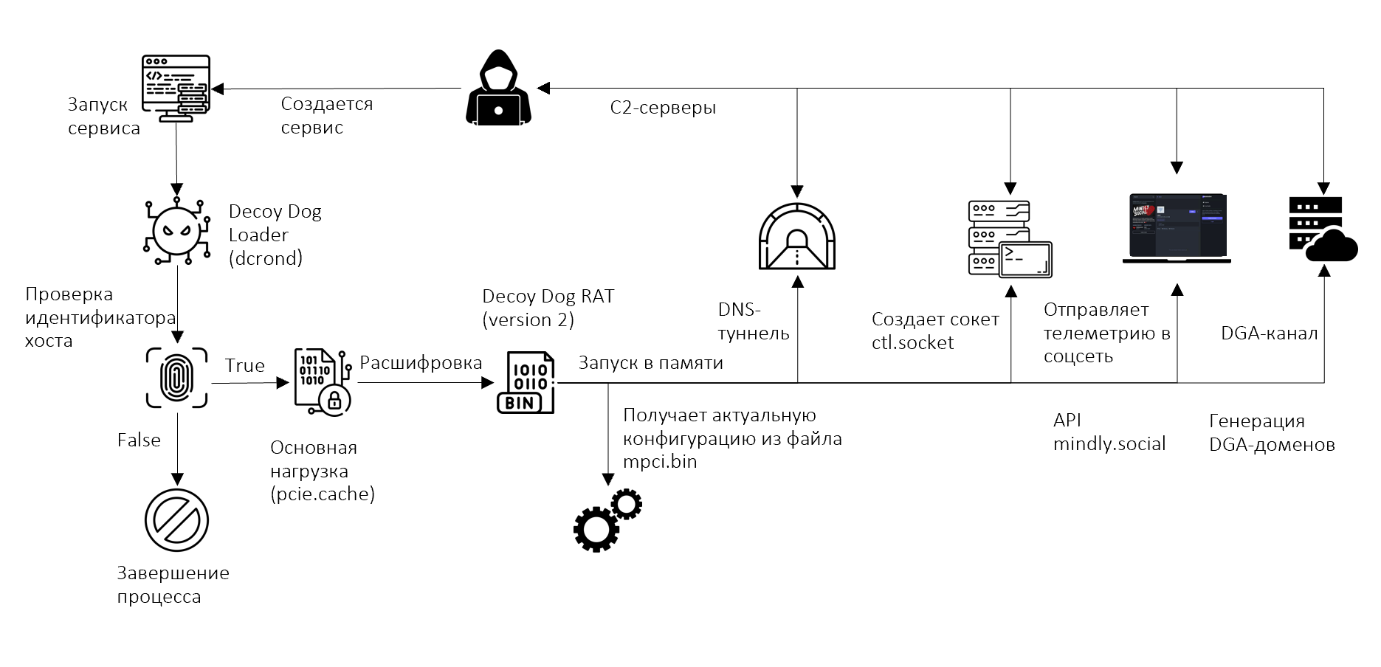
Вредонос и его загрузчик скрывались в исполняемом файле /usr/bin/dcrond весом 9 Кбайт, защищенном с помощью модификации упаковщика UPX (на момент расследования ее детектировал лишь один антивирус из коллекции VirusTotal). В отличие от обычного UPX эта вариация распаковывает не исполняемый файл, а написанный на ассемблере шеллкод, использующий системные вызовы Linux.

Загрузчик Decoy Dog при работе обычно маскируется под легитимный сервис (cron, irqbalance) или библиотеку lib7.so. После запуска он сначала ищет признаки запуска под отладчиком, а затем считывает идентификаторы зараженного хоста и на их основе создает ключ для расшифровки конфигурации и основной нагрузки (CLEFIA 128-бит).

Подвергнутый анализу образец Decoy Dog имел ряд существенных отличий от Pupy RAT:

  • код клиента переписан под Python 3.8, количество модулей сократилось;
  • добавлены новые функции, связанные с внедрением кода в ВМ Java;
  • добавлена функция телеметрии (отправляет данные на аккаунт @lahat в соцсеть mindly.social через API);
  • добавлены новые транспорты, изменена криптосистема (ECPV и RC4 вместо RSA и AES);
  • реализована возможность загрузки динамического конфигурационного файла (обновления) с сохранением в зашифрованном виде на диске (AES-CTR и brainpoolP384r1);
  • добавлен новый канал связи (локальное соединение с помощью IP-адреса и порта или файлового сокета);
  • встроен DGA-генератор для организации C2-связи (в качестве резервного способа).


«Decoy Dog — интересный и сложный троян, а новая модификация сделала его почти невидимкой, — отметил Денис Кувшинов, руководитель отдела исследования ИБ-угроз экспертного центра PT. — Он хорошо скрывает себя в потоке данных, мимикрируя под легитимный трафик, собирает интересные APT-группировке данные и выгружает их в малоизвестную социальную сеть на основе открытого движка Mastodon».

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru