



Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Жертвами APT-группы Hellhounds стали как минимум 20 российских организаций

Кибергруппа, которую в Positive Technologies условно назвали Hellhounds, проводит целевые атаки только на территории РФ и уже собрала как минимум 20 жертв. Используемый ею RAT-троян Decoy Dog был недавно обновлен и стал еще более скрытным.

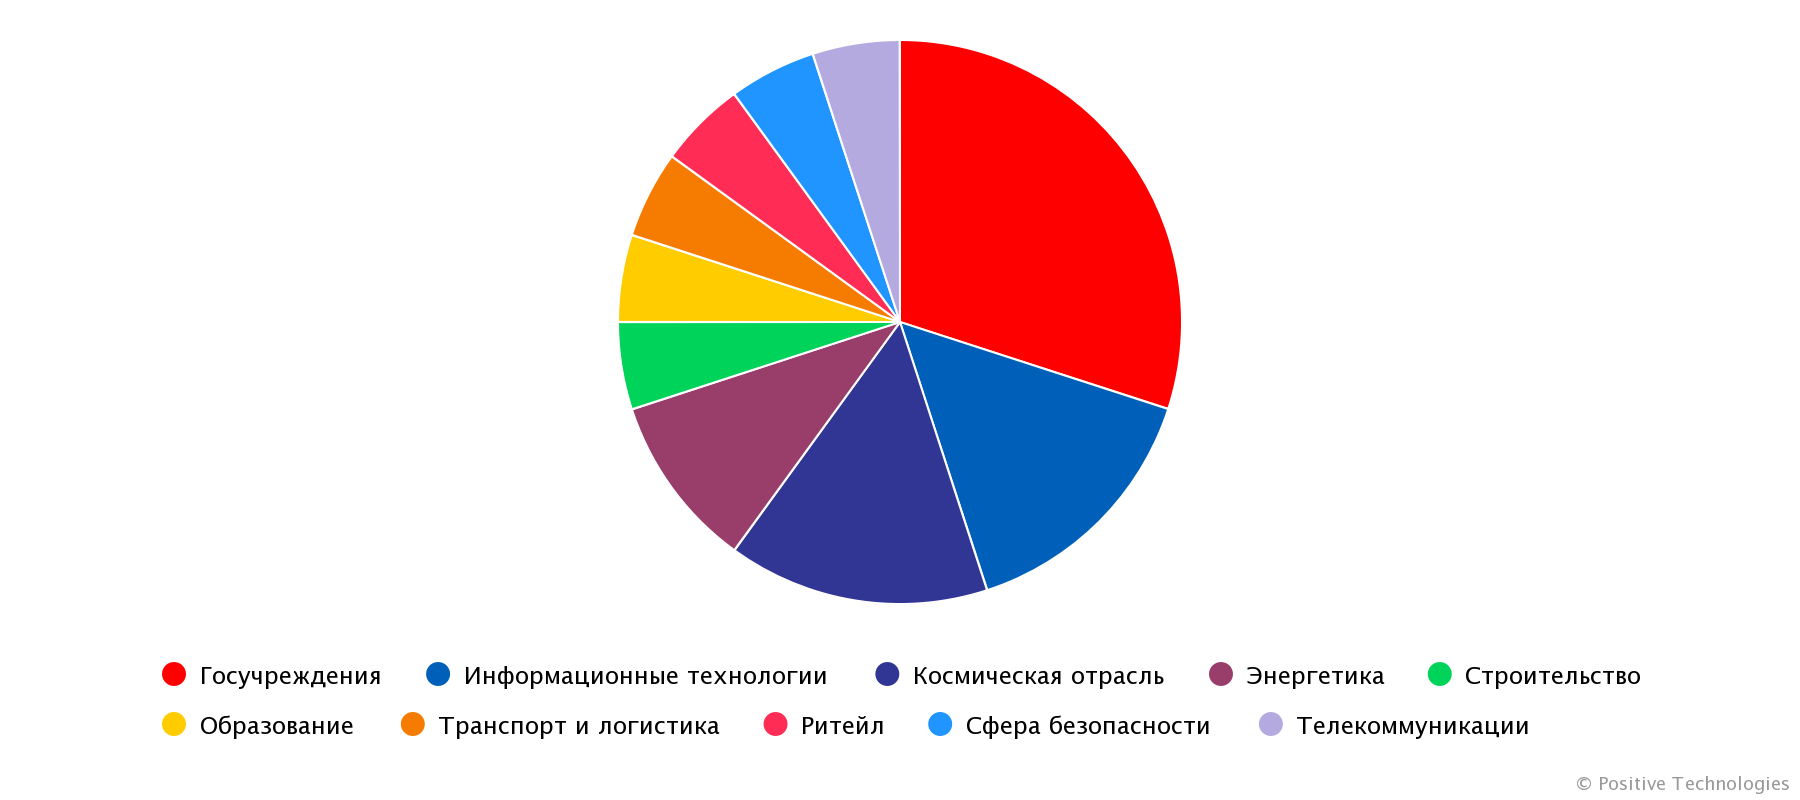
Проведенное в ИБ-компании исследование показало, что Hellhounds больше всего интересуют госсектор, ИТ, а также космическая и энергетическая отрасли. Злоумышленники тратят большие усилия на сокрытие своей активности в сетях жертв; примечательно, что один из задействованных в атаках C2-доменов именовался maxpatrol[.]net ( был замаскирован под ресурс PT, разработчика продуктов линейки MaxPatrol).

Конечная цель данной APT-группы пока неясна, хотя эксперты зафиксировали один факт уничтожения ИТ-инфраструктуры, приостановившего деятельность компании-жертвы. Успеху атак Hellhounds в большой мере способствует отсутствие дополнительных средств мониторинга и антивирусов на Linux-серверах мишеней.


При разборе одной из недавних атак Hellhounds аналитики обнаружили новый вариант трояна Decoy Dog — модификации Pupy, инструмента удаленного администрирования и постоэксплуатации, совместимого с Windows и Linux.

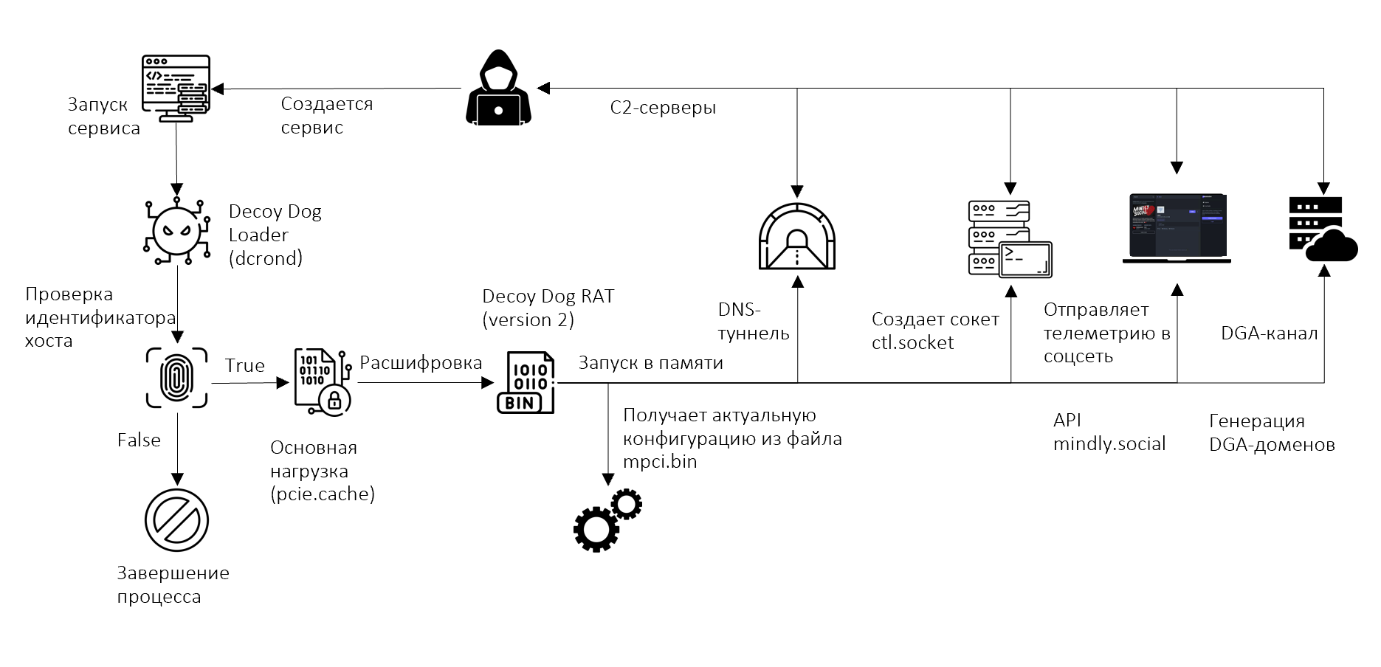
Вредонос и его загрузчик скрывались в исполняемом файле /usr/bin/dcrond весом 9 Кбайт, защищенном с помощью модификации упаковщика UPX (на момент расследования ее детектировал лишь один антивирус из коллекции VirusTotal). В отличие от обычного UPX эта вариация распаковывает не исполняемый файл, а написанный на ассемблере шеллкод, использующий системные вызовы Linux.

Загрузчик Decoy Dog при работе обычно маскируется под легитимный сервис (cron, irqbalance) или библиотеку lib7.so. После запуска он сначала ищет признаки запуска под отладчиком, а затем считывает идентификаторы зараженного хоста и на их основе создает ключ для расшифровки конфигурации и основной нагрузки (CLEFIA 128-бит).

Подвергнутый анализу образец Decoy Dog имел ряд существенных отличий от Pupy RAT:

  • код клиента переписан под Python 3.8, количество модулей сократилось;
  • добавлены новые функции, связанные с внедрением кода в ВМ Java;
  • добавлена функция телеметрии (отправляет данные на аккаунт @lahat в соцсеть mindly.social через API);
  • добавлены новые транспорты, изменена криптосистема (ECPV и RC4 вместо RSA и AES);
  • реализована возможность загрузки динамического конфигурационного файла (обновления) с сохранением в зашифрованном виде на диске (AES-CTR и brainpoolP384r1);
  • добавлен новый канал связи (локальное соединение с помощью IP-адреса и порта или файлового сокета);
  • встроен DGA-генератор для организации C2-связи (в качестве резервного способа).


«Decoy Dog — интересный и сложный троян, а новая модификация сделала его почти невидимкой, — отметил Денис Кувшинов, руководитель отдела исследования ИБ-угроз экспертного центра PT. — Он хорошо скрывает себя в потоке данных, мимикрируя под легитимный трафик, собирает интересные APT-группировке данные и выгружает их в малоизвестную социальную сеть на основе открытого движка Mastodon».

Подпишитесь на новости

Операторы пригрозили заглушить звонки крупнейших банков с 15 октября

Клиенты крупнейших российских банков могут внезапно перестать получать звонки от службы безопасности, поддержки и кол-центров. Операторы большой четвёрки предупредили: с 15 октября вызовы без обязательной маркировки могут не дойти до абонентов.

Как сообщает «Коммерсантъ», под блокировку рискуют попасть звонки Альфа-Банка, ВТБ, Газпромбанка, «Ренессанс Кредита», Сбербанка, Совкомбанка и Т-Банка.

Операторы утверждают, что эти организации не заключили договоры на маркировку либо подписали их, но не выполняют условия.

Минцифры уже попросило Центробанк вмешаться. По данным ведомства, после введения обязательной маркировки число спам-звонков сократилось на 25-30%.

Более 90% банковских организаций и почти все компании из других отраслей договоры с операторами уже оформили. А вот крупнейшие игроки, генерирующие львиную долю вызовов, решили пободаться за трактовку закона.

Цена вопроса — около 30 копеек за каждую попытку звонка, даже если клиент не поднял трубку. Банки считают, что маркировку должны обеспечивать сами операторы, и оценивают общие расходы отрасли в миллиарды рублей ежегодно. Телеком-компании отвечают просто: не хотите маркироваться — ваши звонки никуда не дойдут.

Масштабы обзвона впечатляют. Только за месяц Альфа-Банк совершил через сеть одного оператора 43 млн вызовов, Совкомбанк — 22,7 млн, ВТБ — 9 млн, Т-Банк — 6 млн, а Сбербанк — 5,7 млн. По оценке источника издания, на крупнейшие банки приходится 95% банковского спама.

Но вместе с рекламой под цифровую гильотину способны попасть предупреждения о подозрительных операциях и запросы на подтверждение платежей.

RSS: Новости на портале Anti-Malware.ru