



Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

Эстафету сошедшего с дистанции QakBot подхватили трояны DarkGate и PikaBot

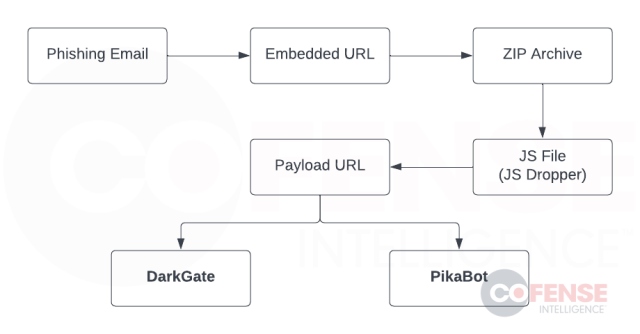
ИБ-компания Cofense предупреждает о вредоносных имейл-рассылках, нацеленных на засев троянов DarkGate и PikaBot. Поддельные письма замаскированы под продолжение переписки, цепочка заражения схожа с той, что использовал QakBot.

По данным экспертов, выявленная кампания стартовала спустя месяц после уничтожения инфраструктуры QakBot, он же QBot и Pinkslip, и продолжается до сих пор. Вначале злоумышленники раздавали DarkGate, в октябре переключились на PikaBot.

Вредоносные сообщения рассылаются массово; вставленная в тело письма ссылка указывает на ZIP-файл. Примечательно, что такие URL, как и в случае с QakBot, позволяют ограничить доступ на загрузку: к примеру, вредоносный архив отдается только тем, кто использует Google Chrome и находится в США.


В архивном файле скрывается JavaScript-загрузчик, который обращается к другой веб-странице и скачивает PikaBot или DarkGate.


Как вариант, авторы атаки могут использовать загрузчик VBS, LNK или Excel-DNA. В последнем случае целевого зловреда получает и запускает модифицированный файл надстройки Excel (XLL).

И DarkGate, и PikaBot обладают функциями загрузчика, и заражение может повлечь развертывание криптомайнера, инструментов разведки, шифровальщика либо другого вредоноса, на котором остановился выбор автора атаки.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru