



Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

Шифровальщик Play посетил СИЗО в городишке по соседству с Гарвардом

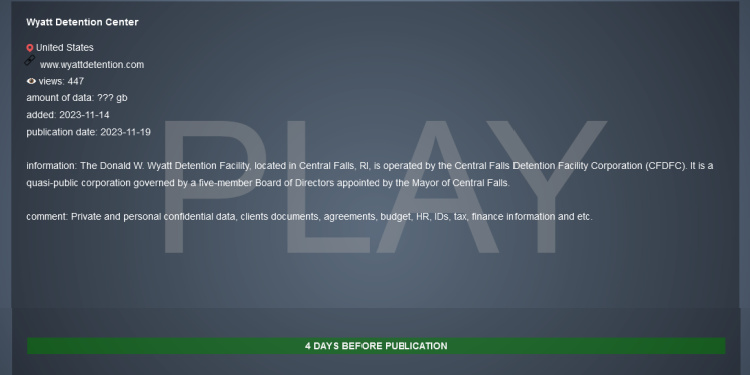
На oniоn-сайте со списком жертв шифровальщика Play появилось новое имя: Donald W. Wyatt Detention Center (Центр предварительного заключения Дональда Уайата). В ходе атаки якобы были украдены ПДн и важные документы; дедлайн уплаты выкупа — 19 ноября.

Данное пенитенциарное учреждение строгого режима — одна из немногих достопримечательностей городка Сентрал-Фолс, штат Род-Айленд. Здесь под стражей содержатся те, кому еще не предъявили обвинение или отказали в освобождении под залог.

Обновление списка на сайте утечек Play обнаружили исследователи из команды Cybernews. Если операторы зловреда действительно добрались до информации о заключенных, они смогут в дальнейшем повлиять на ход судебного процесса, спровоцировав иски о неадекватной защите данных, или шантажировать тех, кому вынесли оправдательный приговор.

Аналитики сообщили в СИЗО Уайата и мэрию Сентрал-Фолс (назначает управленцев для этого частного учреждения) о своих опасениях, но ответа пока не получили.


Шифровальщик Play, он же PlayCrypt, объявился в интернете в июне прошлого года. Стоящая за ним кибергруппа считается продолжателем дела Hive и атакует в основном средний бизнес США, Канады, Латинской Америки и Европы.

Вымогатели Play одними из первых начали применять прерывистое шифрование (дешифратор для жертв подобных заражений уже создан). Недавно злоумышленники также обзавелись RMM-софтом (удаленного управления и мониторинга) и эксплойтами для давно известных уязвимостей в файрволах Fortinet.

В настоящее время список жертв шифровальщика, по данным Cybernews, содержит более 250 имен, среди которых исследователи обнаружили облачного провайдера Rackspace, германскую сеть H-Hotels и BMW France.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru