



Эксперты показали первый вектор кражи криптоключей при SSH-соединениях

Эксперты показали первый вектор кражи криптоключей при SSH-соединениях

Эксперты показали первый вектор кражи криптоключей при SSH-соединениях

Исследователи продемонстрировали компрометацию криптографических ключей, используемых для защиты данных в SSH-трафике, которым обмениваются клиент и сервер. По их словам, это первый рабочий вектор атаки такого рода.

Специалисты подчёркивают важность своего «открытия»: им удалось использовать полученные данные для вычисления закрытой части почти 200 уникальных SSH-ключей. Все эти ключи были найдены в открытом доступе в Сети.

Необходимую информацию эксперты собирали на протяжении последних семи лет. Есть предположение, что тот же трюк можно провести с ключами, которые используются в IPsec-соединениях.

Корень уязвимости кроется в процессе генерации подписи при установлении коннекта между клиентом и сервером. Проблема затрагивает только те ключи, которые используют алгоритм RSA (по статистике, это треть проанализированных SSH-сигнатур — 1 млрд из 3,2 млрд).

Исследователи подчеркнули, что в 2018 с выходом версии TLS 1.3 протокол шифрует сообщения хендшейка, что является дополнительной мерой, защищающей от компрометации ключа. Такую же функциональность следует добавить и в другие протоколы, уверены специалисты.

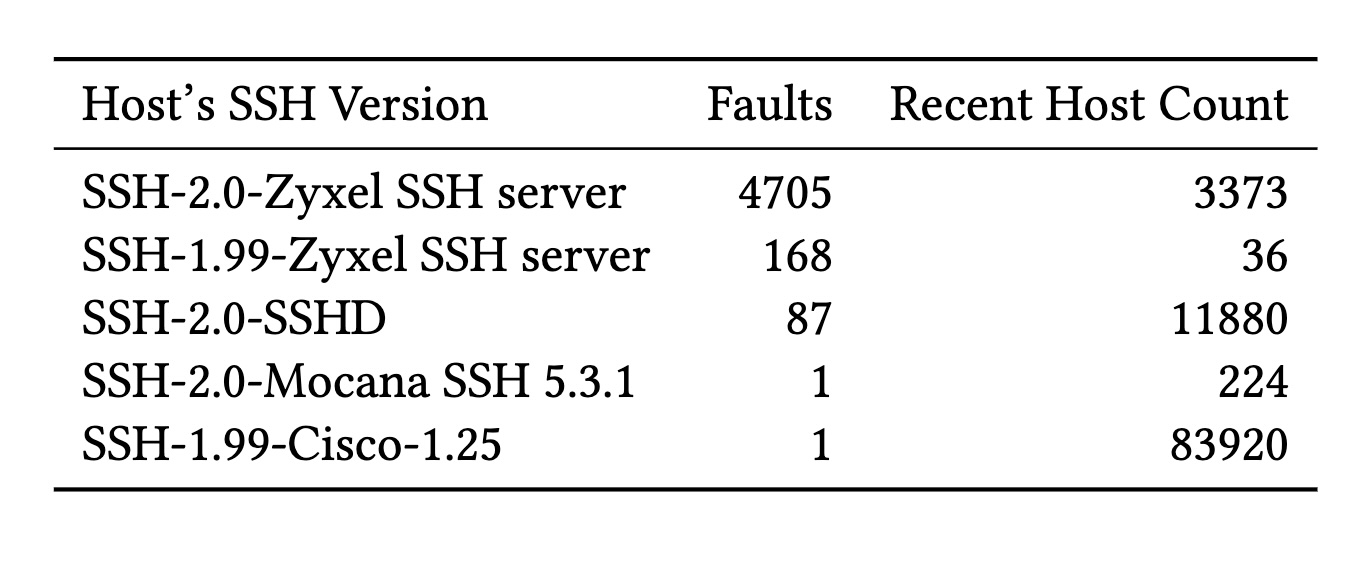
В статье экспертов — «Passive SSH Key Compromise via Lattices» (PDF) — описывается долгий путь исследований, охватывающих более двух десятилетий. Они пришли к выводу, что при возникновении естественных ошибок вычисления, которые приводят к формированию единственной некорректной RSA-подписи, условный злоумышленник может использовать её для вычисления закрытой части ключа.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru