



Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

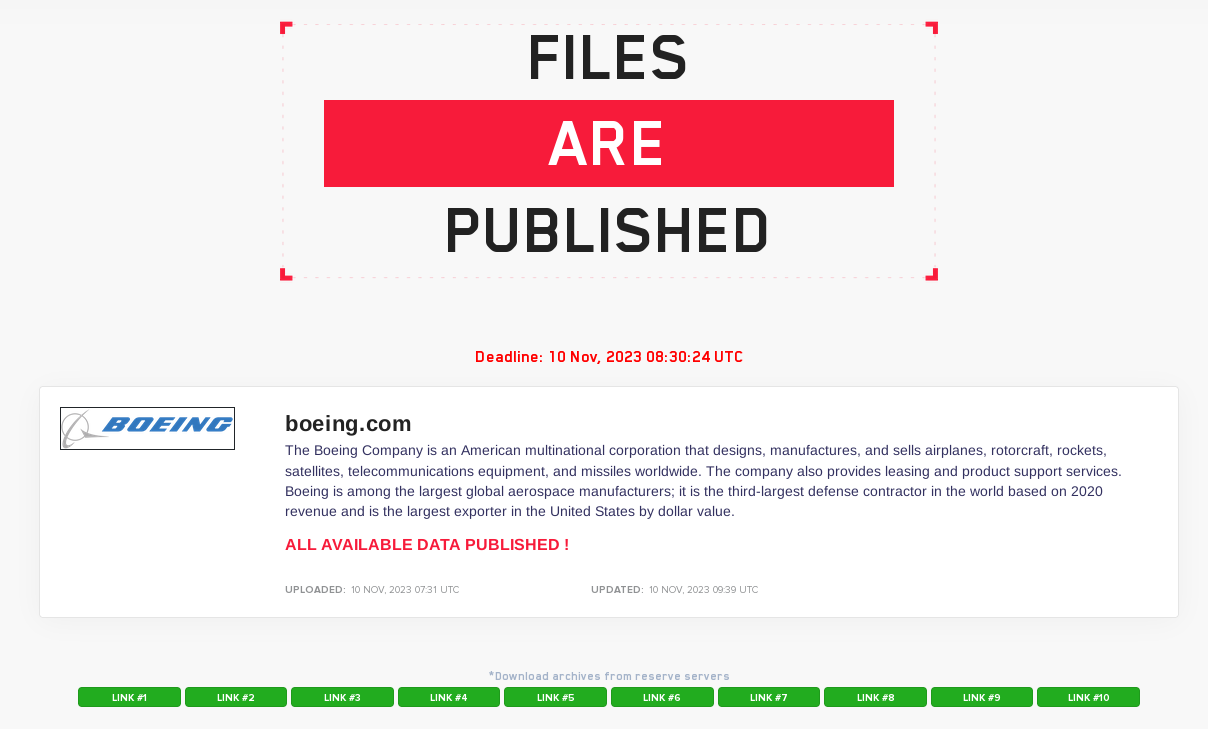
Операторы программы-вымогателя LockBit заявили, что в конце прошлого месяца группировка приняла решение слить все внутренние файлы, похищенные у корпорации Boeing. Киберпреступники пошли на это после отказа авиастроительного гиганта выплатить выкуп.

Согласно информации в X-аккаунте MalwareHunterTeam, операторы LockBit выложили файлы в пятницу. Слитые архивы и резервные копии систем Boeing в общей сложности весят около 50 ГБ.


Напомним, ранее кибергруппировка выкладывала часть файлов, которые, по словам злоумышленников, были связаны с финансовыми и маркетинговыми активностями корпорации.

На опубликованных скриншотах виден ряд логов Citrix, что натолкнуло исследователей на мысль об эксплуатации уязвимости Citrix Bleed, которые группа LockBit могла использовать для проникновения в сеть Boeing. В самой компании пока отказываются раскрыть способ проникновения третьих лиц.

Отвечая на запрос издания The Register, пресс-секретарь Boeing подчеркнул следующее:

«Недавний киберинцидент частично затронул производственные процессы Boeing. Мы в курсе, что некая группировка, управляющая шифровальщиком, выложила данные, якобы взятые из наших систем».

«Мы продолжаем расследовать инцидент и будем поддерживать контакт с правоохранительными органами и потенциально затронутыми сторонами. Тем не менее мы уверены, что киберинцидент не представляет никакой опасности для автостроения и полётов».

В конце октября мы писали, что операторы Lockbit добавили Boeing в список жертв на сайте утечек в сети Tor.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru