



Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

Операторы LockBit выложили 50 ГБ якобы внутренних данных Boeing

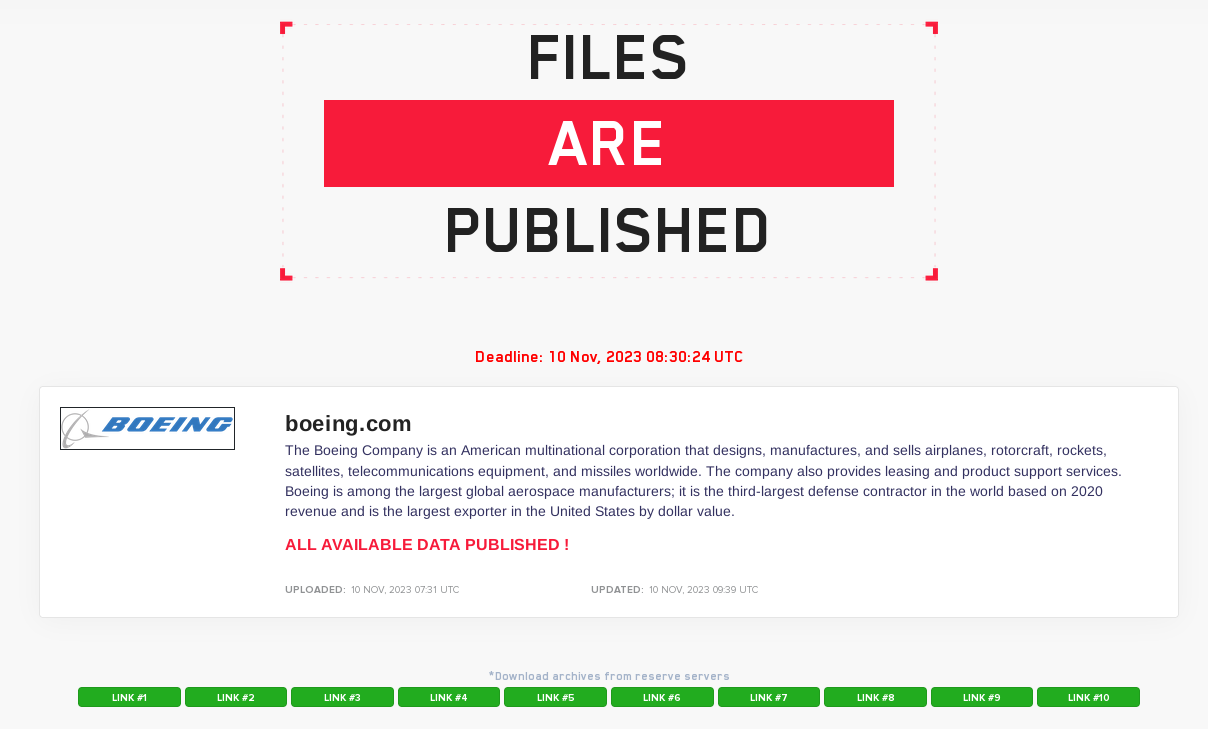
Операторы программы-вымогателя LockBit заявили, что в конце прошлого месяца группировка приняла решение слить все внутренние файлы, похищенные у корпорации Boeing. Киберпреступники пошли на это после отказа авиастроительного гиганта выплатить выкуп.

Согласно информации в X-аккаунте MalwareHunterTeam, операторы LockBit выложили файлы в пятницу. Слитые архивы и резервные копии систем Boeing в общей сложности весят около 50 ГБ.


Напомним, ранее кибергруппировка выкладывала часть файлов, которые, по словам злоумышленников, были связаны с финансовыми и маркетинговыми активностями корпорации.

На опубликованных скриншотах виден ряд логов Citrix, что натолкнуло исследователей на мысль об эксплуатации уязвимости Citrix Bleed, которые группа LockBit могла использовать для проникновения в сеть Boeing. В самой компании пока отказываются раскрыть способ проникновения третьих лиц.

Отвечая на запрос издания The Register, пресс-секретарь Boeing подчеркнул следующее:

«Недавний киберинцидент частично затронул производственные процессы Boeing. Мы в курсе, что некая группировка, управляющая шифровальщиком, выложила данные, якобы взятые из наших систем».

«Мы продолжаем расследовать инцидент и будем поддерживать контакт с правоохранительными органами и потенциально затронутыми сторонами. Тем не менее мы уверены, что киберинцидент не представляет никакой опасности для автостроения и полётов».

В конце октября мы писали, что операторы Lockbit добавили Boeing в список жертв на сайте утечек в сети Tor.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru