



Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

Карьера повелителя шифровальщиков farnetwork: 4 года, 5 RaaS-сервисов

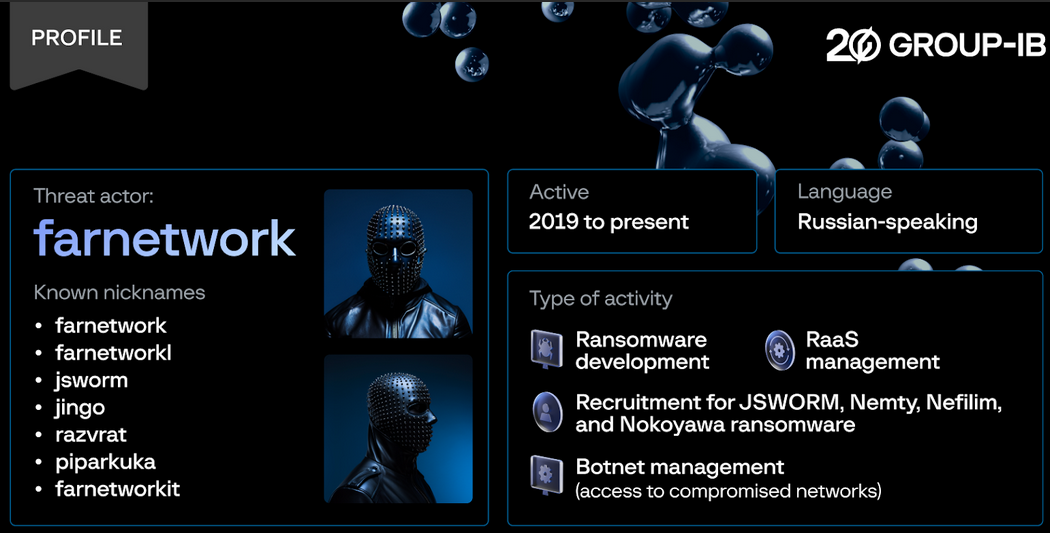
Эксперту Group-IB удалось завоевать доверие владельца RaaS-сервиса (Ransomware-as-a-Service), созданного на основе Nokoyawa, и получить информацию о других операциях спеца по работе с шифровальщиками, использующего ник farnetwork.

Вступив в контакт с русскоговорящим поставщиком Nokoyawa-услуг, исследователь сыграл роль потенциального аффилиата. В ходе собеседования ему пришлось доказать умение развертывать вредоносов этого класса и собирать выкуп.

Как оказалось, карьера farnetwork как киберпреступника началась как минимум в 2019 году. Вначале он под разными никами продавал на подпольных форумах трояна RazvRAT (с модулем hVNC), а также на правах участника RaaS-партнерки помогал совершенствовать шифровальщика JSWorm и сервис на его основе.

По мере развития этого проекта стали появляться производные вымогательской программы — Nemty, Nefilim, Karma (каждый раз проводился ребрендинг). Набравшись опыта, farnetwork запустил собственный RaaS-сервис на базе заинтересовавшего его Nokoyawa и начал набирать аффилиатов.

Он также расширил стандартный пакет услуг, создав бот-сеть для обеспечения готового доступа к корпоративным сетям. На ботнет загружались списки краденых учетных данных, приобретенные в даркнете; результаты автоматизированного взлома предоставлялись клиентам за дополнительные 20% выручки от использования зловреда (за его аренду farnetwork взимал 15%).


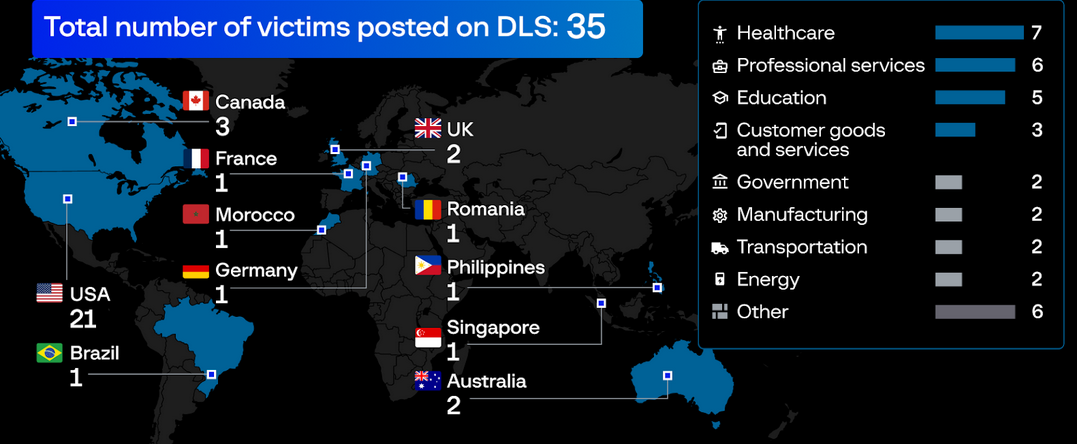
В прошлом месяце сайт утечек, созданный в рамках Nokoyawa-сервиса, перестал работать. На момент закрытия представленный на нем список жертв содержал 35 позиций. В Group-IB не верят, что farnetwork решил уйти на покой; не исключено, что через некоторое время он вновь объявится, под другим именем и с очередной RaaS-программой.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru