



Фейковый новостной портал Windows распространяет вредоносный CPU-Z

Фейковый новостной портал Windows распространяет вредоносный CPU-Z

Фейковый новостной портал Windows распространяет вредоносный CPU-Z

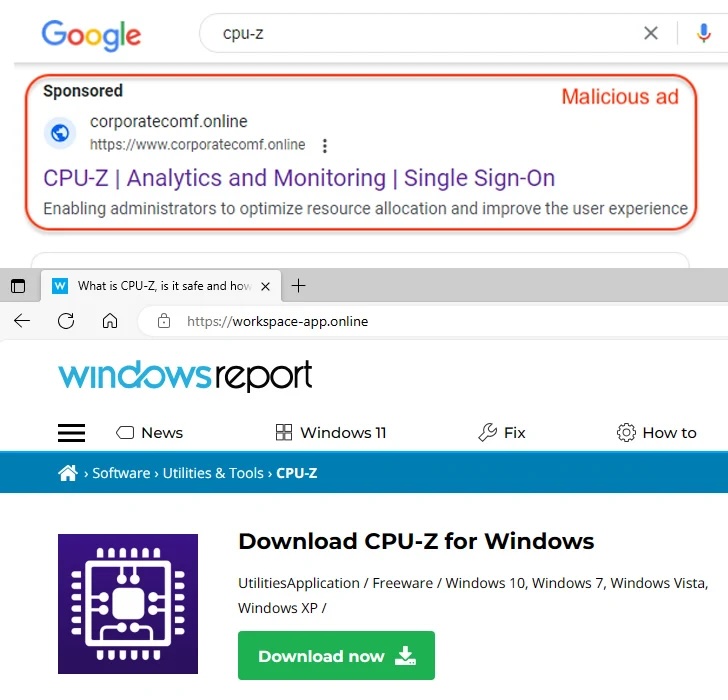
В новой вредоносной рекламной кампании используются поддельные веб-сайты, замаскированные под новостной портал Windows. Задача — заставить посетителей скачать вредоносный инсталлятор популярной бесплатной утилиты CPU-Z.

Как пояснили в Malwarebytes, это часть более крупной кампании, нацеленной на пользователей других популярных утилит: Notepad++, Citrix и VNC Viewer.

Злоумышленники маскируют вредоносные ресурсы под WindowsReport[.]com в расчёте на то, что пытающиеся найти CPU-Z юзеры попадут из поисковика именно на этот сайт. Для этого киберпреступники запустили рекламные объявления, уводящие людей на фейковый ресурс workspace-app[.]online.


Там располагается подписанный установочный файл в формате MSI, содержащий вредоносный PowerShell-скрипт. Последний представляет собой загрузчик FakeBat (он же EugenLoader), доставляющий троян RedLine.

Помимо упомянутого выше Notepad++, не так давно была замечена реклама GIMP в поисковой выдаче Google, которая также уводила посетителей на вредоносный сайт.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru